FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Toto je silná zbraň Privoxy, kterou ovšem pořádně využijí jen ti,
kterým nejsou cizí regulární výrazy. Do souborů s filtry lze zapsat
klasické nahrazovací příkazy typu s/najdi/nahraď/, sdružovat
je do skupin jakožto pojmenované filtry a následně aplikovat na
obsah vybraných stránek v souboru s akcemi. Vše nejlépe osvětlí
příklady – autoři Privoxy nabízí například následující primitivní
filtr k odstranění značek HTML pro blikající a jezdící text:
FILTER: html-annoyances
s-</?(blink|marquee).*>--sigU
V souboru s akcemi jej nyní můžeme použít:
{+filter{html-annoyances}}
/
Začátek filtru je indikován klíčovým slovem FILTER na
začátku řádku, za dvojtečkou následuje název filtru, na který se potom
lze odvolávat v souboru s akcemi (zapisuje se do složených závorek za
volání akce filter). Lomítko jako vzorek vyhovuje všem
doménám, filtr z příkladu se tedy bude aplikovat na veškerý načítaný
webový obsah.
Jak již příklad ukazuje, oddělovacím znakem v nahrazovacím příkazu může být i jiný znak než lomítko (kterých je v HTML požehnaně), za posledním oddělovacím znakem mohou následovat modifikátory s následujícím významem:
i – nerozlišovat velikost písmen.s – uchopení celého obsahu webové stránky jako
jednořádkového řetězce.g – nahrazení všech výskytů vyhovujících vzorku.U – vypnutí hledání nejdelší shody vzorku v řetězci
(ungreedy matching).T – zamezení vyhodnocování zpětných odkazů
(backreferences) v substitucích.Více se s regulárními výrazy můžete seznámit například na českém webu www.regularnivyrazy.info.
Jiný příklad – další jednoduchý filtr nabízený tvůrci Privoxy - mění veškerý výskyt slova Microsoft na MicroSuck:
FILTER: fun
s/microsoft(?!.com)/MicroSuck/ig
I takovýto filtr by se dal aplikovat na širokou škálu webových stránek. Autoři Privoxy nám však nabízejí mnohem více mnohem užitečnějších filtrů, z nichž ty nejzajímavější má smysl zmínit:
Nejlepší na pozměňování obsahu stránek však je možnost napsat si filtr vlastní. Osobně například používám takovýto filtr pro automatické přihlašování se k některým webovým službám:
FILTER: prihlaseni
s/name="username" *value=""/name="username" value="muj_login"/
s/name="password"/name="password" value="moje_heslo"/
s%</body>%<script type="text/javascript">document.forms\[0\].submit();</script></body>%i
Kromě toho, že do patřičných formulářových polí doplní jméno a heslo, navíc na konec stránky přidá skript pro automatické odeslání formuláře. Výborné je, že toto automatické přihlašování funguje i na stránkách, kde si kontrolují „referery“.
Akce block a filter se zajisté uplatní nejvíce, Privoxy však použitelných akcí nabízí mnohem více. Většinu z nich
popisuje následující přehled, který jsem pro lepší přehlednost seskupil
do několika celků. Akce označené hvězdičkou jsou dostupné až od verze
Privoxy 3.0.5.
add-header{název: hodnota}crunch-client-header{řetězec},
crunch-server-header{řetězec} *force-text-mode *hide-accept-language{jazyk} *Nahradí hlavičku preferovaných jazyků klienta na specifikovaný jazyk; pokud se uvede klíčové slůvko block, bude hlavička smazána. Znám uživatele, kteří si v prohlížeči nastavují preferovaný jazyk na angličtinu jen proto, aby jim Google nevyhledával na českých stránkách – následující dva řádky v Privoxy to elegantně pořeší:
{+hide-accept-language{en,cs}}
.google.cz
hide-referer{block|forge|http://nejaka.adresa.cz}block ji zcela smaže, forge nastaví jméno dotazované serveru, jiný řetězec se zašle tak, jak byl specifikován.hide-user-agent{typ-prohlížeče}handle-as-imageset-image-blocker, obvykle neutrální obrázek.set-image-blocker{blank|pattern|URL}{+block +handle-as-image}; hodnota blank zašle průhledný obrázek velikosti 1×1; pattern vyústí v šedobílou šachovnici; jiný řetězec specifikuje adresu, odkud se má načítat náhradní obrázek.inspect-jpegs *deanimate-gifs{first|last}prevent-keeping-cookies, session-cookies-onlycrunch-outgoing-cookies,
crunch-incoming-cookiessend-wafer{název=hodnota}send-vanilla-waferjarfile), speciální cookie se sdělením „nepřijímám cookies, které mi zasíláte, a rád bych, abyste mě přestali sledovat“.filter-client-headers, filter-server-headers
*prevent-compressionredirect{adresa} *Přesvědčí prohlížeč, že požadovaný dokument se nachází na specifikované adrese a že by si jej měl načíst odtud. Pokud se nám například znelíbí logo jednoho vyhledávače, můžeme si pomoci následovně:
{+redirect{http://www.tucniak.sk/images/tucniak.gif}}
www.google.cz/intl/en_com/images/logo_plain.png
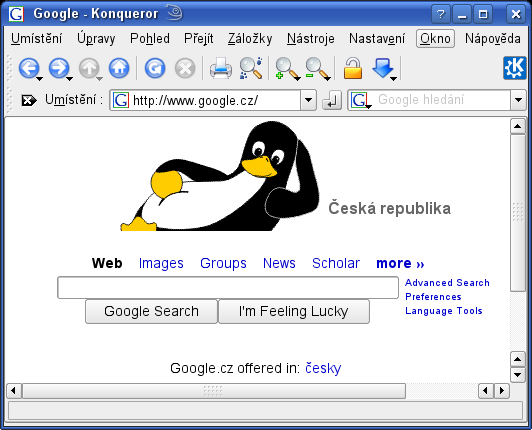
fast-redirects{check-decoded-url|simple-check}handle-as-empty-document *V souvislosti s pozměňováním obsahu je dobré také znát jednu volbu
ze základního konfiguračního souboru – buffer-limit.
Definuje maximální velikost paměti (v kilobajtech) pro filtrování obsahu,
výchozí velikost je 4 MB. Pokud načítaný dokument přesáhne tuto
velikost, další filtrování se již na zbytku dokumentu neprovádí.
V závěrečném díle povídání o Privoxy bude představeno webové rozhraní a vysvětleno řízení přístupu na základě IP adres.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
