Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
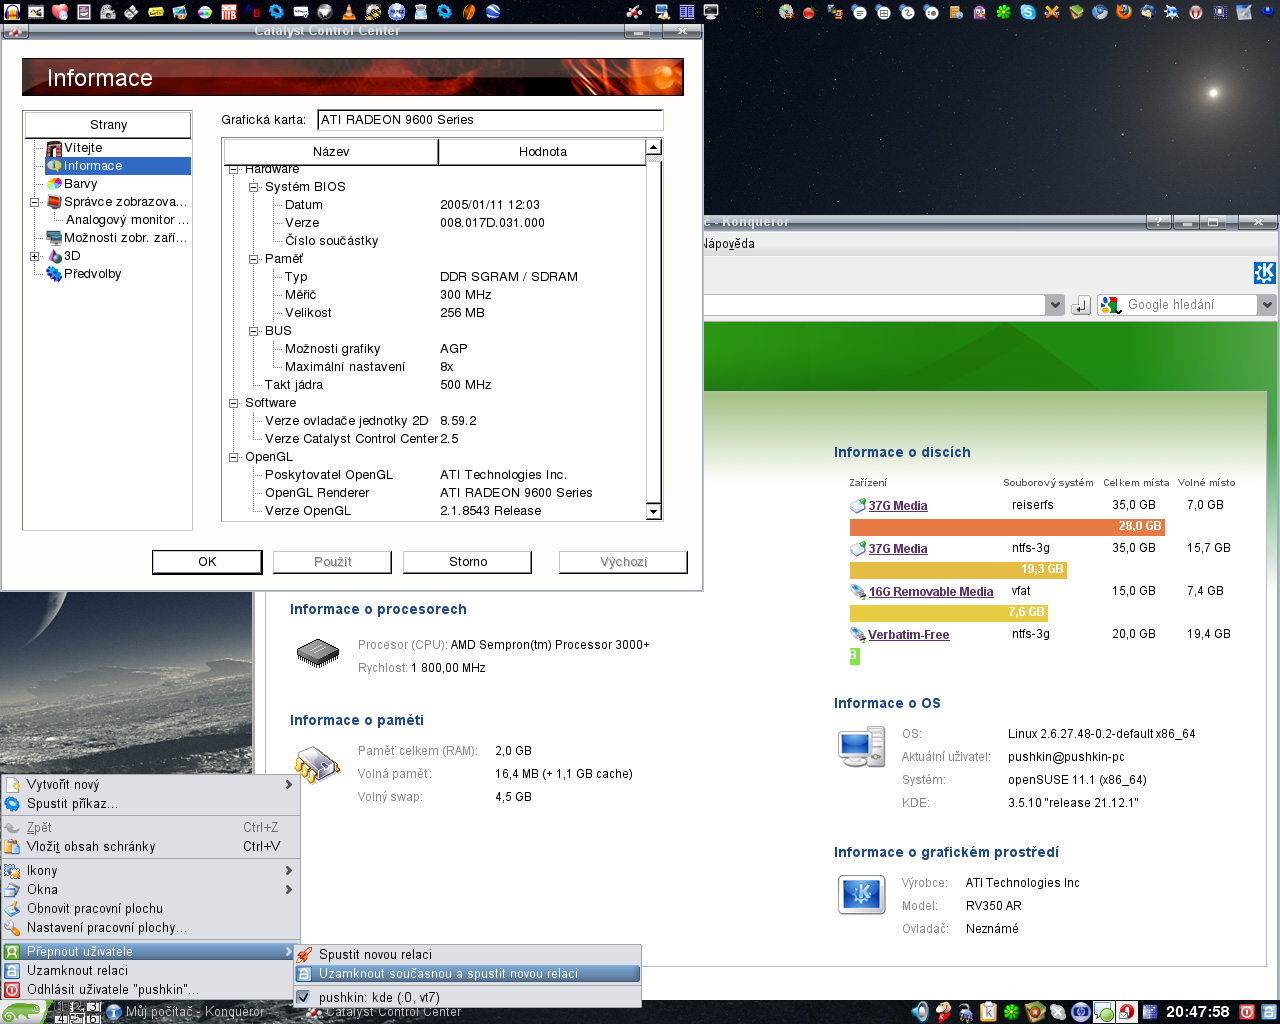
Vyšly ovladače AMD Catalyst 12.11 Beta 8. Hlavní novinkou je vyšší výkon ve hře Left for Dead 2. Podobně jako u ovladačů NVIDIA, i zde byly ovladače doladěny tak, aby zejména (ale nejen) v této hře fungovaly lépe.
Tiskni
Sdílej:


 19.11.2012 13:29
pushkin | skóre: 43
| blog: FluxBlog
 19.11.2012 14:51
AsciiWolf | skóre: 42
| blog: Blog
Bohužel pravdivé. Mám laptop s grafickou kartou od AMD a s Catalysty je to vážně naprosto nepoužitelné. 
Co se Free ovladačů týče, ty sice fungují relativně bezchybně, ale ten výkon, kterého karta při použití těch ovladačů ve 3D dosahuje, je naprosto tragický...
19.11.2012 15:00
pushkin | skóre: 43
| blog: FluxBlog
Bohužel pravdivé.Neřekl bych. Přinejmenším ne obecně. Sám jsem provozoval minimálně čtyři grafické karty od ATI/AMD a ani v jednom případě jsem nezaznamenal významný problém. Možná půjde o problém celé konfigurace.
19.11.2012 15:11
AsciiWolf | skóre: 42
| blog: Blog
 19.11.2012 15:37
vain | skóre: 16
19.11.2012 16:38
pushkin | skóre: 43
| blog: FluxBlog
Nicmene "me to (ne)funguje" je obecne trapnej argument - statisticky to ma nulovou vypovedni hodnotu.+1
20.11.2012 06:21
vain | skóre: 16
Nicmene "me to (ne)funguje" je obecne trapnej argument - statisticky to ma nulovou vypovedni hodnotu.Však to je v pořádku, já mluvil o svých zkušenostech, nedělám z toho světovou statistiku, tak kde vidíš problém?
20.11.2012 13:08
pushkin | skóre: 43
| blog: FluxBlog
Kdo zpochybnuje tvrzeni "kdo chce pouzivat Linux, mel by si koupit NVidii", ten je bud blazen, nebo placeny agent.Hele, byl jsi už s tou paranoiou u lékaře?
To je matematika.
Za poslednich pet let jsou moje zkusenosti nasledovne:
Nvidia: 10x OK, 0x NOK
ATI: 0x OK, 4x NOK
Jaka je sance, ze plati tvrzeni P(OK|ATI)>P(OK|Nvidia)? Z mnou ziskanych dat nulova.
Paranoia by byla, kdybych si myslel, ze muj internetovy provider presmerovava moje pozadavky na ATI ovladace a podstrkava mi nejake zprasene.
 ) fungoval u karty FirePro (prý mají v těch dražších řadách lepší testování ovladačů, asi jo).
nVidii jsem měl za posledních 10 let jen dvakrát, ATI víckrát, a Linux jsem používal bez problémů.
Jenze to jsi asi nepotreboval dualhead(jeden na vysku) a akcelerovany desktop. Je to asi rok(max. rok a pul) co jsem to na ATI zkousel naposledy a bez uspechu. Ruzne ovladace zvladaly ruzne casti mych pozadavku, ale vic ovladacu najednou pouzivat nejde.
P.S. I kdyz to tak muze vypadat, tak nemam v zasade nic proti ATI. Jenom jsem filantrop a rad bych usetril trapeni pripadne ctenaru diskuze, kteri nejsou rozhodnuti.
19.11.2012 16:37
pushkin | skóre: 43
| blog: FluxBlog
 19.11.2012 16:50
Salamek | skóre: 22
| blog: salamovo
Asi mas hodne dobrou karmu, protoze me nejely (dle mych predstav) 3 ATI grafiky, ve skole pod ubuntu byly ATI grafiky taky katastrofa (artefakty,1 ze 3 bootu byl az do X.. na vsech 10kompech s ATI GPU)
A osobne (ani jsem o zadnem neslysel az do ted) neznam zadneho linuxaka kteremu by AMD/ATI jelo s proprietarnimi drivery lepe nez nVidia
Samozrejme bavim se tu ted o nesprznenych GPU do desktop PC, ne nejake sprznene NTB od aceru
19.11.2012 17:00
AsciiWolf | skóre: 42
| blog: Blog
A osobne (ani jsem o zadnem neslysel az do ted) neznam zadneho linuxaka kteremu by AMD/ATI jelo s proprietarnimi drivery lepe nez nVidia+1
19.11.2012 17:02
pushkin | skóre: 43
| blog: FluxBlog
 ), teď mám GeForce GT 360. Obojí fungovalo s proprietárními ovladači od začátku dobře, takže není na co nadávat. Už proto považuji podobnou nVidia vs. AMD/ATI zaslepenost za absurdní.
Tak si za mě udělej čárku. Mám tři počítače:
 20.11.2012 07:58
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
a koduje programky ve vimu. Na 3D a HD video je proste nvidia jasna.
20.11.2012 06:26
vain | skóre: 16
 19.11.2012 16:47
jiri.one | skóre: 19
| blog: Jiriho blog
20.11.2012 10:02
Salamek | skóre: 22
| blog: salamovo
 19.11.2012 13:55
mikirc | skóre: 19
| blog: MikiSoft
| Vsetín
 19.11.2012 13:58
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
19.11.2012 21:37
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 19.11.2012 20:48
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 19.11.2012 14:18
Max | skóre: 73
| blog: Max_Devaine
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz