Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
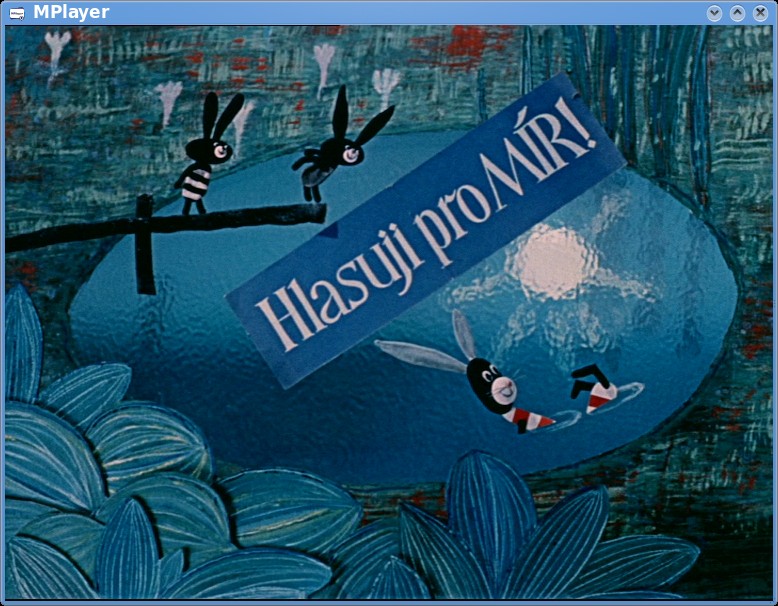
To jsem si takhle koupil v trafice DVD s klenotem české kultury, sadou večerníčků Pojďte pane, budeme si hrát. Krámská cena 49,- Kč, no nekupte to. Doma jsem si to pustil, koukám, koukám, a co nevidím... (viz obrázek)
Jsem si skoro jist, že ten nápis je v každé kopii DVD, takže se můžete přesvědčit, že tam skutečně je - ve druhém dílu, "Jak jeli k vodě", přibližně chvilku poté, co medvěd napodobující auto nutí druhého medvídka, aby ho jako správné auto celé umyl - "šampon napěnit, bříško namydlit" (mimochodem, jsem tak divný jen já, nebo to i jiným připadá jako jasná sexuální narážka?)
Docela by mě zajímalo, jestli to bylo původně míněno opravdu jako subliminální reklama (jestli ano, tak hodně amatérská, protože ten nápis absolutně nezapadá do pozadí a jeho probliknutí je dost vidět), nebo zda snad jde o tajné vyjádření sympatií tvůrců filmu vůči teorii světového míru, nebo jestli tam ve střižně spadl kus filmu od vedlejšího stolu 
Tiskni
Sdílej:


 15.6.2008 16:50
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha
15.6.2008 16:56
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha
V tomto záběru jsou skutečně jenom zajíci, ale hlavními postavami večerníčku jsou dva medvídci.
15.6.2008 17:22
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha
(aha, reklama, takže to bude pěkná blbost)Jenže i reklama funguje, jinak by na ní nikdo nevydělával.
Jestliže vám poměrně dlouho blikají nějaké nápisy přes celou obrazovku tak, že by si jich nevšiml leda slepý,Jenže každý nápis tam je jen jeden snímek (pravděpodobně), takže při takovém množství nemá vědomí šanci to zpracovat, u podvědomí to už je pravděpodobnější. Takže si sice můžu říkat, že to bude nejaká blbá reklama, ale nemám šanci blokovat obsah sdělení.
Jenže i reklama funguje, jinak by na ní nikdo nevydělával.
To je ovšem irelevantní, bavíme se tu o tom, jestli to je nebo není podprahová reklama.
Jenže každý nápis tam je jen jeden snímek (pravděpodobně), takže při takovém množství nemá vědomí šanci to zpracovat
Kdyby to vědomí nemělo šanci sledovat, nemohl bych ty nápisy při promítání v normální rychlosti přečíst.
Tohle kolečko jsem si samozřejmě taky koupil tak se někdy mrknu jestli to tam mám taky. Ale teď mám ve stroji Červeného trpaslíka takže se mi to nechce předělávat. Nevím odkdy se s podprahovkama pracuje a taky jsou různé názory na účinnost. Tohle zrovna mi nepřijde jako ideální, na děti by to asi nemělo smysl a dospělí v době vzniku toho filmu toho k volení moc na výběr neměli. Spíš to tam někdo dal jako fór. Ty anglické hlášky v Peříčku na Nově myslím nikdy nebyly vysvětleny, jen to tam přestali dávat. To bych viděl jako horší věc. V takovém pořadu, racionální myšlení je vypnuté, ty mozky jsou otevřené a stačí to do nich nalít.
 15.6.2008 22:06
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 .
Jinak je možné, že lidé od počítačů jsou vůči subliminálům více imunní, pořád se koukají do čím dál rychleji obnovujících se monitorů a pořád jim to bliká .
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
