Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.

4.12.2020 14:50
| Přečteno: 2481×
| Komprese
|  | poslední úprava: 6.12.2020 15:26
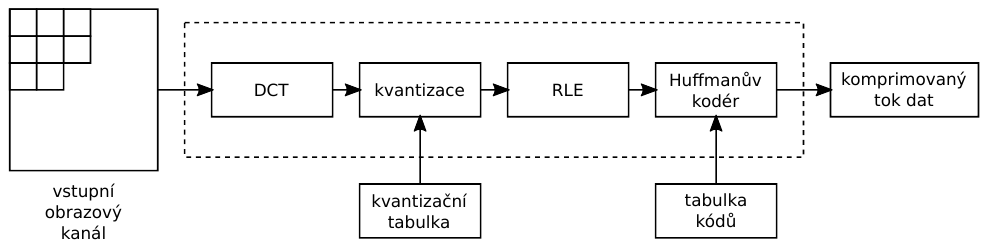
| Zjednodušené schéma kodéru JPEG. Stejné schéma se aplikuje na každý obrazový kanál. |
| ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
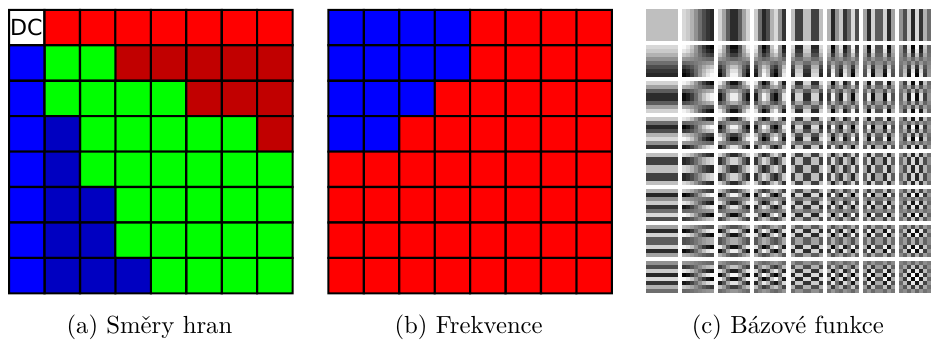
| Význam koeficientů DCT v bloku 8×8 pixelů. V (a) je naznačena orientace funkce cosinus. Červeně jsou vybarveny vertikální hrany (světle jsou čistě vertikální), modře horizontální (světle čistě horizontální) a zeleně mřížka vytvořená kombinací vertikální a horizontální funkcí. V (b) je zobrazeno rozdělení frekvencí. Modře jsou vyznačeny nízké frekvence, červeně vysoké. Bázové funkce jsou zobrazeny v (c). |
| kategorie | rozsah hodnot |
|---|---|
| 0 | 0 |
| 1 | −1, 1 |
| 2 | −3, −2, 2, 3 |
| 3 | −7 … −4, 4 … 7 |
| 4 | −15 … −8, 8 … 15 |
| 5 | −31 … −16, 16 … 31 |
| 6 | −63 … −32, 32 … 63 |
| 7 | −127 … −64, 64 … 127 |
| 8 | −255 … −128, 128 … 255 |
| 9 | −511 … −256, 256 … 511 |
| 10 | −1023 … −512, 512 … 1023 |
| 11 | −2047 … −1024, 1024 … 2047 |
Tiskni
Sdílej:


- written in C99Bolo by fajn dopisat, ze so GNU GCC rozsireniami. ;) V Makefile by bolo fajn dat premene:
BIN_ENCODER=jpg_encoder
BIN_DECODER=jpg_decoder
A doplnit make install/uninstall do /usr/local/bin. Nechces zo svojho programu urobit kniznicu + bin program?
Díky za skvělý článek.

 6.12.2020 12:08
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
* media-gfx/eog
     Available versions:  (1) 3.36.3
       {+exif gtk-doc +introspection +jpeg lcms +svg tiff xmp}
     Homepage:            https://wiki.gnome.org/Apps/EyeOfGnome
     Description:         The Eye of GNOME image viewer
6.12.2020 13:46
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
samozřejmě si to umím konvertovat imagemagickem a prohlížet pak... Ale prohlížet si fotky tímto způsobem je dost nepohodlné. To už bych si snad napsal FUSE filesystém, který to bude konvertovat za běhu…
*.heif a on na pozadí udělá konverzi někam do tmpfs a pak to otevře normálním prohlížečem? Když pro tu konverzi použiješ nějakou nekomprimovanou bitmapu, nemusela by tam být ani moc velká prodleva oproti nativní podpoře přímo prohlížečem samotným.
6.12.2020 19:50
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
10.1.2021 09:51
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
$ ls -l /usr/bin/display
lrwxrwxrwx 1 root root 6  2. led 17.32 /usr/bin/display -> magick
$ ldd /usr/bin/magick
	linux-vdso.so.1 (0x00007ffdef3c7000)
	libMagickCore-7.Q16.so.8 => /usr/lib64/libMagickCore-7.Q16.so.8 (0x00007effb0938000)
	libMagickWand-7.Q16.so.8 => /usr/lib64/libMagickWand-7.Q16.so.8 (0x00007effb07fd000)
	libc.so.6 => /lib64/libc.so.6 (0x00007effb063f000)
	libxml2.so.2 => //usr/lib64/libxml2.so.2 (0x00007effb04da000)
	libfontconfig.so.1 => //usr/lib64/libfontconfig.so.1 (0x00007effb0493000)
	libfreetype.so.6 => //usr/lib64/libfreetype.so.6 (0x00007effb03d0000)
	libXext.so.6 => //usr/lib64/libXext.so.6 (0x00007effb03b9000)
	libX11.so.6 => //usr/lib64/libX11.so.6 (0x00007effb0277000)
	libbz2.so.1 => /lib64/libbz2.so.1 (0x00007effb0264000)
	libz.so.1 => /lib64/libz.so.1 (0x00007effb024a000)
	libltdl.so.7 => //usr/lib64/libltdl.so.7 (0x00007effb023e000)
	libm.so.6 => /lib64/libm.so.6 (0x00007effb00fa000)
	libpthread.so.0 => /lib64/libpthread.so.0 (0x00007effb00d8000)
	libgomp.so.1 => /usr/lib/gcc/x86_64-pc-linux-gnu/9.3.0/libgomp.so.1 (0x00007effb00a3000)
	libgcc_s.so.1 => /usr/lib/gcc/x86_64-pc-linux-gnu/9.3.0/libgcc_s.so.1 (0x00007effb0089000)
	/lib64/ld-linux-x86-64.so.2 (0x00007effb0c6c000)
	libdl.so.2 => /lib64/libdl.so.2 (0x00007effb0084000)
	libicuuc.so.67 => /usr/lib64/libicuuc.so.67 (0x00007effafea3000)
	libexpat.so.1 => /usr/lib64/libexpat.so.1 (0x00007effafe74000)
	libuuid.so.1 => /lib64/libuuid.so.1 (0x00007effafe6b000)
	libpng16.so.16 => /usr/lib64/libpng16.so.16 (0x00007effafe32000)
	libxcb.so.1 => /usr/lib64/libxcb.so.1 (0x00007effafe07000)
	libicudata.so.67 => /usr/lib64/libicudata.so.67 (0x00007effae2ee000)
	libstdc++.so.6 => /usr/lib/gcc/x86_64-pc-linux-gnu/9.3.0/libstdc++.so.6 (0x00007effae077000)
	libXau.so.6 => /usr/lib64/libXau.so.6 (0x00007effae070000)
	libXdmcp.so.6 => /usr/lib64/libXdmcp.so.6 (0x00007effae068000)
	libbsd.so.0 => /usr/lib64/libbsd.so.0 (0x00007effae04e000)
$
 6.12.2020 00:20
❗Červivý Hřib krade❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
a ty velikánský neekologický foťáky co dělaj fotky z prací sody kafe a pomerančový šťávy by se taky měli zrušit dneska má stejně každej normální člověk mobil auž ani jako neví kudy se do takovýho starobylýho foťáku kouká a kudy z něj lítaj takový ty světelný blesky :O ;D
9.12.2020 13:58
❗Červivý Hřib krade❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
6.12.2020 00:16
❗Červivý Hřib krade❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
8bitová vstupní data (na každou složku)
díky :D :D :D :D
Mimoto JPEG definuje hierarchický režim, kdy je obrázek uložen v několika různých rozlišeních.
to trošku připomíná jakoby mipmapu hele :O :O
Podstatné je, že pro její zpětné získání potřebuješ mít i původní obrázek.A je to opravdu nutné, já bych naopak řekl že původní obrázek je zapotřebí účinně zničit? Pokud vezmu případ formátu obrázku s bezeztrátovou kompresí a pro jednoduchost řekneme, že nejnižší bit barevné informace subpixelů bude představovat bit zakódované informace (samozřejmě předem zašifrovaný jinou metodou), pak pouhá extrakce těchto nejméně důležitých bitů z obrázku mi dá stream šifrované zprávy (z něhož po dešifrování získáme otevřený obsah). Na obrázku se užitečná informace projeví pouze jako nepatrný šum. Další otázkou je samozřejmě charakter takového šumu, výsledek prvodního zašifrování může být až příliš náhodný (snímače mají typicky jiný charakter šumu, ale i s tím se lze vypořádat).
 Ale jistě, to co popisuješ ty je dávno známé, fungovalo to jako zpráva vytetovaná do kůže na hlavě otroka a zarostlá vlasy. Nebo jako psaní neviditelným inkoustem mezi řádky skutečného dopisu. To co popisuji já odpovídá Vernamově šifře. Ve všech třech případech jde o steganografii, a rozhodnutí co je lepší ponechám klidně na tobě.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 4.12.2020 17:17
 4.12.2020 17:28
 5.12.2020 16:58
 5.12.2020 19:08
 9.12.2020 17:14
 5.12.2020 18:45
 6.12.2020 10:54
 8.12.2020 17:28