Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

Nebo naopak. Někdo nemá e-mail, ale e-shop ho prostě tvrdohlavě chce, přestože jim zase dáte číslo mobilu. To je případ, kdy jsem něco objednával mámě. Ta e-mail nemá a já nehodlám nějakému cizímu e-shopu, co prodává korálky, dávat svůj e-mail. Zato má mobil. To řeším jednoduše založením dočasné e-mailové adresy. Bohužel známí poskytovatelé jsou často blokováni, a neznámí, tam by mohli krást nějaká citlivá data. No což, máma ráda posílá lidi nabízející produkty po mobilu do řiti.
Nejlepší řešení je, nevyžadovat ani jednu položku jako povinou. A pokud je zboží "skladem" (ehm, e-shopy, co kecaj o zboží skladem ať si trhnou), tak nevyžadovat nic. Na co taky. Zboží je skladem, tak ho prostě pošlu a hotovo, žádná komunikace není třeba, objednávka byla uzavřena. Případným podvodným objednávkám to nezabrání tak ani tak.
A dále tu máme příklady amerických špehovacích společností. V práci děláme v Qt Creatoru a, na Windows  . No, GCC projekt není schopno slinkovat v debug módu (moc symbolů, linker sežere po půl hodině 16GB a pak chcípne). Takže debug je nutno kompilovat MSVC a debugovat buď CDB. Debugování CDB je nesnesitelně pomalé, jeden step over trvá někdy i PĚT MINUT. Hodnoty proměnných se také načítají minuty. Když se rozkliknete někam hluboko, tak se prostě hodnoty přestanou zobrazovat, nebo zmizí. Z toho důvodu jsem byl nucen stáhnout Visual Studio Express a debugovat tam. Je to opravdu nádherná rychlost, ale zase ta navigace v kódu, nulová integrace projektu, nutno mít otevřená 2 IDE, nekonečné starání se o ukončení programu, jinak se nemůže přepsat binárka (ach ten Windows). No, ale o tom to není, takže zpět k tématu.
Registrace Visual Studia Express. Při registraci to chtělo číslo mobilu, že mi pošlou autorizační kód (a pan z NSA si přiřadí číslo mobilu k mé osobě). No mobil nemám, nemůžu zaregistrovat Visual Studio, nemůžu debugovat. Nadával jsem, nadával. Zkusím znova, zas to chce číslo. Nakonec se spolupracovník rozhodl, že tam napíše svoje číslo. Ale co se stalo, při třetím pokusu to mobil nechtělo, ale stačilo tomu opsat captchu. Pan MS asi pochopil, že mu to číslo prostě nedám a dal pokoj.
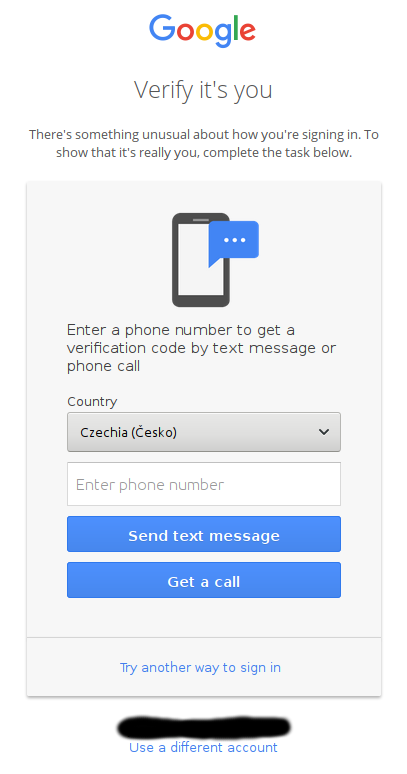
No a poslední příklad od Googlu. Momentálně uchrchlanej s rýmou, chci se přihlásit na Google plus s firemním účtem, abych viděl, co v práci nového. Zadám jméno a heslo a baf. Nějaká nová fíčura od Googlu, že mi pošlou ověřovací SMS, ať zadám číslo mobilu. Chápete to? Chtěj si mě ověřit posláním SMS na telefonní číslo KTERÉ TAM ALE TEĎ MÁM NAPSAT. To jsou uživatelé tak retardovaní, že jim sežerou, že tohle má něco společného s ověřením? Vždyť tam můžu napsat číslo, jaké chci! To přeci není žádné ověření, ale prostě schovaná žádost o vykecání vašeho telefoního čísla!
Tiskni
Sdílej:


a link "Try another way to sign" je co ?
 28.3.2017 13:32
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
 Dobře Google!

 ), někde to mají lépe ošetřené a musím si údaje vymyslet nebo jdu radši na jiný eshop. To mi vadí víc než povinný e-mail či tel. číslo.
 28.3.2017 19:35
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E
je uz tak zverejneny na mnoha mistechJo třeba v kernel gitu navždy
.
... Akorát bych se bál že to nebude "ukradená" databáze a spam bude chodit od všech .
 30.3.2017 10:48
Petr Tomášek | skóre: 39
| blog: Vejšplechty
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 27.3.2017 18:56
 28.3.2017 20:48
 28.3.2017 19:09
 29.3.2017 07:37
 27.3.2017 18:05