abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×
    včera 23:11 | Komunita

    Německý kancléř Friedrich Merz (CDU) se během debaty s finalisty studentské vědecké soutěže Jugend forscht vyjádřil pro konec anonymity na internetu a vyslovil názor, že pro uživatele Internetu by měla platit podobná právní odpovědnost jako pro novináře tradičních médií. Na dotaz studenta, jak by se tedy povinnost uvádět pravé jméno slučovala s prací investigativních novinářů nebo ochranou jejich zdrojů, Merz neodpověděl, ve své

    … více »
    AfD 💙 | Komentářů: 1
    včera 17:55 | IT novinky

    Společnost Fujitsu představila FUJITSU-MONAKA CPU a Fujitsu MONAKA Server. Navrženo, vyvinuto a vyrobeno v Japonsku. Pro suverénní AI infrastrukturu.

    Ladislav Hagara | Komentářů: 0
    včera 16:44 | IT novinky

    Předprodej v květnu představených notebooků Googlebook, nástupců notebooků Chromebook, bude spuštěn v pondělí 21. září.

    Ladislav Hagara | Komentářů: 4
    16.9. 23:22 | Nová verze

    Byla vydána betaverze Fedora Linuxu 45 (ChangeSet), tj. poslední zastávka před vydáním finální verze, která je naplánována na úterý 20. října. S konzolí kmscon místo fbcon. Současně byla vydána betaverze Fedora Linux Asahi Remixu 45. S podporou čipů M3.

    Ladislav Hagara | Komentářů: 1
    16.9. 21:44 | Nová verze

    Po půl roce vývoje od vydání verze 50 bylo vydáno GNOME 51 s kódovým názvem "A Coruña" (Mastodon). Podrobný přehled novinek i s náhledy v poznámkách k vydání a v novinkách pro vývojáře. Videopředstavení na PeerTube a YouTube.

    Ladislav Hagara | Komentářů: 22
    16.9. 20:44 | IT novinky

    OpenAI spolupracuje s konkurenty Anthropic a Google DeepMind ze skupiny Alphabet na bezpečnosti umělé inteligence (AI). Globální obavy ohledně existenčních rizik umělé inteligence vzrostly poté, co se o víkendu sešli vedoucí předních amerických firem z odvětví AI a vyzvali k pozastavení vývoje technologie.

    Ladislav Hagara | Komentářů: 4
    16.9. 20:33 | IT novinky

    Evropská unie navrhne zákaz sociálních sítí, online her a chatbotů pro děti mladší 13 let a možnost účtu pro děti do 15 let jen se souhlasem rodičů, oznámila šéfka Evropské komise Ursula von der Leyenová v dnešním projevu ve Štrasburku. Návrh předpisu nazvaného EU Kids Act představí Evropská komise ve čtvrtek. Von der Leyenová zdůraznila, že chce, aby se rovněž změnilo základní pravidlo: platformy budou muset dokázat, že jsou bezpečné.

    … více »
    Ladislav Hagara | Komentářů: 34
    15.9. 22:55 | Nová verze

    Byla vydána Java 27 / JDK 27. Nových vlastností (JEP - JDK Enhancement Proposal) je 9.

    Ladislav Hagara | Komentářů: 0
    15.9. 17:44 | Nová verze

    Byl vydán Mozilla Firefox 156.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Vestavěný prohlížeč PDF se nyní spouští o 45 % rychleji. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 156 bude brzy k dispozici také na Flathubu a Snapcraftu.

    Ladislav Hagara | Komentářů: 0
    15.9. 14:11 | Nová verze

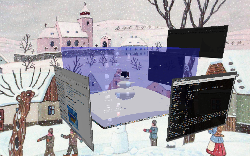
    Článek na Raspberry Pi představuje nový vzhled desktopu operačního systému Raspberry Pi OS v aktuálním vydání 2026-09-15.
    Ladislav Hagara | Komentářů: 2
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (21%)
     (29%)
     (8%)
     (5%)
     (2%)
     (14%)
     (21%)
    Celkem 2687 hlasů
     Komentářů: 31, poslední 13.8. 00:27
    Rozcestník

    pptp Mikrotik-Linux

    30.5.2016 18:22 | Přečteno: 3474× | Sítě | Výběrový blog | poslední úprava: 30.5.2016 18:22

    Můj milý deníčku,

    dlouho jsem do tebe nic nezapsal, ale cítím, že nyní je ta pravá chvíle napsat něco pěkného o Fríských konících. Takže chutě do toho.

    Na chalupě vyrábím připojení přes místního komerčního poskytovatele, s kterým jsem se domluvil na instalaci vlastního HW. Na jeho APčku tak bude mikrotik, ke kterému budou mít obě strany admin práva a mně tam bude končit bezpečný tunel do mé domovské CzF sítě. V následujících odstavcích si probereme jak na to a podíváme se i na různé hvězdičky a poznámky pod čarou.

    Šifrovaný tunel Mikrotik-Linux

    Motto:

    Původně jsem si říkal, že když už mi na Debianím serveru běží openvpn, tak když mikrotik umí openvpn, tak to spojím tudy. Ale chyba lávky - i když OVPN je zkokumentované a funkční, není podporované UDP a nikdy nebude, protože podporu openvpn chlapci hodili přes palubu. Doporučované řešení je použít metarouter a vedle RouterOSu nahodit openWRT. Hmm, to tam už pak ten routeros vlasně nepotřebuju vůbec... Navícmi Mikrotik odmítl "sežrat" vygenerované klíče. Nu dobrá, další věc, co v tom fóru psali je SSTP. Na cizí dotaz byla odpověd, že pod Bubuntu funguje SoftEther. Návod jak to zbuildovat v Debianu jsem našel tady, ale nějak se mi nechtělo na "produkční" byť domácí server tahat celé vývojové prostředí. Copak mi Debbie nic k svačině nezabalila abych to nemusel vařit sám ? Odpověd zní OpenSwan. Existují o tom blogisky (a další) i diskuze a to i v češtině na rootu i návod od mikrotiků.

    Nakonec jsem z útrob internetu vytáhnul porovnání jednotlivých vpn pro Mikrotik a uvědomil si, že kdo nedělá nic nelegálního nemusí nic skrývat a rozhodl se na ipsec vykašlat a použít pptp.

    "Šifrovaný" spoj

    Motto - jaké má kdo heslo:
    BFU: Lehké, např. Zuzana, odkud by někdo věděl, že jeho žena se jmenuje Zuzana?
    H4XXOR: Těžké, např. 8#st07_fc39 a každý týden ho zapomene.
    Opravdový hacker: Lehké, např. Zuzana, je mu jedno jestli ho někdo hackne.

    Pro ty, ke kterým se to ještě nedoneslo, i Micosoft prohlásil, že je MS-CHAPv2 děravé (další čtení tady a tady). Nicméně, stejně jsem zvyklý v rámci svobody a CzFree mít i doma nešifrované APčko, tak proč si najednou hrát na nějaké zabezpečení. Na něčem tak banálním jako je pptp snad nemohou nic zkazit ani litevci. Takže šupky na návod, default by měl být OK, pptpd na server, v konfiguráku opravit localip remoteip, kontrola /etc/ppp/pptpd-options a do /etc/ppp/chap-secrets napsat "banka * Banka123 *" (narážím na toto)a mělo by to běžet. Jenže neběží. Zapomněl jsem zmínit, že za pptp spojem mám jednu podsíť, což by bylo vhodné šetrně sdělit Linuxovému routeru. V ideálním světě s dostatkem času bych nakonfiguroval OSPF, s ohledem na časovou tíseň jsem to udělal "na prase", takže na obě strany statiky. Jenže na Linuxu se ty statiky po pádu ppp0 vymažou. Co s tím ? Do spustitelného souboru /etc/ppp/ip-up.d/mojeRouty jsem dal toto:
    #!/bin/bash
    for ip in 10.X.Y.0/24 10.X.0.Y/32; do 
    	ip route add $ip dev ppp0
    	ip route add $ip dev ppp0 table 20
    	ip route add $ip  dev ppp0 table 10
    	ip route add $ip dev ppp0 table 12
    done
    ip route add 10.X.0.0/16  dev eth2.vlanaWL table 12
    ip route add default via localip table 12
    ip rule add from localip table 12
    
    Používám totiž tabulky 10 a 20, 12ku si vytváříme pro pptp spojení. Spuštěno a pingy pingají, hotovo, hurá. Tak si ještě jen tak pro test zkusím stáhnout stránku z jednoho našeho APčka. Navazuje spojení, naváže, ale data nikdy nedorazí. Kroutím hlavou, bádám ...
    nic mne nenapadá ...
    furt nic ...
    už si říkám, že na to dlabu
    ...
    A pa se konečně zeptám na googlu. Padající spojení řešil na Ubuntu i na mikrotyčím fóru chlapík, co zveřejnil fungující nastavení. Bingo. MTU. Pak jsem našel obrázkový návod pro debily, přidal do svého skriptu ifconfig ppp0 mtu 1400 nastavil MRU a MTU na 1400, dal apply a začalo to fungovat a přestalo se to rozpadat.

    Proč to nefungovalo ? Mikrotik se tváří, že MTU ethernetu je 1500 (což je asi i pravda), ale poskytovatel provozuje pppoe. Je možné, že toto stojí nějaký byte navíc, nicméně Mikrotik se tváří, že ne. Tudíž, MTU 1450 vypadalo jako velmi rozumné číslo (40bytů režije ppp, 10 "rezerva dne" na vlany a podobnou verbež). Nicméně, přátelé, kamarádi, není tomu tak. Prostě to prasí. Ale s 1400 to chodí jak z praku.

    P.S.: až budu mít čas, stejně chci rozjet to openvpn ;-)


    Hodnocení: 89 %

            špatnédobré        

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    Komentáře

    Vložit další komentář

    31.5.2016 09:11 BvJ | skóre: 2
    Rozbalit Rozbalit vše Re: pptp Mikrotik-Linux
    Nevím, proč by na tom něco kazili litevci, když je Mikrotik z Lotyšska :-D

    Latvia != Litva
    31.5.2016 18:53 nelson | skóre: 17 | blog: jakesi_cosi
    Rozbalit Rozbalit vše Re: pptp Mikrotik-Linux
    PPTP na MikroTiku chodí hezky. Na problémy s MTU je elegantní řešení - nastavit MRRU na obou stranách tunelu. Můj běžný setup pro tunelování internetového provozu je MTU 1500, MRRU 1600. Chodí to super a lze poslat nefragmentovaných 1500 bytů.
    31.5.2016 21:09 Kvakor
    Rozbalit Rozbalit vše Re: pptp Mikrotik-Linux
    Když jsem to před pár lety řešil, tak u PPTP na straně Mikrotiku problém opravdu nikdy nebyl, naopak klienti, tedy stroje s Windows (v té době převážně WXP, semtam Visty a pak W7) měly problém s obnovením spojení po rozsáhlejším výpadku (hodiný a víc). Pokud jsem to tenkrát pochopil dobře, tak PPTP tunel měl nastavený počet pokusů o znovuobnovení spojení (maximu bylo, pokud mě paměť neklame, něco okolo stovky) a když je vyčerpal, tak jediný způsob, jak po té obnovit spojení, bylo ručně ho vypnout a zapnout. Protože se mi to něpovedlo spolehlivě automatizovat a měl jsem v síti v dispozici server s Linuxem, tak jsem nakonec raději použil OpenVPN, se kterým jsem měl mnohem bohatší zkušenosti, včetně té, že při vhodném nakonfigurování se dokáže připojit i po libovolně dlouhé době výpadku spojění.
    1.6.2016 21:55 David Indra | skóre: 15 | Prostějov
    Rozbalit Rozbalit vše Re: pptp Mikrotik-Linux
    SoftEther je úžasná věc, perfektně funguje, snadno se mi konfiguruje. Běží mi to už hodně dlouho a bez problémů. Doporučuju aspoň zkusit :)

    Založit nové vláknoNahoru

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.