Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »
21.5.2009 01:40
| Přečteno: 1425×
| 
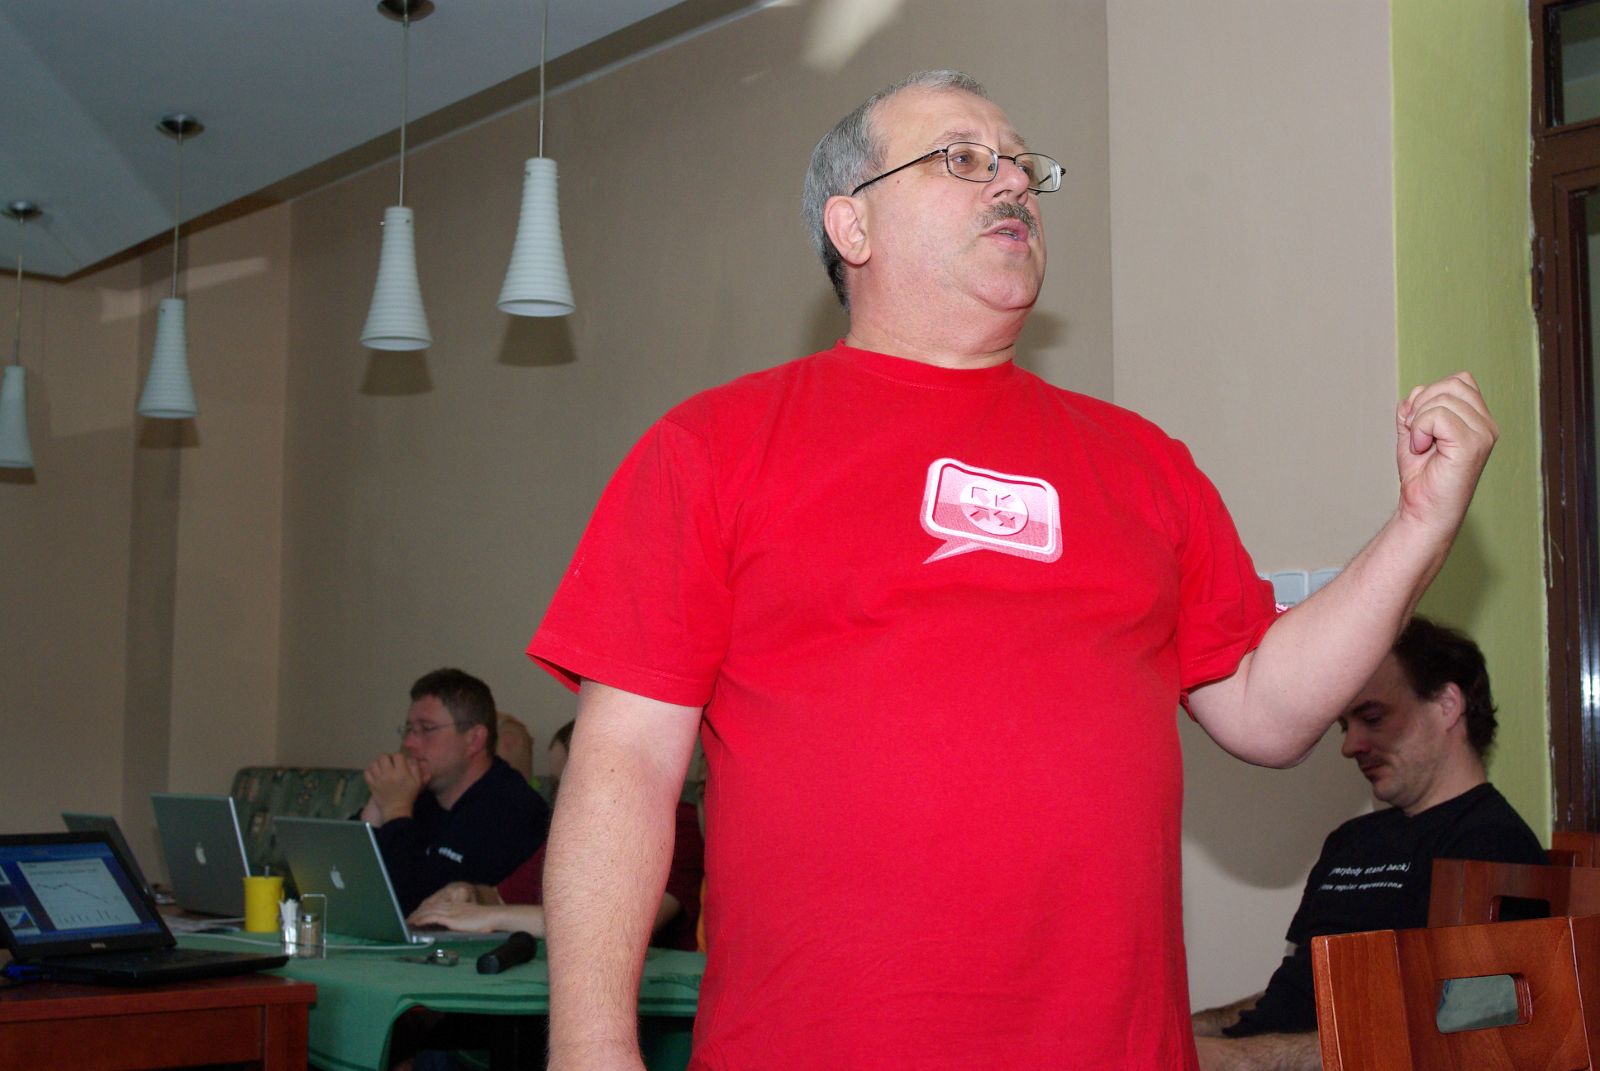
Poslední den konference úrovní přednášek určitě neklesl, právě naopak. Po opět poměrně brzkém vstávání ("ale já mám ještě noc" mi na sobě samém moc nefunguje) začal den přednáškou Václava Pergla z Keria - Agilní plánování projektů aneb jde to i bez Gantta. V oblasti technik plánování projektů jsem naprostý zelenáč, ale vtipná a živá přednáška spoustu objasnila. Ve zkratce, oproti klasickým technikám (dlouhá několikaměsíční počáteční analýza, při které je práce rozdělena na jednotlivé hodiny i několik měsíců dopředu) se při agilním programování - konkrétně metodě SCRUM - postupuje v malých, většinou dvoutýdenních iteracích. Výchozím bodem je seznam chtěné funkcionality, malý tým dostane za úkol nějakou tu funkcionalitu vyvinout, členové si každý den krátce poreferují, co udělali včera a rozdělí si úkoly. Odpadá tedy dlouhá plánovací část na začátku, produkt je navíc prezentován průběžně, ne až nakonec, a to zásadně na produktu samotném, ne ve slidech.
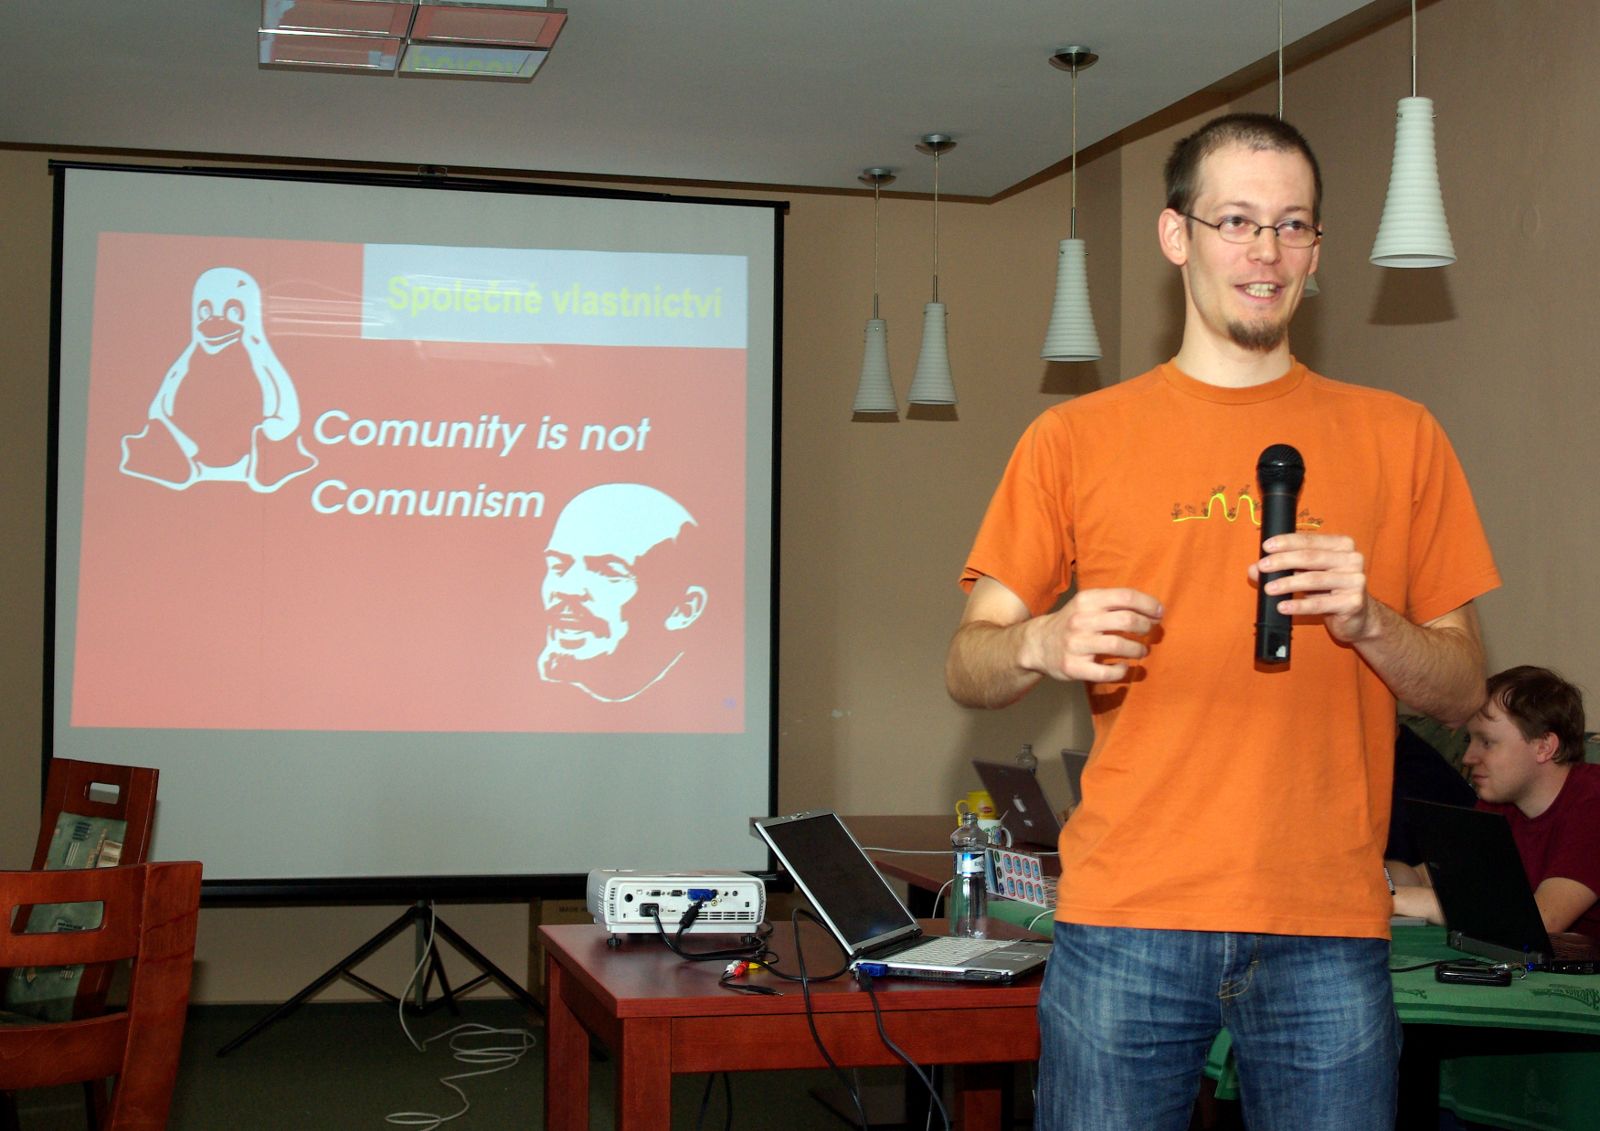
Přednáška Martina Junka z Aimtecu v agilním programování pokračovala, vysvětlovala metodu Extrémního programování. Vždycky jsem si říkal, že to, jak programuju, je opravdu extrém; tohle je ale něco úplně jiného. Základní principy jsou podobné, jak už jsem popsal výše, hlavní specifika tvoří např. pravidelný refaktoring (refaktoring = přepsání staré fce za účelem vylepšení stavby programu a jednoduššího přidávání nových fcí - ty se dokonce při této technice neustále vytvářejí stylem refaktorovat, vyvinout, otestovat), časté vydávání malých verzí, tedy i častější zpětná vazba, nebo např. párové programování, kdy za cenu cca. 15% zpomalení danou vlastnost vyvíjí společně dva programátoři, díky čemuž je výsledná implementace čistější, vychytanější, zkrátka lepčejší.
Následovalo představení Gitu pod taktovkou Jana Kasprzaka (jen pro pořádek, to je ten, který přivezl ty šílené a šíleně oblíbené skákací..podložky?..gamepady? společně se hrou, ve které se do rytmu skáče po šipkách a při které člověk vypadá skoro stejně srandovně, jako když hraje tenis na WII. Ještě dodám, že Honza asi hodně trénuje, protože skákal opravdu rychle a přesně, až se tomu věřit nechtělo : ). Povídání o Gitu bylo zajímavé velmi, a to dokonce tak velmi, že vám ho Honza v nejbližší době tak trochu zopakuje, prostřednictvím rozhovoru.
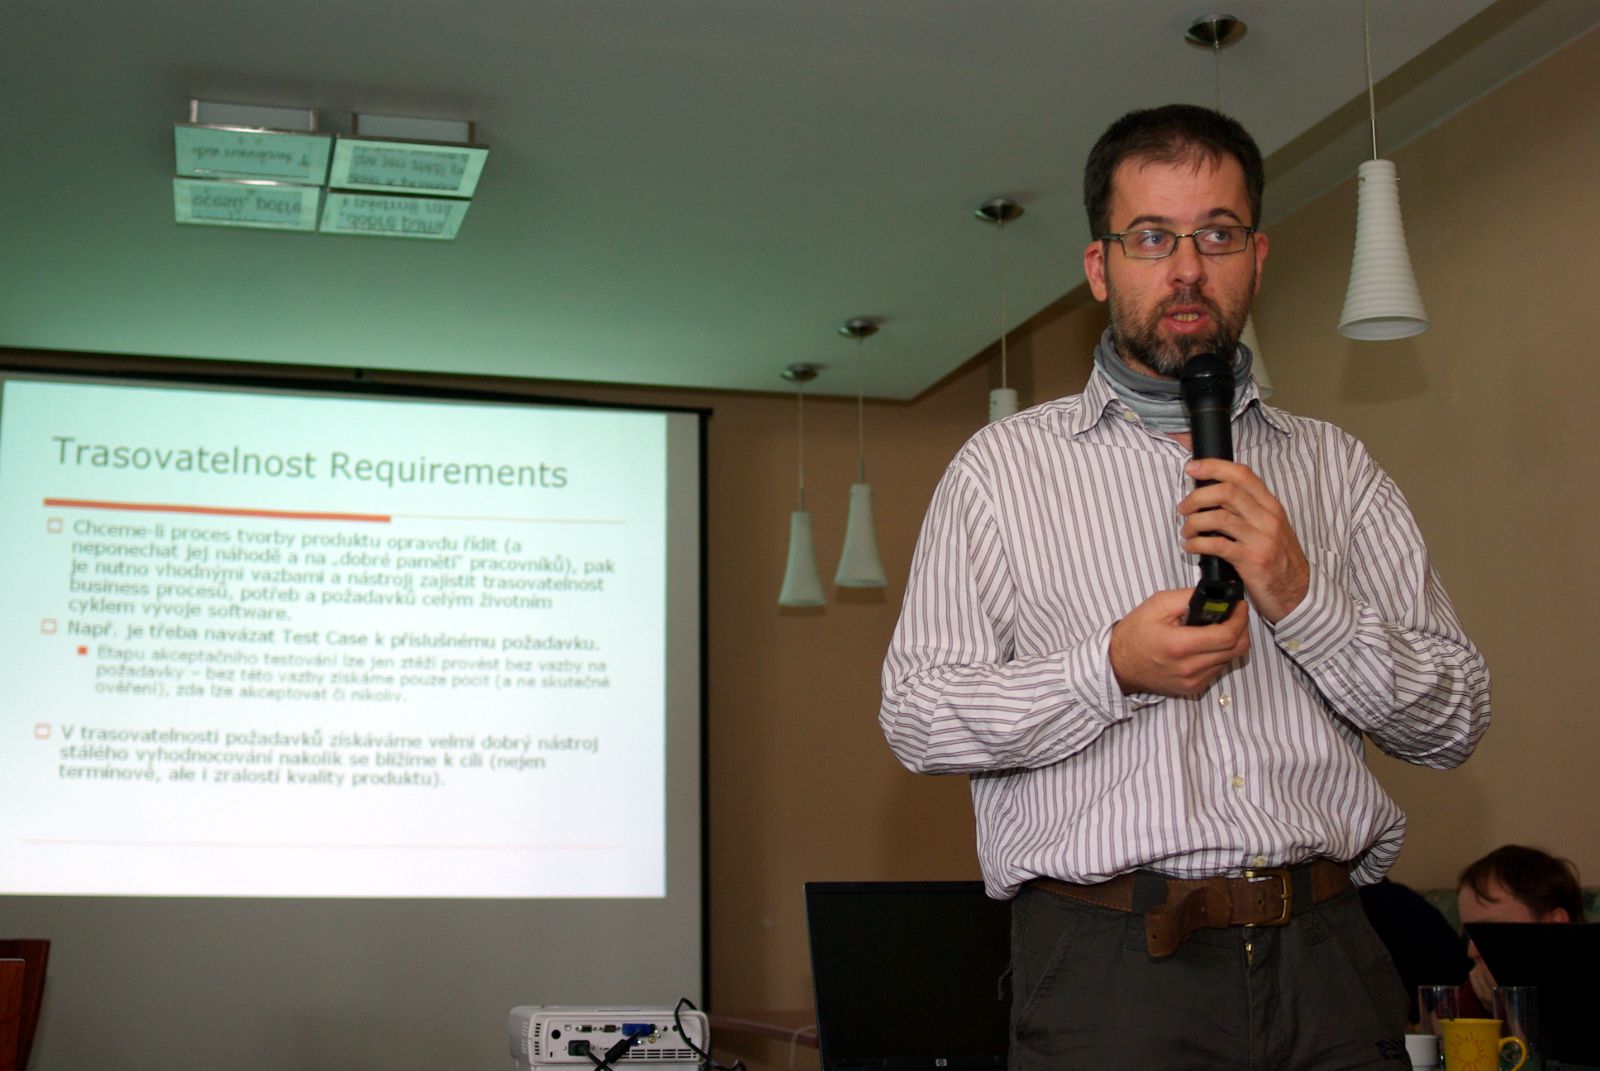
Poslední přednáška a tečka za celou konferencí nesla název Jasná a temná místa procesu testování v softwarovém projektu, přednášel Petr Žemla, působící jako Test Manager v České spořitelně. Přiznám se, že tohle na mě bylo už trochu moc entrprájs, a tak vám tady toho moc nezreprodukuju. Možná jen malá perlička v reakci na předchozí přednášky - ve vývojových centrech molochů jako je ČS je model vývoje pravým opakem toho, co nám bylo dnes prezentováno - využívá se klasického vodopádového modelu.
A to už je z celé konference vše, ještě oběd, vylosování cen (dvě knížky o programování pro Windows, darované Microsoftem) a všichni už si to šinuli domů (pro mě bylo teda finálním "odjeď!" vypnutí wifiny : ) . Celkový pocit je výborný, přecejen vypadnout na pár dní z normálního světa do světa ajtý není vůbec na škodu. Přednášky byly na každý pád zajímavé, technické zázemí výborné ( = konektivita do internetu a spousta prodlužovaček), jídlo výborné, ubytování...dobré ( = slabý signál wifi : ), lidi přátelští - bylo vidět, že celá akce je hodně o setkání té velké komunity, která už se nějaký ten pátek zná, že nejde v prvé řadě o přednášky, ale i o to večerní posezení, pokecání, popíjení a pozpěvování.
To by k mému osobnímu hodnocení stačilo, ještě sepíšu takový oficiálnější článek shrnující celou konferenci, takže kdo máte ještě zájem, těšte se.
Obrázky dneska bohužel nebudou, vypadla mi konektivita (802.11b forever, musím zvednout zadek a koupit pořádnou směrovku) a tahat je přes GPRS se mi moc nechce. Během zítřka je snad doplním.
Každopádně, nástroje pro připojení přes mobil v Ubuntu (tedy NetworkManager) selhaly, telefon (nokia n70 + bluetooth dongle) byl s PC spárovaný, ale i když jsem v mobilních širokopásmových vybral Vodafone Contract, zkrátka se v nabídce dostupných připojení neobjevil.
Sáhnul jsem tedy po osvědčených nástrojích a intuici, protože návody se bez konektivity poměrně špatně hledají. Pokud byste řešili to samé jako já, jděte na to nějak takhle:
Toť vše, není to nejsystémovější řešení, rfcomm zařízení se dá nastavit v /etc/bluetooth/rfcomm.conf apod. Pravděpodobně jsem vynalezl kolo, ale jako nouzovka určitě výborné a po půlhodinovém bádání se budete cítit jako mistři světa ; )
Tiskni
Sdílej:


...začal den přednáškou Václava Pergla z Keria...
Já myslel, že je to nějaký šlechtic. ^_^
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 21.5.2009 06:58