Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
 29.11.2009 15:46
mess | skóre: 43
| blog: bordel
| Háj ve Slezsku - Smolkov
 29.11.2009 15:47
Saljack | skóre: 28
| blog: Saljack
| Praha
 29.11.2009 17:21
bazil | skóre: 33
| blog: sluje
| Miroslav
 29.11.2009 18:01
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Tohle
Reklama
=======

Chceš patřit k IBM? V IBM Integrated Delivery Center v Brně dostaneš příležitost rozvíjet svou kariéru i schopnosti. Hledáme administrátory pro Windows, Wintel, Unix a další systémy.
Požadujeme zkušenost v oboru a praxi se vzdálenou správou počítačů a serverů. Nutná komunikativní angličtina, další jazyky výhodou. Přehled hledaných pozic najdeš na
http://idc.jobs.cz/vypis.html?sourcebrand=g2&source=3
v emailu z AbcMonitoru je nějaká nová fíčura?
 29.11.2009 20:54
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
WintelBy mě fakt zajímalo co za blba to zase do PR nacpali, protože u nás na podložkách zase čtu kraviny jako
Chceš pracovat s programem UNIX?. To asi přitáhne spousty nových uchazečů s technickým vzděláním. A nebo ta suprová blikající reklama ve Flashy ↑
v emailu z AbcMonitoru je nějaká nová fíčura?To je jednotýdenní reklama pro jednoho z našich největších inzerentů. Vzhledem k tomu, že se jedná o čistě textovou věc, která je v e-mailu na konci, tak doufáme, že by nemusela budit příliš nevole.
Super.  Určitě jsou to všechno pozitivní změny (tedy k lepšímu). Díky.
Jen si to představte, přijdete na úvodní stránku a hned uvidíte pod sebou, co je na Abíčku nového.To si predstavujem dosť ťažko. Bookmarknutý mám zoznam živých diskusií. Firefox AwesomeBar mi ponúkne ešte /blog a "moje komentáre", no a články uvidím v RSS. Ľudia - chodíte na úvodnú stránku?
Ľudia - chodíte na úvodnú stránku?Téměř vždy tam začínám.
29.11.2009 22:09
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 30.11.2009 06:58
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
Ľudia - chodíte na úvodnú stránku?Výhradně.
30.11.2009 11:55
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
 30.11.2009 18:16
mkoubik | skóre: 5
| blog: lorem_ipsum
| Praha 8 - Bohnice
Jak se ti pak tedy povedlo napsat tenhle příspěvek?Cross-site request forgery?
 30.11.2009 10:37
hikikomori82 | skóre: 18
| blog: foobar
| Košice
30.11.2009 11:59
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
30.11.2009 18:28
mkoubik | skóre: 5
| blog: lorem_ipsum
| Praha 8 - Bohnice
Reklama ano, ale ne, aby měl návštěvník tendence jí blokovat, potom je to reklama zbytečná.Na AbcLinuxu se snažíme reklamu mít takovou, aby byla pokud možno v rozumných mezích (vetujeme Microsoft, příliš invazivní bannery apod.). Ale to neznamená, že bychom byli v pozici, abychom mohli prostě odmítat inzerenty jen proto, že používají flash. Jsou lidé, kteří blokují i - dle mého názoru zcela neškodný - Google AdSense. Těm se dá vyhovět těžko.
30.11.2009 16:58
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
30.11.2009 17:54
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
30.11.2009 17:55
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
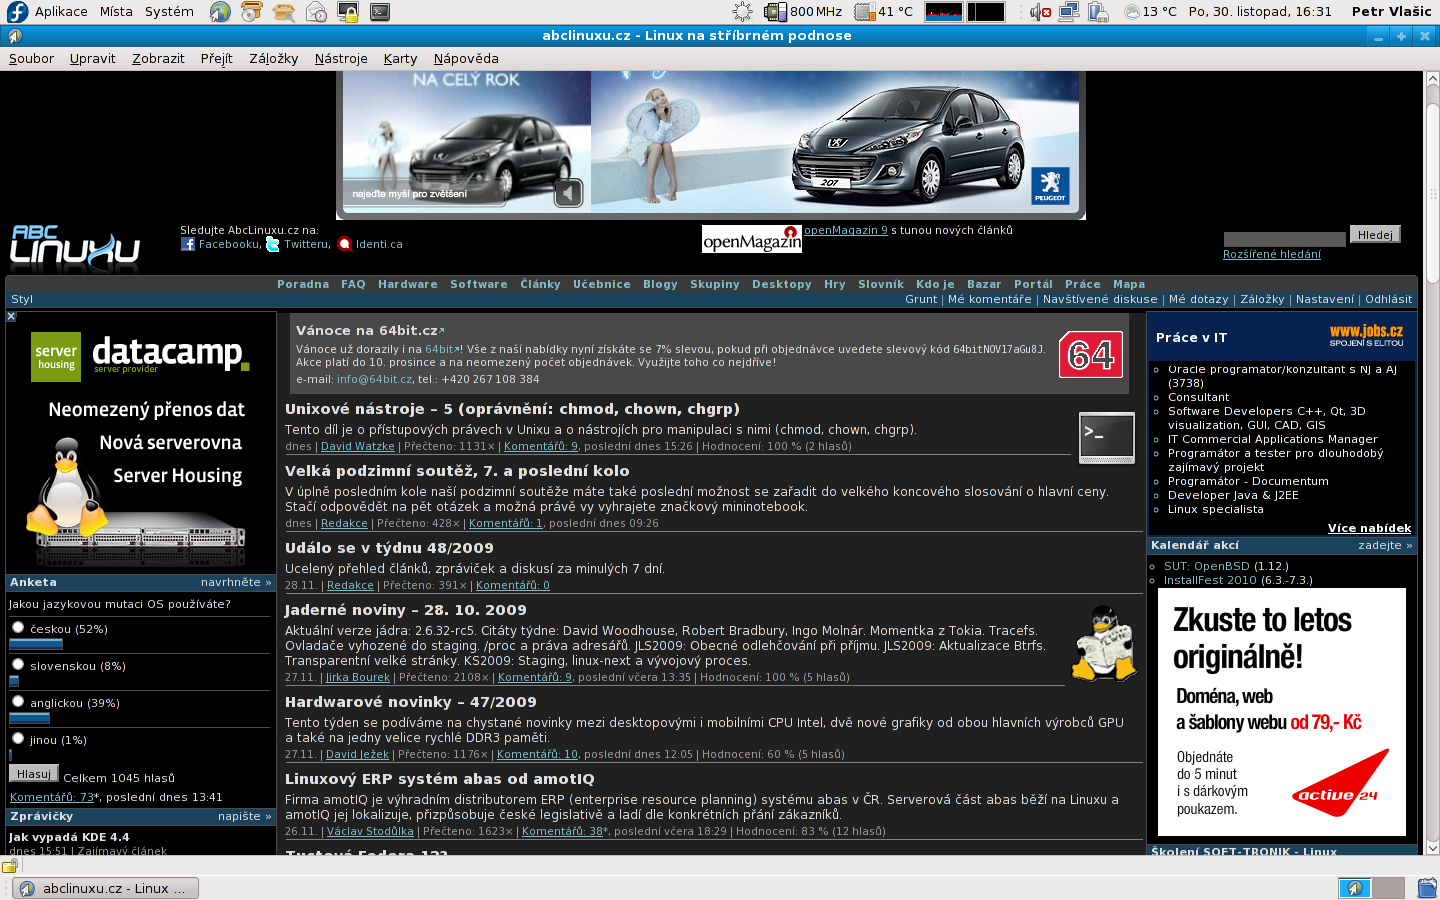
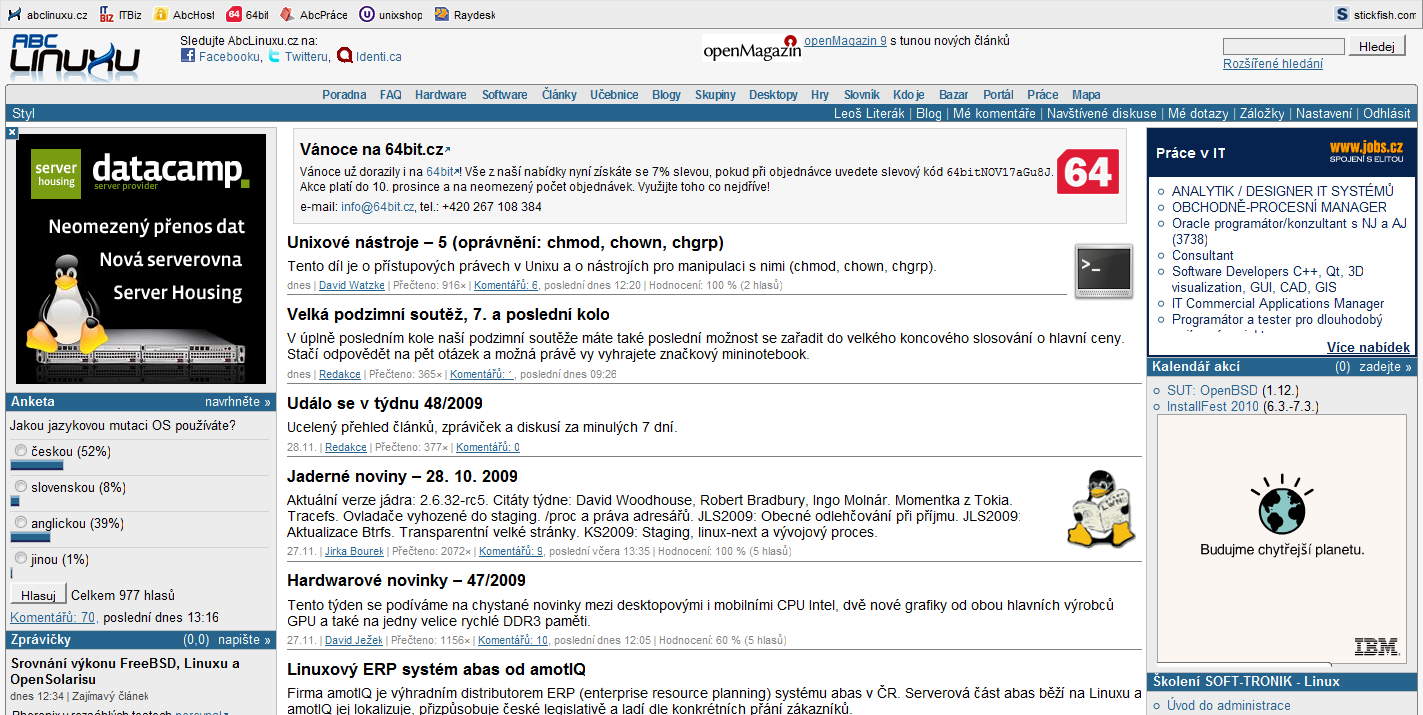
Reklama, která žere téměř 100% procesorového času z jednoho jádra, je v ní nějaká video sekvence, pulsují a jezdí na ní rudé nápisy a poskakuje na ní tučňák je prostě nepřípustná. A ještě lepší když o ni člověk člověk nesprávně zavadí a ona se roztáhne přes celou obrazovku a zlikviduje prohlížeč(a s ním třeba nepřečtené posty).O které reklamě mluvíš? Ten "datacamp" se nějak roztahuje přes obrazovku?
30.11.2009 18:36
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
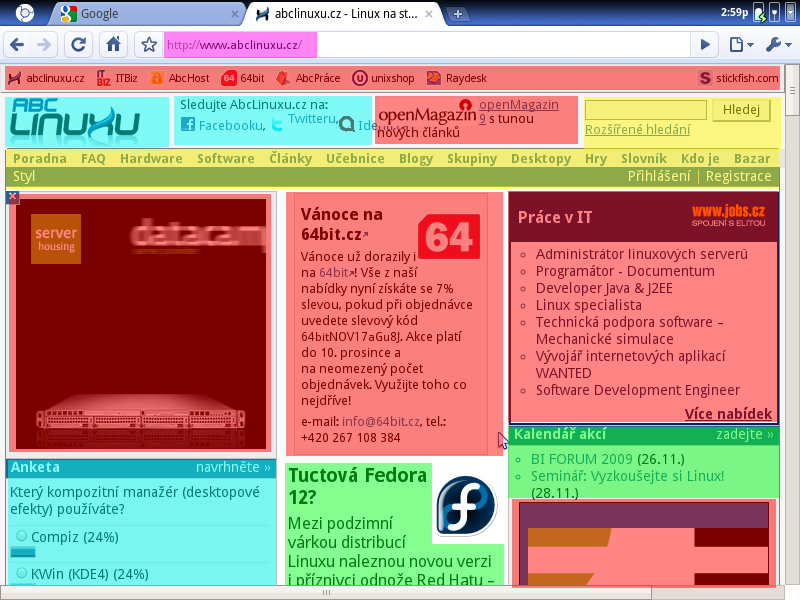
Na původním snímku to je půl na půl, přičemž hlavní obsah (výpis článků) se ztrácí jak vádí v období sucha. Takový reklamní poměr mají časopisy placené reklamou. Počkat – Ábíčko je placené reklamou. Tak to pak souhlasí.
Teď vážně: reklamy mají absolutní velikost, což je ošklivé. Obzvlášť na „malých“ obrazovkách. Třeba já mám nyní průhled prohlížeče široký 750 px. Zkusím svoje řešení znovu připomenout – CSS Media Queries.
 1.12.2009 18:02
dan.h | skóre: 8
| blog: K8_blog
| okr. Písek, město Čimelice, obec Nerestce
Jak je to s tím, když vypnu přes nabídku flashplayeru smyčku nebo procesing té flash reklamy? To se každá smyčka bere jako zobrazení nebo se jako zobrazení bere jen načtení stránky a reklamy?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 29.11.2009 16:32
 30.11.2009 07:26
 30.11.2009 11:37