Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.
Bylo spuštěno předobjednávání zařízení Flipper One s Linuxem. Za 20 dolarů si lze koupit kupón a zajistit si tím speciální cenu 379 dolarů po spuštění kampaně na Kickstarteru.
Tor Browser, tj. fork webového prohlížeče Mozilla Firefox s integrovaným klientem sítě Tor přednastavený tak, aby přes tuto síť bezpečně komunikoval, byl vydán ve verzi 16.0. Postaven je na Firefoxu ESR 153. Vydána byla také nová verze 7.16 živé linuxové distribuce Tails (The Amnesic Incognito Live System), jež klade důraz na ochranu soukromí uživatelů a anonymitu. S Tor Browserem 16.0.
FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Tak jsem zase zapracoval na svém quick'n'dirty vyhledávači Žirafa, přitom bych měl dělat hromadu jiných věcí.
Novinky jsou tak neuvěřitelně zásadní, že jsem zvedl minor verzi, z 0.0.4 jsem šel rovnou na 0.1.0, tedy "skoro hotovo". Ne, vážně, teď už umí asi všechno, co jsem potřeboval.
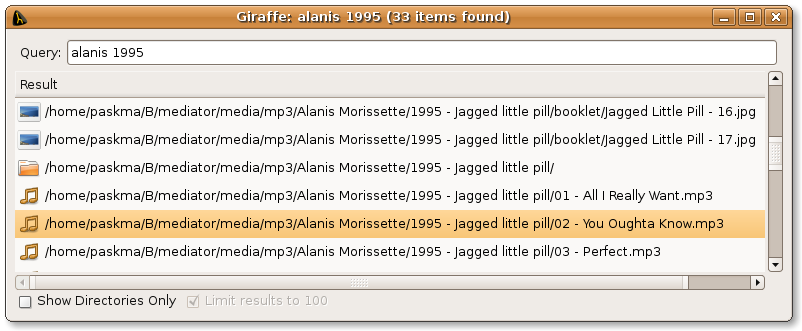
Nalezené výsledky už nejsou jenom čistý text, ale u každého souboru se zobrazuje správná ikonka (tu dodá GNOME). Ve Windows zůstal čistý text.
Žirafa uměla otevírat soubory poklepáním. To bylo pěkné, když člověk našel playlist a v XMMS se otevřelo celé album. Problém ale byl, když jsem chtěl do hrajícího XMMS přidat novou písničku - musel jsem ji najít v Krusaderu a přetáhnout. Teď už můžu do XMMS přetahovat přímo z výsledků Žirafy.
Žirafa vyhledává rovnou během psaní dotazu. I když je to dost rychlé, přece jenom je to jednovláknová aplikace v Pythonu, takže během psaní dotazu přece jenom byly zřetelné lagy. Vzal jsem to jako výzvu a udělal vyhledávání v extra vláknu (aby neblokovalo GUI).
Pitomá dvě vlákna a já jsem se s tím docela natrápil. Ono totiž GTK má globální zámek, o který je potřeba se starat (gtk.gdk.threads_enter()/leave a tak). Je potřeba ho vzít v hlavním vláknu (před zavoláním gtk.main) a pak se o něj snažit, když šaháte na GUI z jiného vlákna. Zámek není rekurzivní, tudíž když se ho pokusíte vzít v jenom vláknu vícekrát, máte deadlock. Aby to nebylo moc jednoduché, tak Python má taky svůj globální zámek (GIL), jak to spolu souvisí jsem z dokumentace moc nepochopil. Naopak pomůže návod zde. Při snaze udělat to výkonné jsem vyrobil několik deadlocků a párkrát jsem core-dumpl celé GTK. Formální důkaz samozřejmě nemám, ale řekl bych, že teď to mám dobře.
Ke všemu jsem zjistil, že GTK port pro Windows má ty vlákna zkriplená - jakmile šáhnete na GUI z vedlejšího vlákna, tuháč. Tak jsem tam udělal fallback na singlethread - Windows jsou zde trpěná platforma, nikoliv podporovaná 
Tiskni
Sdílej:


 30.4.2008 19:08
belisarivs | skóre: 22
| blog: Psychobláboly
	def main(self):
		gtk.gdk.threads_enter()
		gtk.main()
		gtk.gdk.threads_leave()
Člověk by řekl, že hlavní vlákno ten globální GTK zámek nikdy nepustí, protože z gtk.main() to vyleze až po zavření okna. Jenže GTK event loop ten zámek čas od času pustí a nechá líznout ostatní vlákna. Tohle byl v podstatě hlavní kámen úrazu.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
