Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Tak pánové z týmu sixense už mi privátně vysvětlili, že problémy řeší balistickou metodou, buď se do řešení trefí a nebo netrefí, což poznají podle toho, že zpráva je čitelná v Outlooku a na seznam.cz. Že by se snad obtěžovali naučit jak se email posílá je ani nenapadlo. Bohužel se tento přístup šíří jako mor a zasáhl už i dodavatele z nejrenomovanějších.
V dnešním svátečním dni mi přišlo potvrzení o podání daňového přiznání. Nevím proč zrovna dnes, chápal bych, že poslat potvrzení může pár dní (tentokrát 10) trvat, ale to asi jen v případě, že je posíláno lidmi. Jenže ti zase asi dneska nepracují. Nu to je drobnost. Horší je, že pánové z IBM neznají RFC.
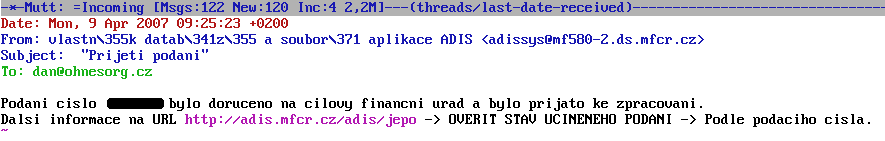
A jak vypadá zdroják zprávy? Takto:
X-Amavis-Alert: BAD HEADER Non-encoded 8-bit data (char ED hex): From:
        vlastn\355k datab\341z\355 a so...
Received: from mf00av05.mfcr.cz (mf01fw03.mfcr.cz [193.86.120.7])
        by kraken.adminit.cz (Postfix) with ESMTP id 58661C012CA
        for <danXXXohnesorg.cz>; Mon,  9 Apr 2007 09:41:36 +0200 (CEST)
Received: from mf580-2.ds.mfcr.cz (ibm580-2.ds.mfcr.cz [192.168.16.162])
        by mf00av05.mfcr.cz (8.13.7/8.13.7) with ESMTP id l397Qx2x012051
        for <danXXXohnesorg.cz>; Mon, 9 Apr 2007 09:26:59 +0200 (CEST)
Received: (from adissys@localhost) by mf580-2.ds.mfcr.cz (AIX5.2/8.11.6p2/8.11.0)
        id l397PNO1069226 for danXXXohnesorg.cz; Mon, 9 Apr 2007 09:25:23 +0200
Date: Mon, 9 Apr 2007 09:25:23 +0200
From: vlastník databází a souborů aplikace ADIS <adissys@mf580-2.ds.mfcr.cz>
Message-Id: <200704090725.l397PNO1069226@mf580-2.ds.mfcr.cz>
To: danXXXohnesorg.cz
Subject:  "Prijeti podani"
X-Virus-Scanned: Symantec AntiVirus Scan Engine
Lines: 28

Podani cislo  235587 bylo doruceno na cilovy financni urad a bylo prijato ke zpracovani.
Dalsi informace na URL http://adis.mfcr.cz/adis/jepo -> OVERIT STAV UCINENEHO PODANI -> Podle podaciho cisla.
Lehce poeditováno kvůli spammerům.
Jak je vidět, zpráva obsahuje 8 bitové znaky v hlavičce, což nelze v žádném případě, je to naprosto v zásadním rozporu s RFC. Lidé co blokují amavisem vadné hlavičky takovou zprávu nikdy nedostanou. Neobsahuje žádné MIME hlavičky, ale nakonec v těle žádné znaky s diakritikou nejsou, takže by se to dalo i pochopit.
Tým sixense alespoň zkusil, jestli jde zpráva doručit, IBM to ani nezkusilo, protože pokud by to zkusilo, tak zjistí, že nejde. Ministerstvo financí má před mailservery předřazeny Cisco PIX firewally, které takovou zprávu vůbec nepropustí. Takže nedokáží přijmout poštu z vlastního informačního systému. Styďte se.
Maně mě napadá, že nefunkčnost aplikace pod linuxem možná není dána tím, že by to bylo drahé, jak uvádí MFČR. Možná vytvoření takové aplikace dalece přesahuje schopnosti dodavatelů.
Tiskni
Sdílej:


 9.4.2007 14:40
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
Jak je vidět, zpráva obsahuje 8 bitové znaky v hlavičce, což nelze v žádném případě, je to naprosto v zásadním rozporu s RFC. Lidé co blokují amavisem vadné hlavičky takovou zprávu nikdy nedostanou. Neobsahuje žádné MIME hlavičky, ale nakonec v těle žádné znaky s diakritikou nejsou, takže by se to dalo i pochopit.Na tohle jsem kdysi upozorňoval v případě Seznamu a jeho potvrzovacích mailů. I když je pravda, že Seznam je soukromá firma, kdežto úřad by měl za naše peníze fungovat tak, jak má.
9.4.2007 16:30
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
