Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
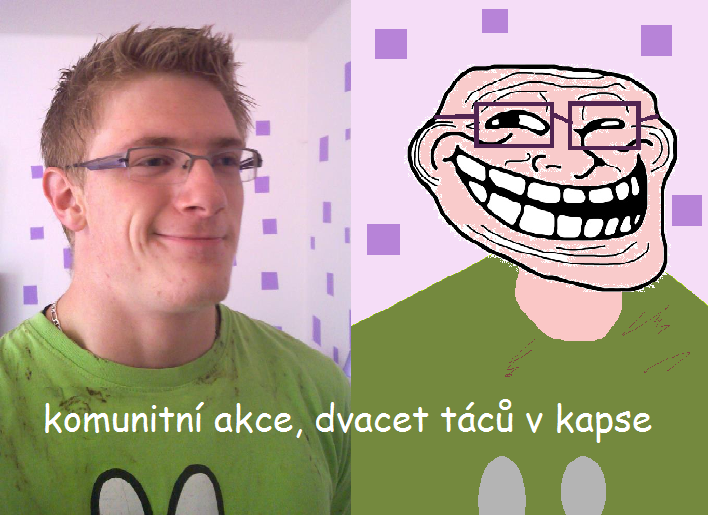
Tak se zas půl roku nic nestalo. Doli údajně na sepisování TO nemá čas.
Celková škoda je přes 20 litrů.
Poky si zatím přehlásil bydliště na úřad (viz. živnostenský rejstřík, neumím sem dát permalink).
Dorazilo někomu něco? Má někdo nějaké bližší informace? Pokud ne tak to dopíšu (draft už mám) a holt se do toho zatáhnou úřady, což bych vážně nerad...
Zároveň bych rád poprosil všechny, kdo si něco objednávali a objednávka nedorazila aby detaily poslali Dolimu (viz zápisek o sepisování TO).
Tiskni
Sdílej:


 10.6.2013 08:40
pushkin | skóre: 43
| blog: FluxBlog
 10.6.2013 11:57
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 10.6.2013 12:43
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
 10.6.2013 13:40
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 10.6.2013 14:53
ʚĭɞ 🍉 | skóre: 94
| blog:
10.6.2013 19:12
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
10.6.2013 19:33
ʚĭɞ 🍉 | skóre: 94
| blog:
11.6.2013 00:26
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 10.6.2013 16:44
Člověk z Horní Dolní
| blog: blbeczhornidolni
11.6.2013 09:20
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
10.6.2013 19:25
ʚĭɞ 🍉 | skóre: 94
| blog:
 11.6.2013 11:30
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
Jednalo se preci o neziskovou akciTakže když budu sbírat nezištně peníze třeba na povodně a pak si je strčím do kapsy, tak je to vlastně OK?
Na druhou stranu je take ale treba rict, ze mel poky strasne moc casu se k tomuto problemu postavit jako chlap, zacit komunikovat a vysvetlit celou situaci. Stale verim tomu, ze se pokymu stalo neco vazneho a ze se to nejak rozumne vysvetli.Jste naivní až to bolí. Koukněte na jeho Facebook, takhle opravdu nevypadá člověk, co utrpěl újmu. Možná je dobře, že jsem tak otálel. Ještě by mu flastr smázla amnestie. Teď mu zůstane.
11.6.2013 12:59
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Takže když budu sbírat nezištně peníze třeba na povodně a pak si je strčím do kapsy, tak je to vlastně OK?To určitě ne, ale když je na něco takového posíláš (zvláště když to není zaštítěno oficiálně něčím, ale pouze nějakou komunitou), musíš s tim vždycky počítat, že je vlastně posíláš do černé díry. Je to podobné jako můj otec, který horlivě obchoduje na Aukru (Aukro = přímá aukce a obchod mezi dvěma entitami, Aukro samotné až na zprostředkování by do takového obchodu nemělo nijak zasahovat) za pár šlupek a přitom chce mít všechny záruky (na vrácení, na ovladače a bůh ví ještě na co) jako při normálním obchodu. Prostě si neuvědomuje, že to že mohl vrátit nějaký nefunkční kus a zpět obdržel peníze není vůbec nic jiného než dobrota prodávajícího. Já nevím co by ti lidi ještě dneska nechtěli. Tak pánvičkou po hlavě, to je vše co bych jim dal.
11.6.2013 20:05
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
To není. Pokud ti prodává něco s nějakým popisem a to zboží tomu popisu neodpovídá (třeba nefunguje, ač by mělo), tak je to špatně. Pokud ten prodávající pak odmítá peníze vrátit, tak je to podvod. Úplně stejně když si na aukru koupíš něco a dotyčný to potom nepošle, tak na něj také můžeš podat trestní oznámení. Tohle se prostě nedělá.Nedělá. To souhlasím. Ale že ti to někdo udělá, musíš vždycky počítat. A oficiální obchodní vztah je od toho aby si se mohl proti tomu bránit. Když si někde něco dáš z ruky do ruky (třeba za pár šupů), pak se nemůžeš divit že se bránit nemůžeš. A Aukro v podstatě nic jiného než obchod z ruky do ruky by být neměl.
Zajímavý, že hromada lidí tady nadává na lichváře, které lidi oblbnou a vnutí jim něco naprosto nevýhodného, což ve finále ty lidi mohli odmítnout a můžou si za to svým způsobem tady. Ale když je někdo naprosto vědomě ojebe, tak je to vlastně v pořádku...Tak u lichváře se s tím dopředu počítá, že tě ojebe. To je taky z ruky do ruky (záruky nemá ani lichvář ani ten co si půjčuje).
11.6.2013 16:52
Jendа | skóre: 78
| blog: Jenda
| JO70FB
To určitě ne, ale když je na něco takového posíláš (zvláště když to není zaštítěno oficiálně něčím, ale pouze nějakou komunitou), musíš s tim vždycky počítat, že je vlastně posíláš do černé díry.Tohle není nějaký silkroad, tohle je fyzický svět. Ten se vyznačuje tím, že se proti tomuto lze právně bránit. Otázka nebyla, jestli musím s něčím takovým počítat, ale jestli se proti tomu můžu/mám nějak bránit. Reklamace je výměna již poslaného výrobku (e.g., odlepující se samolepky). Tady lidi nedostali ani ten první výrobek, který by mohli reklamovat.
11.6.2013 20:06
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
12.6.2013 12:32
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
11.6.2013 13:00
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Takže když budu sbírat nezištně peníze třeba na povodně a pak si je strčím do kapsy, tak je to vlastně OK?Ale samozřejmě sbírka na povodní postižené to už má i svou etickou stránku (někdo takový by měl být po odchycení exemplárně ukamenován na náměstí před očima všech).
 11.6.2013 12:01
Мiriam | skóre: 3
| blog: rychlovarna_konvice
| Brno
 , myslíte si, že se kovaný linuxák jako byl poky odpoutal tak jednoduše od ábíčka? Já teda ne! Stále tu je a čeká na další příležitost...
11.6.2013 22:54
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
11.6.2013 22:59
Мiriam | skóre: 3
| blog: rychlovarna_konvice
| Brno
11.6.2013 23:04
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
Stale verim tomu, ze se pokymu stalo neco vazneho a ze se to nejak rozumne vysvetli.Pak není problém peníze vrátit. Rozumně "vysvětloval" ve chvíli kdy se hrozilo TO, pak se neukázal nejen on, ale ani jeho "kamarád". Jinak ahoj poky, jak se vede? :)
12.6.2013 12:33
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Těm co mu poslali prachy se nic nestává a nikdy nestane, tak peníze nikdy nepotřebují, nažerou se vzduchu, nájem jim odpustí, do práce chodí vlastně pro radost a z dlouhé chvíle.Že si závislí na penězích jak feťák na fetu? Tvůj problém. A proto shoříš v pekle nehroucejším. A ještě ti dobře tak. Ani by mě nenapadlo tě litovat.
12.6.2013 12:37
ʚĭɞ 🍉 | skóre: 94
| blog:
12.6.2013 12:39
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
12.6.2013 13:57
ʚĭɞ 🍉 | skóre: 94
| blog:
12.6.2013 19:52
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Na penězích je závislý každý, kdo peníze směňuje za prostředky základní životní potřebyVšak proto taky všichni shoří v pekle (nehorší na tom, je že já asi pravděpodobně s váma, i když se mi nechce).
tedy každý, kdo nežije v chýši a potravu si sám neloví.You are sooo wrong, sir…
Však proto taky všichni shoří v pekle (nehorší na tom, je že já asi pravděpodobně s váma, i když se mi nechce).Tak jasně, kdo nechce chcípnout hlady nic jiného než peklo nezaslouží. Už na mě prosím nereaguj, podprůměrný trolle.
12.6.2013 20:28
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
13.6.2013 10:48
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
11.6.2013 11:09
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 Ale podívejte se na přílohu. Co tomu říkáte?
 11.6.2013 12:10
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
11.6.2013 14:41
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
11.6.2013 14:59
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
11.6.2013 17:49
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
11.6.2013 23:02
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
12.6.2013 06:59
pushkin | skóre: 43
| blog: FluxBlog
 11.6.2013 22:18
gtz | skóre: 27
| blog: gtz
| Brno
 Asi moc koukate na televizi
11.6.2013 23:03
gtz | skóre: 27
| blog: gtz
| Brno
12.6.2013 18:28
gtz | skóre: 27
| blog: gtz
| Brno
12.6.2013 18:33
Мiriam | skóre: 3
| blog: rychlovarna_konvice
| Brno
12.6.2013 18:48
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 16.7.2013 18:09
Ravensun | skóre: 11
| blog: Ravensun's blog
| Praha
 ---------------------------------------------------------------
Už proběhly výslechy?
FB stránka-není špatnej nápad!
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz