Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »

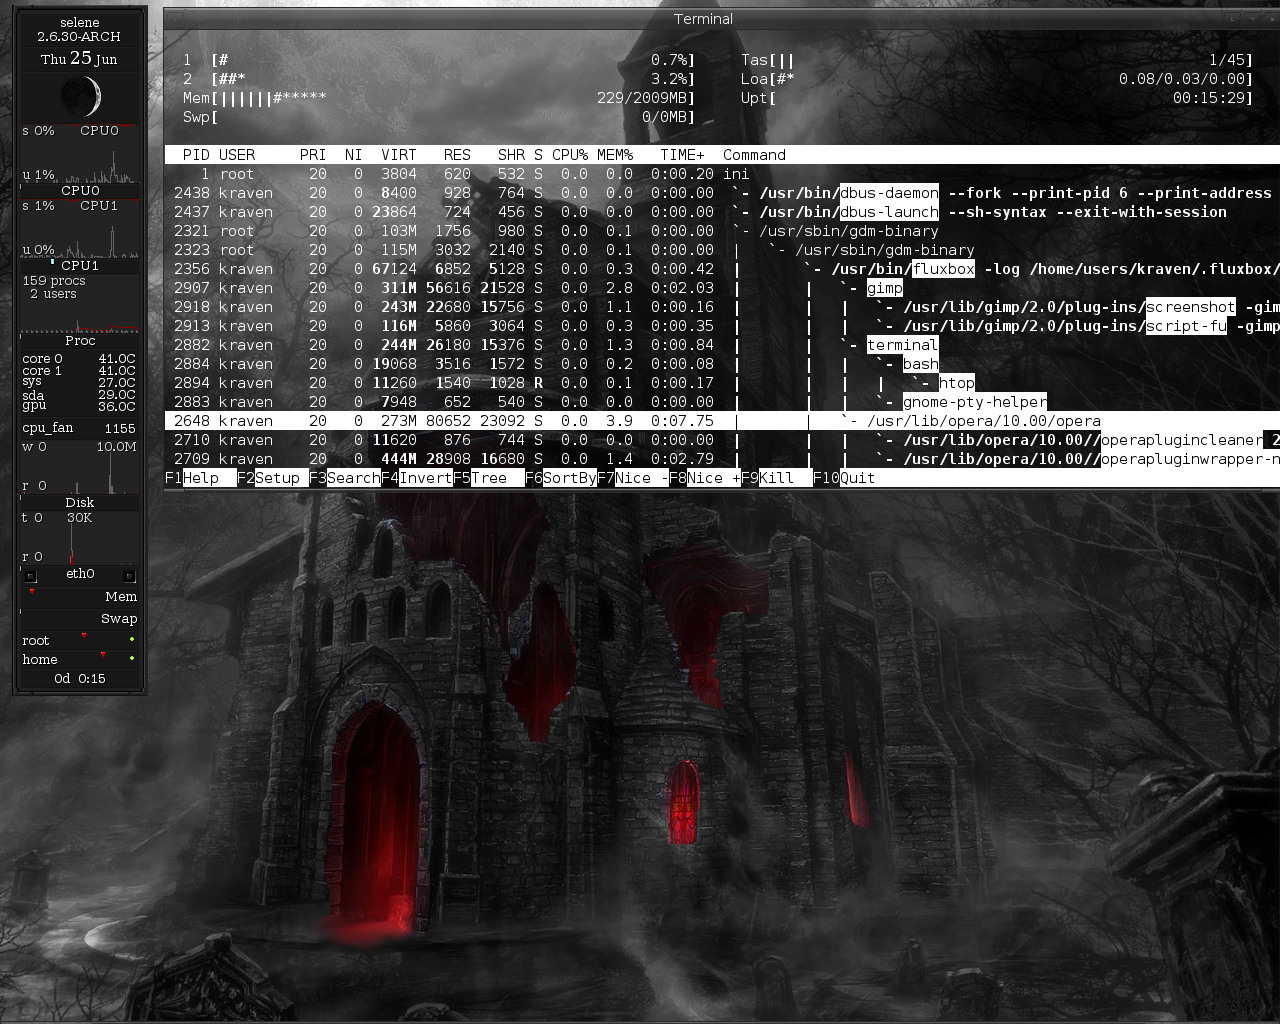
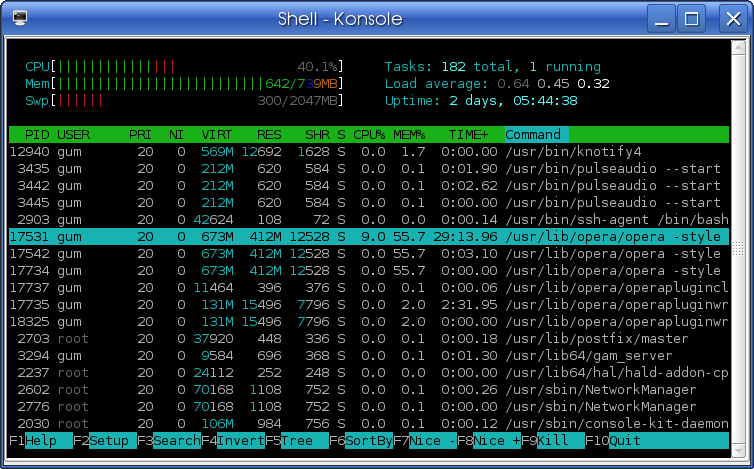
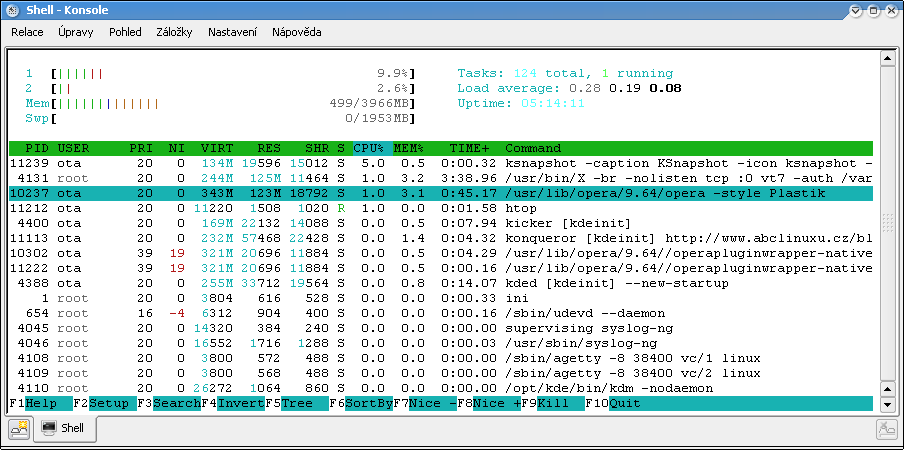
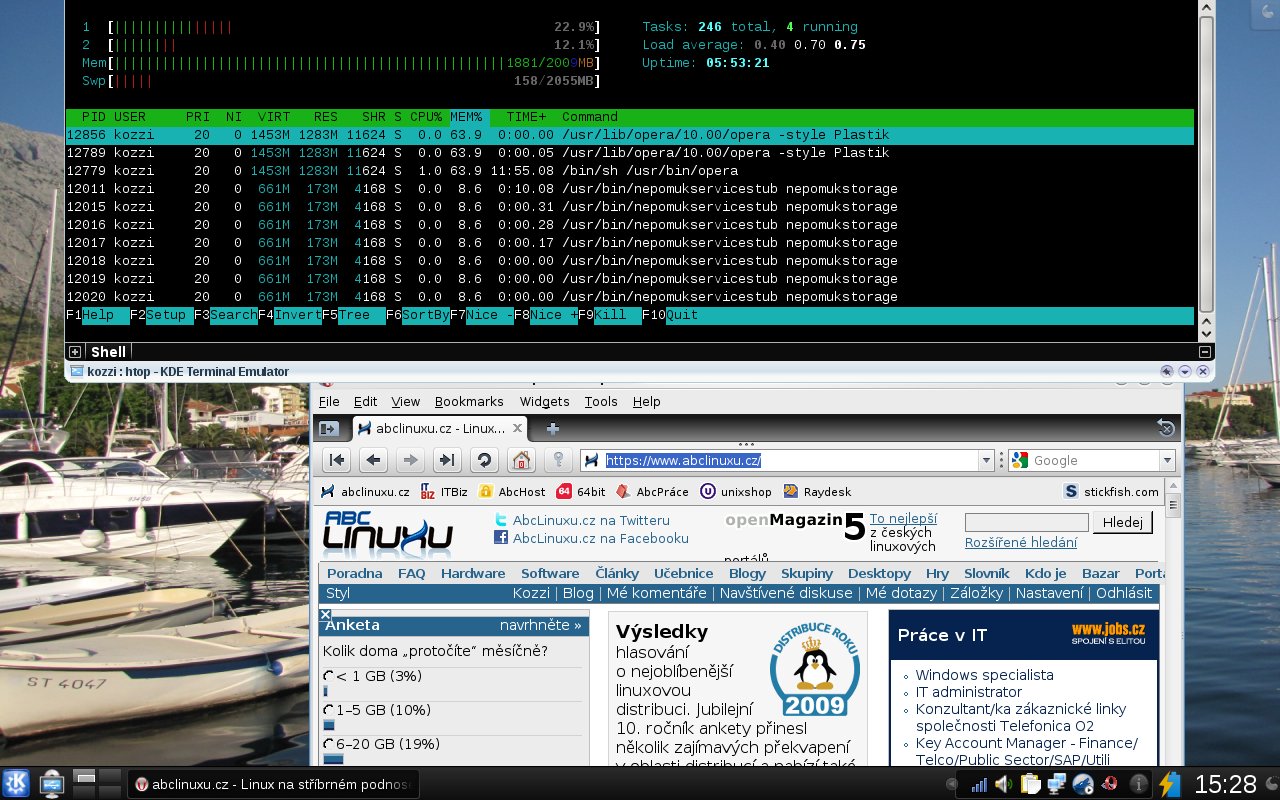
Tak sem si zase po delší době nahrál operu. Jako webový prohlížeč mi velmi vyhovuje, možná by se dalo říct že pokud bych bral v potaz www prohlížeče pro linux tak by asi opera u mě vyhrála. Ale jak ju tak používám, všimnul jsem si, že se postupně spomaluje. Prostě po několika stránkách je pomalejší než předtím. Napadlo mě kouknout na nároky. Tak jsme zapnul htop a co nevidím 
Tiskni
Sdílej:


/usr/lib/iceweasel/firefox-bin -a iceweasel měl VIRT přes 3000M a RES přes 1800M, po necelém dni práce!
 25.6.2009 16:32
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
to me pripomina jak na W95 s IE jsem se bal pri otevreni kazdeho noveho okna IE, ze to kiksne
 27.6.2009 14:02
Frt | skóre: 13
| blog: Frtoviny
| Ostrava
Ale zase na druhou stranu, potrebujeme mit otevreno 15 nebo 20 tabu ?  Ted jich mam momentalne 9 (z toho 5 je dokumentace MSDN) a uz se mi to zda hodne.
about:memory?), kde by se vypsaly velikosti jednotlivých částí browseru. Vzhledem k tomu, že podle některých klidí je browser "OS boucnosti", docela by se vyplatilo vědět, která část problížeče může za vysokou spotřebu paměti.
BTW, ví někdo, jakým způsobem vlastně Firefox alokuje paměť? Nechává to na standardní knihovně, má na to nějaký fikanější alokátor (třeba SAMBA má talloc), nebo používá nějakou formu GC?
 25.6.2009 20:14
stativ | skóre: 54
| blog: SlaNé roury
 25.6.2009 17:11
Michal Fecko | skóre: 31
| blog: Poznámkový blog
(Vid priloha - Opera 10 Weekly snapshot s 25 tabami)
25.6.2009 17:22
Michal Fecko | skóre: 31
| blog: Poznámkový blog
 Ukaz htop
 25.6.2009 17:36
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 25.6.2009 18:01
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
V Ubuntu mi to dělala opera aktuální stabilní verze taky, měl jsem tam sice cca 30 záložek, ale po pár hodinách byl počítač (nový notebook) nepoužitelný, takže je na tom PC teď Firefox a je klid, Linuxová verze má asi nějaký problém.
 27.6.2009 23:32
otula | skóre: 45
| blog: otakar
| Adamov
 28.6.2009 10:23
David Watzke | skóre: 74
| blog: Blog...
| Praha
28.6.2009 13:52
otula | skóre: 45
| blog: otakar
| Adamov
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 26.6.2009 07:22