Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
... Je to samozřejmě dané především menší rozšířeností Linuxu. Nepochybně má na tom svůj podíl i v průměru vyšší zkušenost s počítači na straně uživatelů Linuxu. Windows dostala většina jejich uživatelů bez možnosti výběru, kdežto Linux si většinou instalují lidé, kteří jeví o výpočetní techniku alespoň minimální zájem. Většinou si uvědomují, kolik práce je stálo osvojení byť i jen základních dovedností v tak odlišném systému, a nehodlají riskovat jeho poškození bezmyšlenkovitým spouštěním každé přílohy v poště. Kdybych chtěl být hodně jedovatý, mohl bych napsat, že rozšíření virů na Linuxu brání vyšší inteligenční koeficient Linuxového klikače ve srovnání s klikačem typové řady MS.
Zabezpečení operačního systému nemá s šířením poštovních virů poslední doby příliš mnoho společného. Viry se šíří jen díky nežádoucí aktivitě uživatelů.
Naneštěstí se neustále zvětšuje okruh lidí, kteří se dostávají k Linuxu bez vlastního přičinění. Linux jim prostě někdo vnutí - ať už je to v práci, doma nebo v internetové kavárně. Tito lidé se u počítače chovají úplně stejným způsobem jako se chovají jejich kolegové ve Windows.
Virus Lirpa.x1 je logickým důsledkem neustále se snižující úrovně průměrného uživatele Linuxu.
Virus je velmi proměnlivý. Pro své základní šíření využívá přílohu typu tgz, ale tento soubor může být uložen do 'spustitelné' dávky s přípohou sh a v mnoha případech je zašifrovaný pomocí programu GnuPG. V posledním případě může být jeho nebezpečnost extrémní, protože virus nelze detekovat žádným antivirovým programem. V případě, že virus najde v síti keyserver.net veřejný klíč adresáta, zašifruje přílohu i text zprávy a potom dokáže obejít antivirové kontroly a zmátnout i velmi zkušené uživatele a přesvědčit je, aby virus spustili.
Samotný text zprávy se objevuje v mnoha variacích. Nabízí adresátovi modrou pilulku, 30 miliónů dolarů, univerzitní diplomy, kvalitní soukromé fotografie, pozvánky na párty a spoustu dalších výmyslů - autor viru se zjevně inspiroval ve svém archivu se spamem. Někdy virus posílá obrázky nalezené na disku napadeného počítače s tím, že další obrázky jsou v příloze. Bohužel má virus na zkušenější uživatele připravenou i mnohem zákeřnější zbraň: Prohledává pomocí googlu archivy linuxových konferencí a odpovídá na nalezené zprávy. Může se vám tak stát, že vám přijde nečekaná odpověď na váš dotaz v některé konferenci s linuxovou tematikou s textem o nabízené pomoci, s přiloženým tgz souborem a s návodem na instalaci. Navíc může být pro zvýšení věrohodnosti celá zpráva i s přílohou zašifrovaná.
I když virus používá pro své šíření pouze blbosti průměrného uživatele, jeho programový kód určitě není jednoduchý. Po spuštění virus prohledá lokální disky počítače a vyhledá v souborech všechny dostupné poštovní adresy a soubory JPG. Tuto databázi adres a obrázků pak používá pro rozesílání vlastních kopií.
Zároveň se virus snaží dostat pomocí různých děr v kernelu (do_mremap, do_brk a ptrace) k lokálnímu účtu roota. Pokud se mu to podaří, upraví inittab tak, aby se virus spouštěl automaticky při každém startu operačního systému.
Ale i když se viru nepodaří získat rootovská práva, jeho činnost nekončí se zastavením systému. Virus se instaluje do prostředí KDE a Gnome do položky "Spustit při startu". Dále sice rozesílá poštu, ale jeho možnost škodit v systému ještě více zůstává naštěstí omezená.
Podaří-li se viru získat účet roota, začíná teprve ta správná legrace. Podle distribuce operačního systému se virus snaží přitáhnout a nainstalovat z internetu binární podobu balíčku Wine a spustit v emulaci MS Outlook. Jakmile je MS Outlook nainstalovaný a spuštěný, je PC s Linuxem zcela otevřené všem poštovním virům pro Windows.
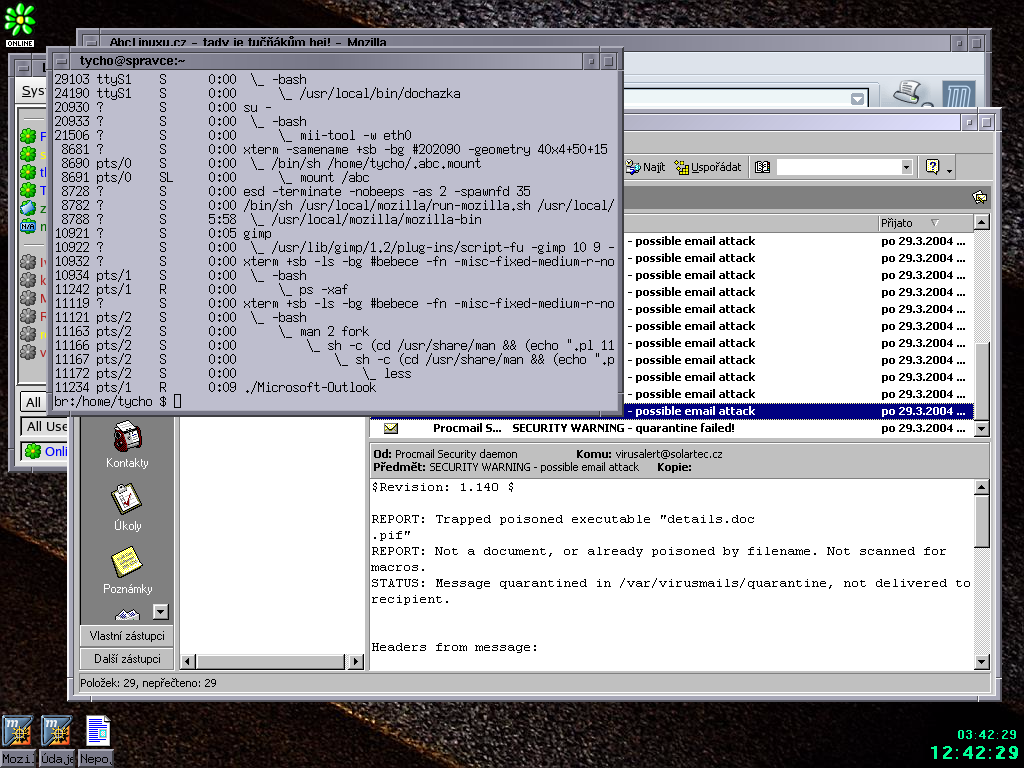
Příloha je poměrně malá a svým rozsahem maximálně několika málo stovek kilobajtů (její velikost je silně proměnlivá) nevybočuje z řady ostatních poštovních virů. Problém nastává v případě, že se viru podaří získat rootovská práva a začne tahat po síti balík Wine. Dokaže tak citelně zpomalit připojení na internet a je-li napadených počítačů v síti více, virus spolehlivě ucpe jinak i velmi širokou linku.
Pokud se viru podaří nainstalovat Wine a MS Outlook, je počítač náchylný k jakékoli jiné virové infekci obvyklé ve Windows. Potom už záleží jen na virech, které se usadí v instalaci Outlooku, jakým způsobem naloží s napadeným PC. Protože spuštěný Outlook běží v systému s právy roota, je možné prakticky cokoliv.
Jiným způsobem samotný virus neškodí.
Hlavním nebezpečím je ale ztráta důvěryhodnosti Linuxu. Virus Lirpa.x1 zbavuje Linux pověsti bezpečného systému a jeho bezpečnost staví na roveň takovým systémům, jako je řada Windows 95, 98 a Me.
Proti viru Lirpa.x1 zatím prakticky neexistuje obrana. Antivirové společnosti z velké většiny ignorují Linux úplně a většina antivirových programů ve Windows není schopná virus detekovat, protože nedovede rozbalit soubor typu tgz. A je-li navíc virus posílán poštou v zašifrované podobě, je jeho detekce v zásadě zcela nemožná.
Do současnosti stačila zareagovat pouze společnost Novell a vydala pro Suse Linux 9.0 záplatu poštovního klienta kmail. Ta zaručí, že všechny přílohy s příponou tgz budou automaticky smazané.
Ostatní distribuce a poštovní klienti zůstávají bez ochrany.
Jedinou účinnou obranou tak zůstává opatrnost. Kvůli šifrování nelze použít ani antispamové filtry ani antivirové programy a mnoho exemplářů viru Lirpa.x1 se tak dostane až ke svým koncovým adresátům.
Pro uživatele Linuxu tak od nynějška platí, že ani oni nesmí bezmyšlenkovitě spouštět každou přílohu v poště.
Virus komentoval i Steve Balmer z Microsoftu. Podle jeho vyjádření nemusí mít z tohoto viru obavy uživatelé produktů Microsoftu. Zároveň dodal, že společnost Microsoft bude poskytovat bezpečnostní záplaty i pro Outlook běžící pod zavirovaným Linuxem a nebude vyžadovat platnou licenci.
Je politováníhodné, že Linux začínají používat i lidé, kteří nemají o počítačové bezpečnosti žádné informace a ignorují základní bezpečnostní pravidla. Je smutné, kolik lidí se nachytá i na zjevné nesmysly a šíří pak tuto nákazu ve svém okolí dál.
Doufejme, že virus Lirpa.x1 zůstane osamocený a podobně nepříjemná zpráva se neobjeví dříve než přesně za rok.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


./configure
make
make install
)))
. Vyborny zertik, gratuluji.
Nicmene me to aspon primelo vyvest zertikem kamarada. Takze prozatim docela v klidu...
Jeste, ze tam byla ta zminka o Balmerovi, to mi teprve pripomnelo, kolikateho ze to dneska je.  SUPER!
))))))))))))))))))))))
Autor by si este mohol ujasnit co to virus je, pretoze pisal o cerve, nie o viruse... Keep fun.
Takovéto vtípky jsem fakt neměl rád, ale tady ten mi ukázal mou naivitu. Je dobře, že 1. duben exeistuje. Ukazuje to lidem, jak se dají jednoduše mystifikovat a že není dobré věřit bez prověření...
Nenapadlo mě to až do doby, kdy sem se podíval na "cracklej" blackhole.sk a zdrojový kódy té první stránky. Nezdálo se mi, že by tam cracker psal doctype.
S tím Winem a Outlookem se mi to taky moc nezdálo.
 Opravdu dobrej clanek... hodne dobrej...
Super! Dostals mě.
S tou inteligencí máš pravdu. Např. kdyby většina "Windowsaků" nepracovala normálně pod účtem administrátora, tak by Windows (2000, XP a výše) byla určitě bezpečnější.
 btw, já jsem teda článku něvěřil ani chvilku asi jsem si data příliš dobře vědom ... ale i tak, těch podezřelých věcí je tam dost už od začátku ... lidem, kterým to "docvaklo" až u Outlooku, doporučuju, ať o weekendu zase po dlouhých letech vypnou počítač a vyrazí do přírody, myslímže potřebují odpočinek, takováto pouhá "konzumace" textu je imho znakem přepracování ...
.A to neni april.
...takze ja bych mel ten pocitac vypnout prinejmensim na rok
) (Jisteze april.....)
)))
Jen jsem si říkal, po skušenostech s wine, ať si to ten vir užije. Ale dovedu si představit funkční vir, založený na blbosti uživatelů. Vsaďte se, že by si někdo nainstaloval nějaký "bezva" program z rpm. Jen tomu dát řádný komentář
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 1.4.2004 07:48
 1.4.2004 08:17
 1.4.2004 15:28
 1.4.2004 21:25
