Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Klub Lávka je luxusní podnik v centru Prahy a snad až na brzkou hodinu tomu dojem odpovídal. Bylo ale proč začít brzy, protože program byl nabitý, a přednášky byly sice jen třicetiminutové, ale byla jich spousta a snad každý přednášející o něco málo přetahoval, protože o zajímavá témata nebyla nouze.
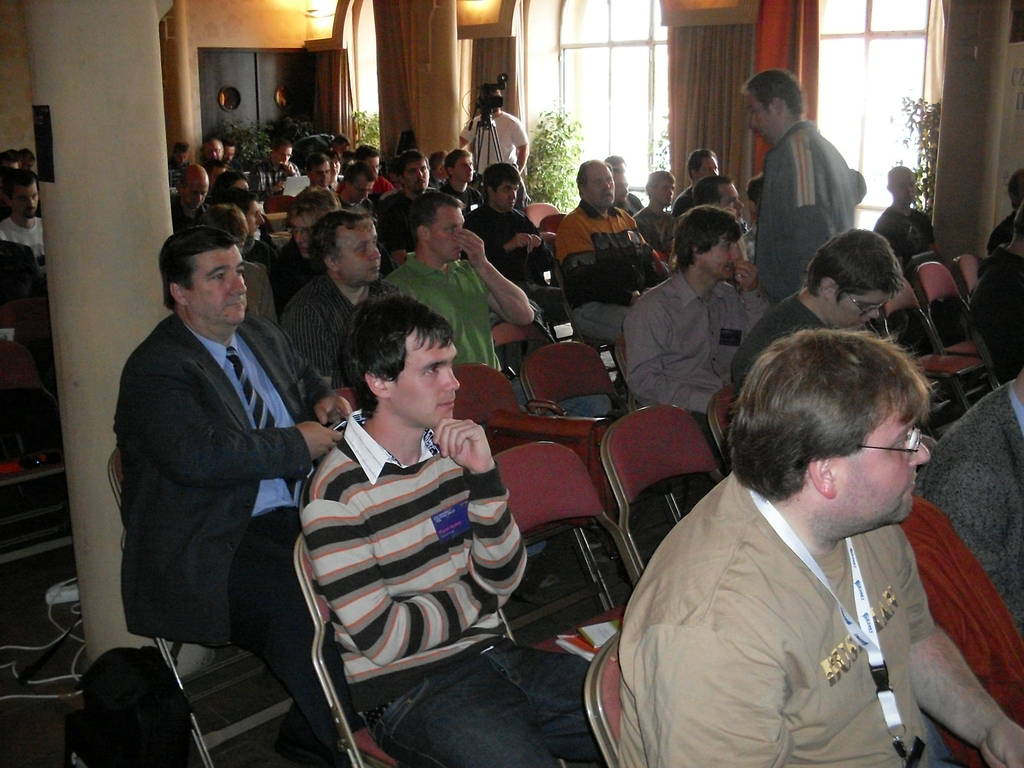
Organizátoři nabídli všem v sále Wi-Fi připojení (i s nativní IPv6 konektivitou), a konferenci bylo možné sledovat jako stream. Aby mohli lidé sledující konferenci touhle cestou pokládat dotazy přednášejícím, byla spuštěna jabber konference.
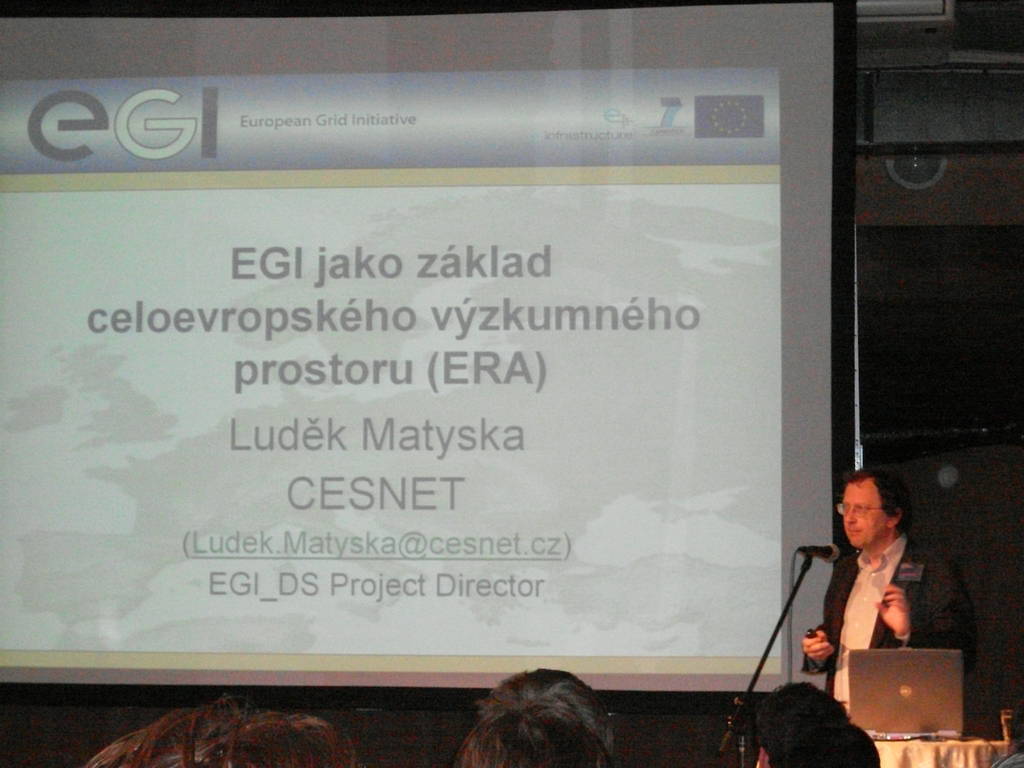
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Ludek_Matyska.pdf
Po pár úvodních slovech propukla rovnou první přednáška Luďka Matysky z CESNETu o gridech v Evropě. Přednáška byla spíš organizační; představovala celoevropskou iniciativu jednotného gridového prostoru pro akademickou sféru. Do něj by měly přispívat země EU a měla by vzniknout nová organizace starající se o koordinaci a řešení problémů mezi jednotlivými národními gridy. Také by představovala jednotný gridový middleware umožňující jednotný přístup k evropské gridové infrastruktuře. Současný stav je takový, že je příprava ogranizace v plném proudu a ČR by v ní měla mít dobrou pozici.
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/David_Antos.pdf
Další přednáška byla praktická. David Antoš z CESNETu mluvil o tom, jak se dají spojit světy virtualizace a gridů a vytvořit „logical cloud over physical grid“, tedy jak umožnit uživatelům spustit si kdesi v gridu svůj virtuální stroj. Popisovaný projekt k tomu používá virtuální sítě LAN (s pomocí technologie Xponder) a Xen.
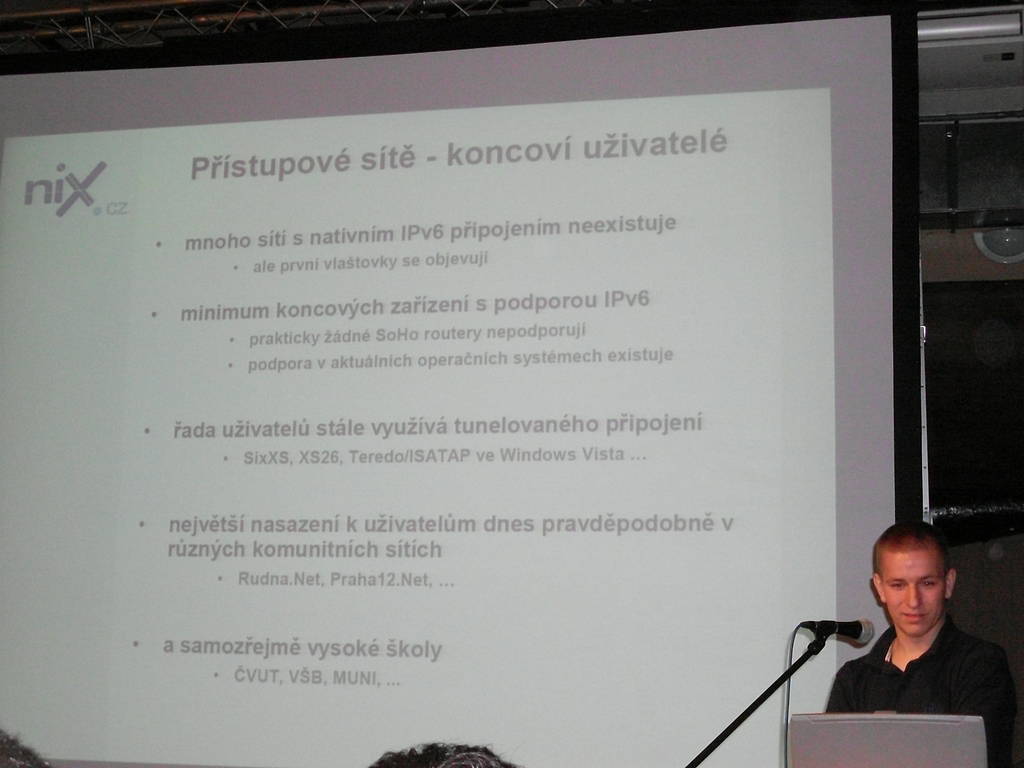
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Daniel_Suchy.pdf
Následovala trojice přednášek na téma IPv6. Jako první mluvil Daniel Suchý, jeden z techniků NIX.CZ, o rozvoji IPv6 v České republice. Připomenul nejčastější důvody, proč se IPv6 ještě nerozšířilo u ISP, přestože webhostingy a serverhousingy ho obvykle podporují (tedy to, že levné ADSL routery IPv6 obvykle nepodporují, že neexistuje dost čistě IPv6 obsahu a že provideři nejen nevidí v IPv6 zisk, ale místy i ztrátu, například když si uživatelé, kteří přestanou být za NATem, pořídí vlastní VoIP od konkurence), a představil grafy IPv6 přenosů NIXem, kde se množství přenesených dat přeci jen zvyšuje.
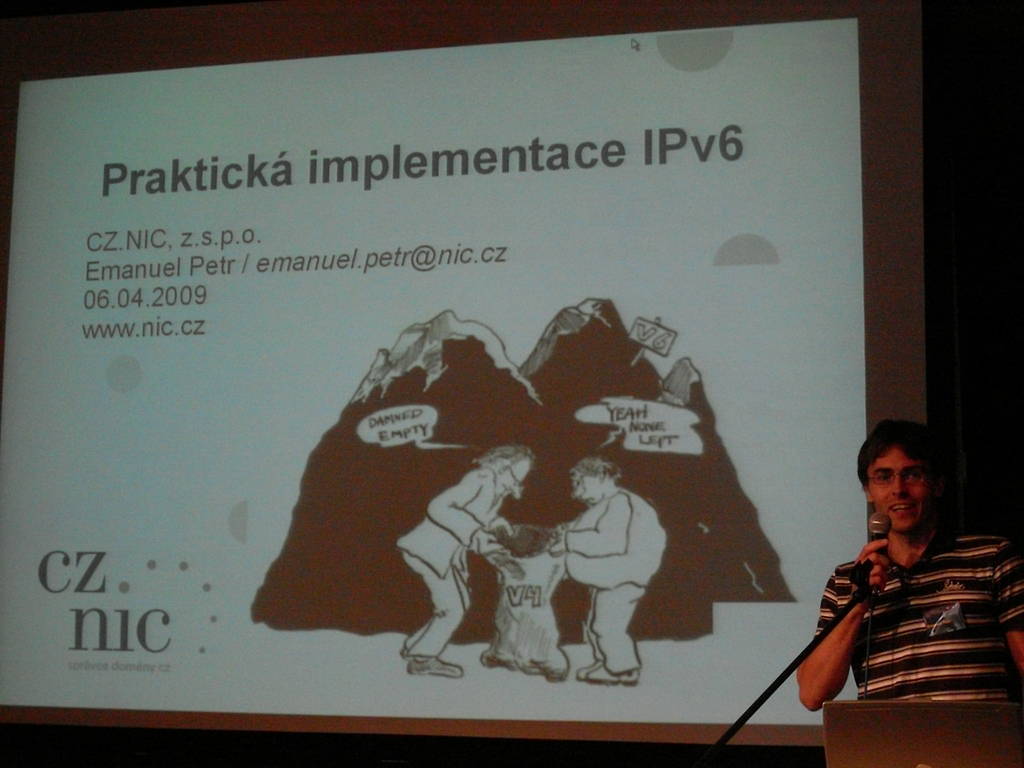
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Emanuel_Petr.pdf
Emanuel Petr (z CZ.NIC) potom mluvil o praktické implementaci IPv6, hlavně pak o tom, kde se dají sehnat IPv6 adresy a IPv6 konektivita, pokud vám ji provider nenabízí nativně. Představil několik tunnelbrokeru a příkazy, kterými se dá nakonfigurovat takový tunel.
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Dan_Ohnesorg.pdf
Na konci bloku o IPv6 mluvil Dan Ohnesorg o zkušenostech s praktickým nasazením IPv6 ve „freenetovém“ občanském sdružení Rudná.net. Představil problémy, na které je možné narazit, hlavně pak ignoranci poskytovatelů, ale i problémy s tím, že dva protokoly znamenají zdvojenou konfiguraci, a nakonec se rozpoutala debata o Privacy Extensions a jestli má takové věci vůbec provider ve své síti povolit.
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Karel_Slavicek.pdf
Poslední přednáškou bloku byla přednáška Karla Slavíčka (z CESNETu), popisující fungování multicastu v síti CESNET2.
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Josef_Baloun.pdf
Po přestávce mluvil Josef Baloun (z CISCO Systems) o moderních trendech na linkové vrstvě od technologií, které mají nahradit ADSL, až po čtyřiceti a stogigabitové ethernety. Neopomněl zmínit, ani jak množství IP provozu neustále roste (a poroste ještě víc, pokud se víc rozšíří VoIP) a jak se to výrobcům HW líbí.
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Ondrej_Filip.pdf
Další vystoupil Ondřej Filip přímo z CZ.NICu a krom rychlého úvodu do DNS představil jeden z jejich v poslední době nejznámějších projektů – DNSSEC. Krom vysvětlení, jak DNSSEC funguje (tedy přídává k DNS hierachické digitální podpisy, podpis vyšší úrovně tedy ručí za podpisy nižší úrovně a můžeme si být jisti, že záznamy skutečně vložil vlastník domény – a jde je jen těžko falšovat cestou) mluvil hlavně o tom, co z toho plyne, tedy k čemu dalšímu se dá taková databáze využít. Řeč byla hlavně o klíčích a certifikátech a jejich fingerprintech a o tom, jestli není self-signed certifikát, za který ručí podpis domény, bezpečnější, než certifikát vydaný pochybnou CA, u které nikdo neví, jak dobře si svoje kryptografické ovečky hlídá.
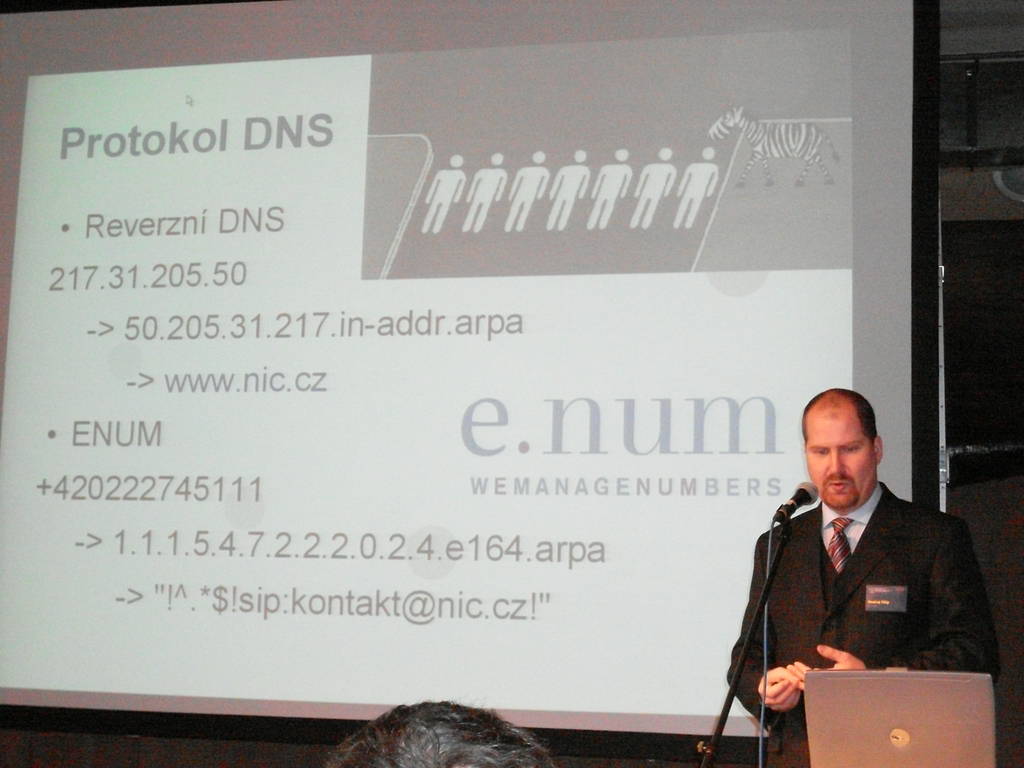
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Adam_Tkac.pdf
Adam Tkáč (z Red Hatu) potom u DNSSEC zůstal. Mluvil o integraci DNSSEC technologií v linuxové distribuci Fedora a obecně na téma, jaké přináší tato technologie problémy distributorům, co se týká aktualizací klíčů a podobně.
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Ondrej_Sury.pdf
Další přednáškou o bezpečnosti pokračoval Ondřej Surý, který mluvil o bezpečnostních problémech protokolu BGP, o únosech IP rozsahů, které můžete provést třeba tak, že se přihlásíte k nějakému rozsahu a naroutujete si ho k sobě, protože to stejně nejspíš nikdo nebude kontrolovat..., a představil i mnohem sofistikovanější metody útoků.
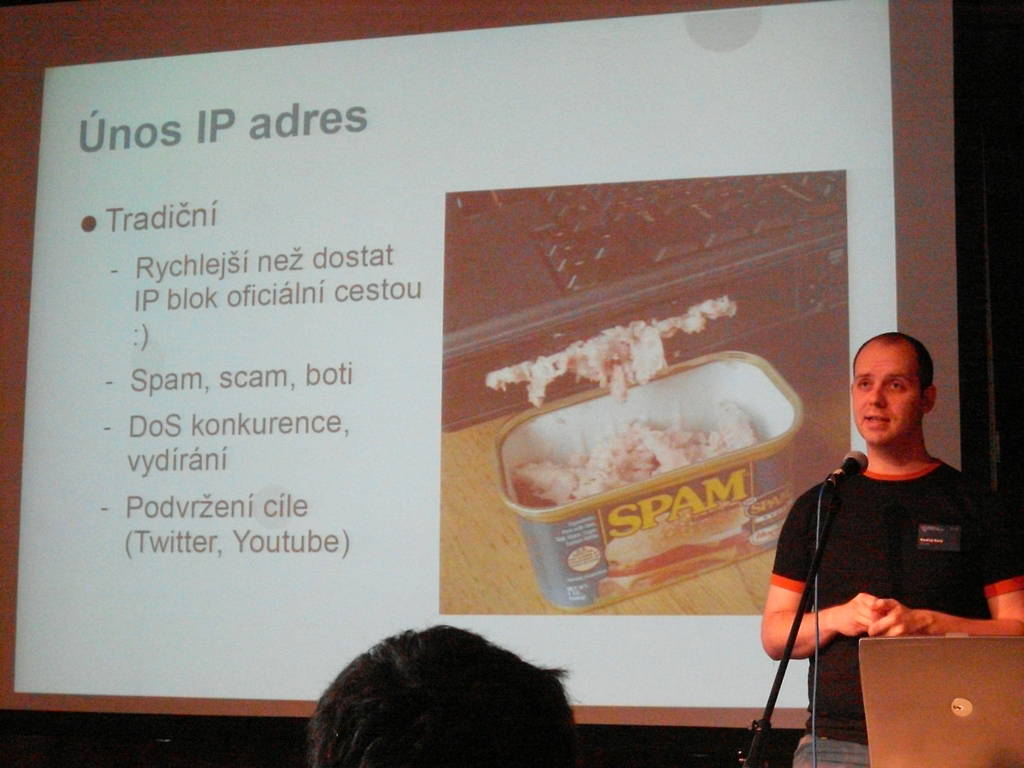
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Petr_Hruska.pdf
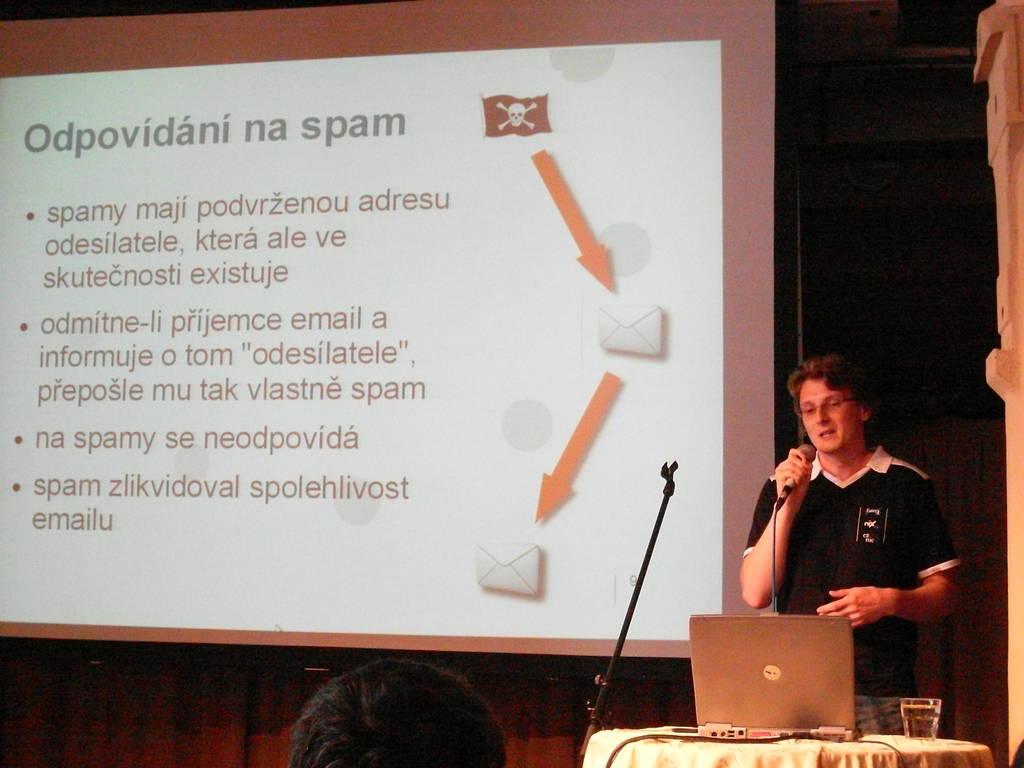
Petr Hruška nakonec promluvil o antispamovych technologiích. Vysvětlil, co spam je, představil SPF a SpamAssassin a vysvětlil, že kvůli tomu, jak spameři falšují adresy odesílatele a nemá tedy smysl na spam odpovídat, zmizela původní spolehlivost e-mailu v propadlišti dějin, protože v dnešní době už kdekdo zahazuje e-maily bez náhrady a upozornění.
Přestávka
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Jiri_Peterka.pdf
V poobědním bloku promluvil jako první Jiří Peterka, když představil nový systém datových schránek, který má v České Republice fungovat již od začátku července, a jak s digitálními podpisy pracují české zákony.
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Andrea_Kropacova.pdf
Andrea Kropáčová (CESNET) potom představila bezpečnostní týmy typu CERT (Computer Emergency Response Team) a CSIRT (Computer Security Incident Response Team, ale jsou to jen dvě slova pro jednu věc). Jde o týmy zabývající se počítačovou bezpečností a koordinací řešení bezpečnostních problémů. Týmy mají vlastní komunity a jsou na ně kladeny velké nároky, aby se mohly nazvat bezpečnstními týmy typu CERT/CSIRT. V ČR jsou jen tři, jeden patří CESNETu, jeden CZ.NICu a jeden ministerstvu vnitra.
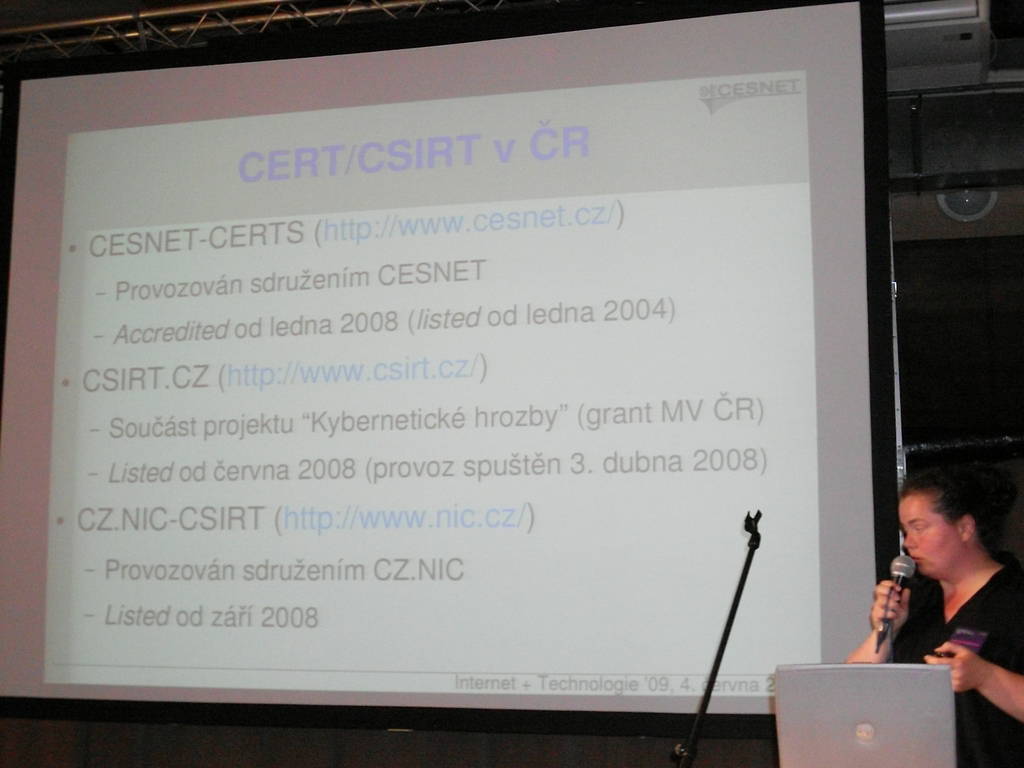
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Ladislav_Mozny.pdf
Dále mluvil Ladislav Možný z T-Mobile ČR o „internetu“ (hlavně tedy webu) v mobilu. Popisoval historii a jak velkou roli hraje obsah, který budou nejspíš v budoucnu obstarávat uživatelé sami přímo v terénu, po vzoru služeb Web 2.0.
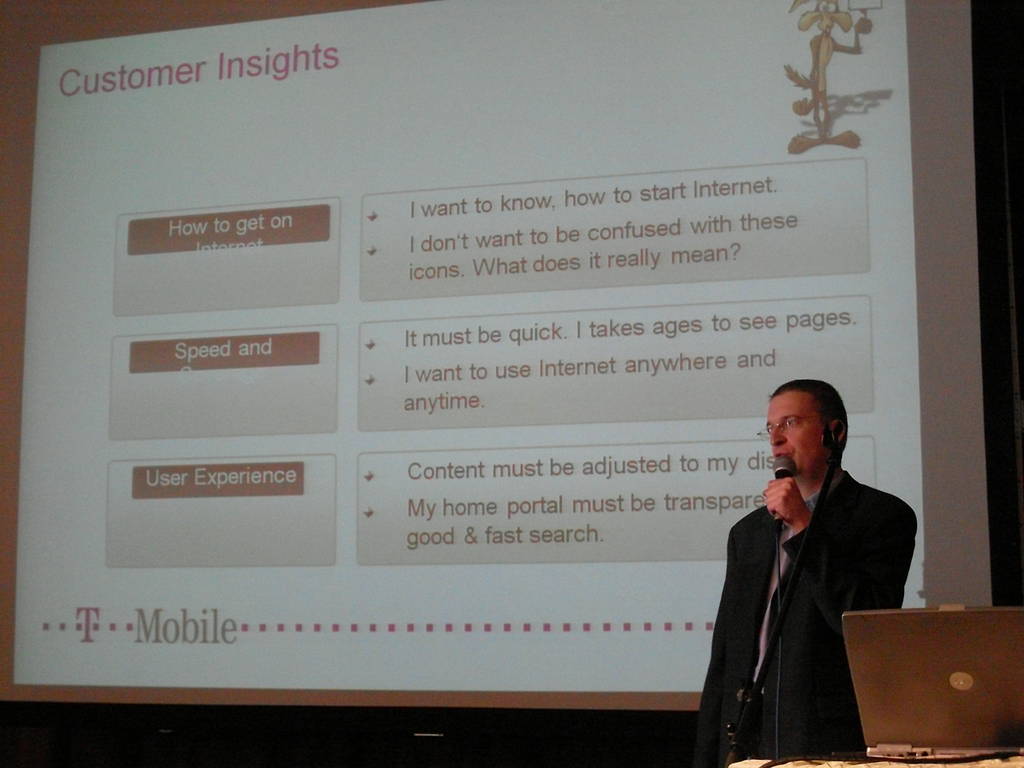
Slajdy: http://www.nic.cz/files/nic/doc/prezentace/Petr_Krcmar.pdf
A poslední přednáškou byla přednáška Petra Krčmáře z ROOT.cz o výhodách a nevýhodách otevřeného a uzavřeného vývoje, po vzoru Erica Raymonda a jeho známého eseje.Konference byla bezpochyby zajímavá a CZ.NIC odvedl dobrou práci. Za trochu nešťastné bych označil to, že někdy kolem poloviny programu organizátoři oznámili, že není čas na dotazy z publika, takže spousta zajímavých otázek zůstala bez odpovědi. Navíc byly přednášky třicetiminutové a často obsahovaly i obecný úvod do problematiky (jako „co je to spam“), takže se toho často mnoho nestihlo. Přesto bylo ale nových a zajímavých informací mnoho.
Podle informací organizátorů sledovalo konferenci přes internet více než 500 lidí, což je bezpochyby úspěch. Nahrávky přednášek by se měly brzo objevit. Závěrem tedy nezbývá než poděkovat CZ.NICu za zajímavou akci a těšit se zas napřesrok.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 15.6.2009 09:31
Michal Fecko | skóre: 31
| blog: Poznámkový blog
(CESNET) potom představila bezpečnostní týmy typu CERT (Computer Emergency Response Team) a CSIRT (Computer Security Incident Response Team, ale jsou to jen dvě slova pro jednu věc).Hmmm... Mne sa ako prve vybavilo cZert |..| a SERT (Slovak (vlastne Syrup
 ) Emergency Response Team). A pri CESNETu ČESNEK

 15.6.2009 10:45
houska | skóre: 41
| blog: HW
 16.6.2009 19:11
otasomil | skóre: 39
| blog: puppylinux
Pekne clanky v pdf
Nejvic mne zaujal slide o nasazeni ipv6 v praxi.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz


