Google Chrome 154 byl prohlášen za stabilní. Nejnovější stabilní verze 154.0.8037.57 přináší řadu novinek. Podrobný přehled v poznámkách k vydání. Opraveno bylo 108 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Vláda sníží v příštím roce výdaje na IT služby státu o 1,4 miliardy korun. Úspory má umožnit lepší koordinace nákupu služeb napříč resorty prostřednictvím nového zmocněnce. Celkové roční výdaje státu na informační technologie a digitalizaci se podle údajů ministerstva průmyslu a obchodu pohybují okolo 20 až 25 miliard korun ročně, pro letošek bylo na 320 projektů vyčleněno 21 miliard.
Irská komise pro ochranu dat (DPC) uložila americké technologické společnosti Google ze skupiny Alphabet pokutu 403 milionů eur (9,8 miliardy Kč) za neoprávněné nakládání s údaji o poloze uživatelů. Firma podle komise porušila evropské nařízení o ochraně osobních údajů (GDPR). DPC uvedla, že při šetření zjistila, že si lidé nemuseli být vědomi skutečnosti, že jejich poloha byla využívána například k ovlivňování prostřednictvím reklam nebo k odvozování jejich zájmů, a mohli tak ztratit kontrolu nad svými osobními údaji.
Byla oznámena beta verze nového video kodeku Pyrowave pro streamování her v Steam Remote Play. S vysokou propustností a nízkou latencí. S podporou HDR a YUV 4:4:4.
Byl vydán Sublime Text 4 Build 4213. Sublime Text (Wikipedie) je proprietární multiplatformní editor textových souborů a zdrojových kódů. Ke stažení a k vyzkoušení je zdarma. Pro další používání je nutná licence v ceně 99 dolarů. Spolu se Sublime Merge je cena 168 dolarů.
Firma Anthropic, tvůrce AI modelu Claude, začala v oblasti Sanfranciského zálivu v tichosti provozovat vlastní biotechnologickou laboratoř. Anthropic prý chce pomocí AI urychlit hledání léků na nemoci, jimž farmaceutický průmysl dle názoru firmy věnuje příliš málo pozornosti. Firma tvrdí, že laboratoř se zatím soustředí především na základní biologii, nikoli přímo na vývoj léčiv. Farmaceutický výzkum je pro generálního ředitele Daria Amodeie velice osobní téma, jeho otec zemřel na hepatitidu C několik málo let před objevením účinné léčby.
Vědci z Googlu dokončili mapu všech neuronových spojení v mozku (tzv. konektom) samečka mušky octomilky obecné (drosophila melanogaster), hlavním cílem je komparativní analýza s již zmapovaným mozkem samičky. S tímto veřejně dostupným modelem, čítajícím přibližně 160 000 neuronů, se začali bavit nadšenci. Mozek mouchy pohání experimentálního kryptoburzovního bota Stonkfly, případně si zahrál počítačové hry Beat Saber, Mario64 a samozřejmě DOOM (gameplay videa). Ani mozek samičky nezůstal stranou, vyzkoušel si Minecraft.
Alibaba Cloud je dalším sponzorem nadace Omacom Foundation stojící za linuxovou distribucí Omarchy. Přislíbená částka je 3 miliony dolarů, tj. 1 milion dolarů ročně po dobu tří let. Stejná částka jako u DigitalOcean.
Byla vydána nová verze 262 správce systému a služeb systemd (Wikipedie, GitHub).
Canonical oznámil vydání Zephyr 26.04 LTS. Jedná se o komerční distribuci operačního systému pro mikrokontroléry Zephyr (Wikipedie) s podporou až 15 let.
Často jsem na Internetu marně pátral po jakémsi "slabikáři", který by popisoval využití DMZ. Rozumějte, nic složitého. Prostě kuchařku, která by zahrnovala základní pojmy, odkazy na vysvětlivky, nastavení, parametry, modelové topologie apod. Postupem času se mi začal plnit archiv a jednoho dne uzrál nápad, toto kuchařku začít tvořit. I nabídl jsem Leoši Literákovi námět na článek. Jenomže milá "kuchařka" začala nabývat větších a větších rozměrů. Záhy začalo být jasné, že do jednoho článku se tématicky nevejdu, protože tohle je námět spíše na seriál. Co teď? Když seriál, tak seriál, ale to rozhodně není v silách jednoho člověka. Obrátil jsem se tedy do konference autori@abclinuxu.cz se žádostí o pomoc a s nabídkou spolupráce na tomto dílku. Ozval se mi Martin Pavlíček (seznámíte se s ním hned ve druhém dílu) a výsledkem je (tedy spíše bude) seriál, jehož osnovu můžete číst o pár řádek níže.
A protože správný seriál má být nejenom na pokračování, ale i na přání, rozhodli jsme se, že zmíněná osnova nemusí být nutně neměnná. Zkrátka a dobře, pokud budete mít nějaké přání, či námět, zapadající do tohoto seriálu (či se dokonce rozhodnete některý díl sami napsat), rádi sem vaše dílko zařadíme.
Tolik k předmluvě. Vlastní osnova vypadá takto:
V dnešním prvním díle si něco řekneme o linuxových demilitarizovaných zónách, zkráceně DMZ. Výraz DMZ je skutečně zkratkou z anglického výrazu "Demilitarized Zone" a do češtiny se nepřekládá. Je to označení pro tu část (nebo oblast) informačního systému, která je z určitých důvodů oddělena od ostatních zařízení. Většinou se jedná o samostatnou síť, jejíž typické (chcete-li modelové) zapojení je nakresleno na obrázku.
V demilitarizovaných zónách se obvykle nachází zařízení, která zprostředkovávají určité služby jak pro prostředí vnitřní sítě, tak pro prostředí sítě vnější. Vnitřní sítí je zde označována síť typu LAN (Local Area Network). Pod pojmem "Vnější síť" si můžeme představit Internet, linky vedoucí do jiné Vnitřní sítě (tedy Intranet), tzv. "Městské sítě" (WAN -- Wide Area Network) apod.
Vtip je právě v tom, že zařízení umístěná v Demilitarizované zóně jsou sice dostupná jak z Vnější, tak z Vnitřní sítě, nicméně úroveň přístupu může být (a také bývá) pro obě tyto sítě různá. Obvykle je tomu tak, že uživatelé Vnitřní sítě mají rozsáhlejší úroveň přístupu než je tomu u uživatelů sítě Vnější.
Druhým důvodem pro zřizování DMZ je požadavek, aby Vnější síť "neviděla" síť Vnitřní. Rozumný požadavek, co říkáte? Samozřejmě tím nebráníme přístupu uživatelů z Vnitřní sítě na Internet. Jde o to, aby zařízení těchto uživatelů nebyla z Internetu dostupná, případně dostupná s určitým omezením. Podobně je tomu se všemi ostaními zařízeními ve Vnitřní síti.
Stručně řečeno: Chcete-li nějaké zařízení (například server) zpřístupnit z Internetu, umístěte jej do DMZ.
Propojení Internetu, DMZ a Vnitřní sítě:
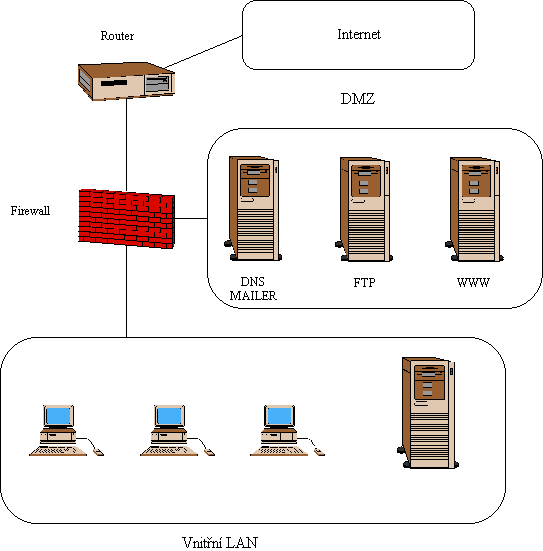
Podívejme se teď na jednotlivá zařízení poněkud blíže:
Česky směrovač, chcete-li. Jedná se o klasický směrovač obsluhující dvě (v našem případě) síťová rozhraní. Důvod, proč jsem před firewall předřadil ještě směrovač je prostý, a vedou k němu dvě nejčastější modelové topologie:
Dalším důvodem je skutečnost, že předřazením směrovače vlastně odlehčíte vlastnímu firewallu. Na směrovač můžeme umístit paketový filtr, čímž "odebereme" firewallu část zátěže. Firewall pak bude zajišťovat zbývající bezpečnostní politiky. Paketový filtr na něj umístíme pro jistotu také, ale přijde ke slovu jen při odstavení směrovače, což je vlastně havarijní scénář.
A cože použijeme jako router? Linuxový stroj, přece. Příznivcům BSD větví se omlouvám (jistěže BSD umí pěkné routery), ale já jsem spíše na ten Linux. Pokud chcete použít bezdiskovou stanici s jednodisketovou distribucí Linuxu, pak můžete zkusit Linux Router Project (LRP)
Můžete si samozřejmě postavit vlastní router na libovolné linuxové distribuci. V takovém případě doporučuji použít tu distribuci, kterou znáte nejlépe. Jako paketový filtr pak nejspíš použijete moduly IPCHAINS nebo (novější) IPTABLES.
Firewall je samostatné zařízení obvykle se dvěma a více síťovými rozhraními. Vtip je v tom, že pro každé síťové rozhraní lze uplatnit různé bezpečnostní politiky od úrovně paketového filtru (např. pakety s touto hlavičkou nesmíš předat na to a to rozhraní) až po stavový firewall (např. skrze rozhraní to a to nesmí jít žádné spojení pro telnet). Zde je ovšem na místě jistá obezřetnost, protože přemírou politik můžete vytížit firewall tak, že bude prakticky "nepropustný" a naopak, "ořezáním" politik si můžete způsobit ošklivý tunel do vnitřní sítě.
Paketové filtry samozřejmě nejsou zařízení nýbrž služba  . Nicméně si
zaslouží doušku hned na úvod, protože během dalších pokračování se vám z
nich bude možná točit hlava (doufám, že ne moc).
Obsáhlý popis využití paketového filtru nad IPCHAINS naleznete zde (ve formátu PDF): Linux Documentation Project Guides.
Kniha se jmenuje: Securing and Optimizing Linux Red Hat Edition - A Hands on Guide, verze 1.3, autor: Gerhard Mourani. Naposledy aktualizováno: srpen 2000.
Knihu si můžete stáhnout v PDF formátu nebo si rovnou začít číst v HTML.
Kniha je sice zaměřena na distribuci Red Hat 6.2, ale nebuďte zklamaní. Je výtečně napsaná a moudra zde jsou naprosto nezávislá na distribuci.
Pokud si na stránce Linux Documentation Project Guides zvolíte tuto verzi: Securing & Optimizing Linux: The Ultimate Solution, verze 2.0, autor: Gerhard Mourani, posl. aktualizace: červenec 2002, pak se dočtete i o paketovém filtru a stavovém firewallu nad IPTABLES. Tuto verzi ovšem zatím nelze prohlížet on-line, takže si budete muset stáhnout PDF soubor. Tato kniha je mnohem komplexnější a oproti dřívější verzi zde naleznete i řadu obecných kapitol o zabezpečení serverů apod. Angličtina určitě nebude překážkou, takže příjemné počteníčko.
Na úvod by to snad mohlo stačit, v příštím díle se směrovačům a firewallům (to je ale strašné slovo) podíváme na zoubek poněkud blíže. Nebude chybět pojednání o směrovacích tabulkách a podíváme se na zařízení (a služby jimi poskytované) uvnitř DMZ.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


melo by to vychazet s tydennimi intervaly
[Druhou otazkou ovsem je, jak by se treba takova striktni linuxova RFC implementace protokolu BGP pobavila s tim, cemu_rikaji_BGP_kluci_od_Cisca  . Pozitivne vim, ze vsichni poskytovatele, nabizejici BGP routing, se nechteji bavit s nicim jinym nez s Ciscem, a to pouze od IOS verze X nahoru . Tomu rikam komapatibilita ))]
Pokud pak je stesti, ze ty rozvody v budove jsou koncipovany tak jak pisete daji se aspon premluvit ale jinak ne. Proc na router pouzit linux a ne nejake levne cisco jak to casto byva? je to zamerenim serialu (ok vase vec) nebo je k tomu jiny duvod?
 5.2.2003 12:45
Jiří Svoboda | skóre: 37
| blog: cat /dev/mind
| Prostějov
Neni to nahodou oxymoron?
 5.2.2003 12:46
Jiří Svoboda | skóre: 37
| blog: cat /dev/mind
| Prostějov
Ktere pak to jsou? Mn, ehm, ja nasel jeden. Ale velmi, velmi pouzitelny ....
Tohle by se melo VYJASNIT!
Modelový příklad: zkuste si
ipchains -A input -p tcp 80 -y -j ACCEPT
iptables -A INPUT -p tcp --dport 80 --syn -m state --state NEW -j ACCEPT
(v syntaxi pro ipchains budou asi drobné chyby, už jsem je dlouho nepoužíval) a pošlete si tam rychle za sebou dva zcela identické pakety navazující spojení. Ipchains nemá jinou možnost než pustit oba. Netfilter u toho druhého pozná, že není v pořádku a nepustí ho. Rozliší totiž situaci, kdy "předtím nic nebylo" od situace, kdy už má navázané spojení a nový paket s ním koliduje. A to je ten stav.
)) No nic, pockam si, az zde vyjdou nejake clanky urovne http://www.root.cz/clanek/1497 , nebo toho predchoziho dilu, a pak si kazdy pokritizuje dle libosti ))
Hlavne nezapomente, ze [citat]Nejčastějším grafickým režimem je X server.[/citat] ))
kolisko
Ale ted vazne, pokud se k tomu odhodlate, budeme jedine radi.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
