Ubuntu 27.04 bude Tenacious T-Rex.
Byla vydána nová verze 2026.4.0 "Never-slop" svobodného softwaru ScummVM (Wikipedie) umožňujícího bezproblémový běh mnoha klasických adventur na zařízeních, pro které nebyly nikdy určeny. Přehled novinek v poznámkách k vydání a na GitHubu. ScummVM oslavil 25 let. Verze 0.0.1 vyšla 8. října 2001.
Kanadský vývojář Anthony Sistilli vytvořil ironický DIY projekt parodující kamerové systémy Flock, s cílem názorně demonstrovat rizika masového sledování jaké provozují tyto komerční ALPR systémy. Z levné IP kamery a vlastního ML softwaru (napsaného s pomocí SI circa za 20 minut, kód se mi bohužel nepodařilo dohledat) běžícího v laptopu sestavil jednoduchý systém, který detekuje výhradně policejní vozidla, zaznamenává jejich SPZ a
… více »Část údajů uživatelů internetového supermarketu Rohlík byla odcizena. Kyberútočníci napadli nástroj zákaznické podpory Rohlíku, odcizili tak jména, e-mailové adresy, v některých případech také telefonní čísla nebo přepisy komunikace mezi klienty a zákaznickou podporou. Rohlík incident nahlásil příslušným orgánům a přijal příslušné opatření, aby zamezil podobným případům v budoucnosti, uvedla firma.
Aplikace eDoklady fungovala v obou volebních dnech stabilně a prakticky bez front. Digitální a informační agentura (DIA) odhaduje, že se digitálním dokladem prokázalo více než 100.000 voličů. Aplikaci si před volbami či během nich aktualizovalo 247.517 uživatelů. Nových registrací bylo 19.431 a do aplikace se přihlásilo 357.879 lidí. Největší nápor přišel bezprostředně po otevření volebních místností mezi 14. a 16. hodinou, kdy si
… více »Začal semestr, začal i podzim a kromě hub rostou jako po dešti i veřejné dílny v Praze. Nedávno strahováci referovali o hackerspacu Bordel, nyní se otevřela dílna Dejvice Lab jen kousek od ČVUT. Na blížící Virtuální Bastlírně tak uslyšíte nejen report z návštěvy dílny HWLab, ale i řadu novinek, událostí a úsměvných momentů, které se za poslední měsíc ve světě techniky, ale i vědy udály. Připojte se tedy již v úterý 13.10. od 20:00 a zapojte se do
… více »Byl vydán LineageOS 24 (Mastodon). LineageOS (Wikipedie) je svobodný operační systém pro chytré telefony, tablety a set-top boxy založený na Androidu. Jedná se o nástupce CyanogenModu. LineageOS 24 je založený na Androidu 17.
Společnost Valve publikovala na svém GitLabu nákresy a schémata zapojení headsetu Steam Frame. Pro nekomerční účely.
Soutěž Pwn2Own Ireland 2026 skončila 9. října. Bezpečnostní výzkumníci získali celkem 1 262 000 dolarů na odměnách. Během soutěže bylo předvedeno zneužití 98 zero-day zranitelností. Testování zahrnovalo různé kategorie zařízení a software. Výzkumníci předváděli prakticky fungující útoky podle pravidel soutěže. Výsledky následně slouží výrobcům při přípravě oprav. Mezi pokořenými jsou: Samsung Galaxy S26, OpenAI Codex, Oracle Autonomous AI Database, Google Pixel 10, u iPhone 17 neuspěli.
Programovací jazyk Python byl vydán v nové verzi 3.15.0. Podrobný přehled novinek v aktualizované dokumentaci.
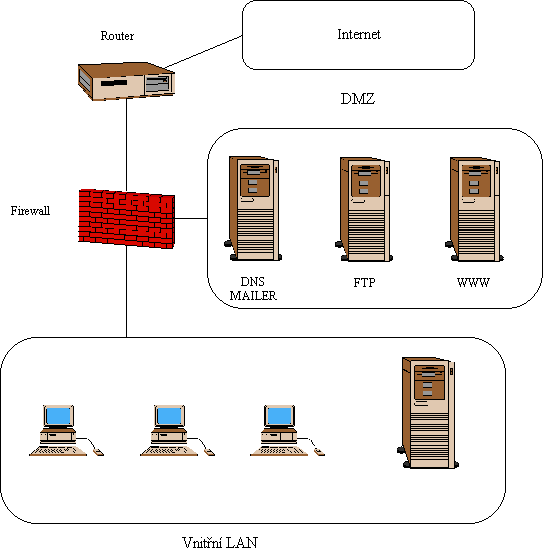
V dnešním, již druhém díle, našeho seriálu týkajícího se DMZ v Linuxu, se podíváme trošku obecněji na jednotlivá zařízení, které můžete nejčastěji v "demilitarizované zóně" najít. Opět budeme vycházet z obrázku, který se nachází v prvním díle seriálu.
Je dnes přítomen v téměř každé síti, protože téměř každá dnešní síť je připojena k nějaké jiné síti (např. k internetu nebo jiné LAN). K čemu vlastně router slouží? Router vzájemně propojuje dva či více segmentů počítačové sítě. V našem případě zůstaneme u toho, že spojuje lokální síť s internetem.
Nejzákladnější rozdělení routerů je na hardwarové a softwarové.
Hardwarové routery jsou malé (relativně  ) krabičky, ve kterých
běží speciální software, který vytvořil jejich výrobce, a jejich jediným
úkolem je posílat (routovat) data z jedné sítě do druhé. Velká skupina lidí
(firem) preferuje hardwarové routery (jsou rychlé, spolehlivé, ale docela
drahé). Asi nejznámějším výrobcem routerů je firma Cisco.
Softwarové routery odvedou stejnou práci. Samozřejmě to nejsou
nějaké kompaktní krabičky, ale je to v podstatě normální počítač, na kterém
běží program, který provádí routování. Softwarový router může být založen
na systému Windows, Novell NetWare nebo, což nás hlavně bude zajímat, na
systému Linux. Od použitého OS se také bude odvíjet cena takového routeru.
Pokud použijeme Windows, tak zaplatíme za samotný systém a také za počítač,
protože takové Windows hned tak na něčem nepoběží (dále bychom také mohli
spekulovat nad spolehlivostí takového routeru). Naopak Linux se spokojí s
málem (v závislosti na velikosti sítě bude určitě stačit nějaké staré
Pentium či dokonce 486), operační systém je zdarma a je velmi spolehlivý
(když to tak vezmete, tak takový router pořídíte, co se peněz týče, téměř
zadarmo ).
Nyní se podívejme, jak takový router vlastně pracuje, a jaké jsou jeho úkoly v naší síti.
Hlavním úkolem routeru je rozhodnout, jak a kam poslat příchozí paket tak, aby se dostal až k příjemci. Tomuto rozhodování a také konečnému zasílání paketů se říká routing (směrování). Chcete-li definici, tak jednu z Linux Networking HOWTO vám můžu nabídnout: IP směrování je proces, kterým hostitel s více síťovými připojeními rozhodne, kam odeslat obdržené IP datagramy.
Router pochopitelně musí vědět, jak vypadá síť. Jinými slovy musí znát topologii sítě, ve které je provozován (ještě přesněji, musí znát topologii sítí, mezi kterými routuje pakety). Toto je nastaveno v tzv. routovací tabulce.
Podle toho, jestli se routery "učí" o vzdálených sítích od ostatních (sousedních) routerů nebo od administrátora, hovoříme o tzv. dynamickém nebo statickém routování.
Statické, pevně nastavené routování, je nutno manuálně nastavit v routovací tabulce. Toto nastavení je vhodné do menších sítí, protože v případě jakýchkoliv problémů (např. výpadek jednoho routeru) je nutno vše přenastavit opět "ručně".
Dynamické. V tomto případě je routovací tabulka nastavována (a aktualizována) dynamicky (automaticky) podle dění v síti od ostatních routerů. Toto řešení je výhodné ve větších sítích, ve kterých se nachází více routerů, a díky tomuto způsobu lze např. "obejít" výpadek jednoho z nich (v takovém případě dojde automaticky k aktualizování routovací tabulky a pakety budou putovat jinudy).
Po příchodu paketu (např. z internetu) se jeho cílová adresa porovná s údaji v routovací tabulce a vybere se ten údaj z tabulky, který adrese nejlépe odpovídá, a na tuto adresu je paket následně odeslán. Pokud budeme vycházet z našeho schématu, tak potom náš router bude "obsluhovat" dvě rozhraní - místní síť a internet. Právě mezi těmito dvěma rozhraními bude probíhat routovací proces. Chcete-li si nyní na svém počítači zobrazit routovací tabulku (podle které se rozhoduje, jak bude routování paketů probíhat) zkuste příkaz:
cat /proc/net/route nebo /sbin/route -n
Podrobněji se problematice nastavení routování pod Linuxem bude věnovat některý z příštích dílů našeho seriálu.
Česky přeloženo "protipožární stěna". Mně se více líbí "ohnivá
stěna". Je to jedna z nejdůležitějších částí v tzv. bezpečnostní politice,
v našem případě v DMZ. Takový firewall může mít spoustu funkcí a podob;
řekněme si aspoň některé z nich. Pokud se podíváme na náš obrázek, tak na
první pohled je vidět, že firewall slouží k regulaci připojení a to jak
směrem ven, tak směrem dovnitř. Možná lépe než regulaci lze říci, že slouží
přímo k omezení. Např. pokud se někdo bude chtít z internetu dostat na náš
FTP server a něco si z něj stáhnout, tak to mu náš firewall umožní (pokud
bude dostačovat anonymní přístup nebo pokud bude dotyčný mít jméno a heslo
opravňující jej k přístupu), ale pokud by se chtěl "podívat" na počítač ve
vnitřní síti, tak by se mu to již nemělo podařit (předpokládejme, že máme
vše dobře nastaveno ).
Klasický firewall by se dal rozdělit do několika stupňů:
Je samozřejmé, že náš firewall nemusí obsahovat všechny stupně. Pokud budeme chtít, můžeme zůstat pouze u paketového filtru (což je hodně časté).
Paketový filtr je obsažen přímo v jádře Linuxu a nastavuje se pomocí modulu IPTABLES či staršího IPCHAINS (nebo hodně starého IPFWADMIN). V dnešní době se používá IPTABLES, které je obsaženo v jádrech řady 2.4 a je podle mého názoru nejlepší. Pokud používáte jádro řady 2.2 musíte se spokojit se starším IPCHAINS nebo upgradovat jádro. Pochopitelně pokud máte nastaven složitý a rozsáhlý paketový filtr pomocí IPCHAINS, tak není nutné jej hned přepisovat, protože i tato starší služba funguje spolehlivě (pravda je, že ten kdo má takový skript napsaný, tak asi tento článek číst stejně nebude). Opět zopakuji, že podrobnému nastavení paketového filtru pomocí IPTABLES se budeme věnovat v některém dalším dílu našeho seriálu.
Do DMZ je velmi vhodné umístit všechny servery (ve své podstatě služby),
které jsou přístupné z "venku", a ke kterým v mnoha případech může
přistupovat každý (dobrým příkladem je třeba web server nebo anonymní ftp
server), a tudíž jsou nejohroženější, ale na druhou stranu většinou na nich
nejsou cenná a citlivá data (pokud ano, tak si myslím, že to není dobrý
nápad ). Proto je velmi vhodné je oddělit od ostatních počítačů resp.
serverů v lokální síti.
Nyní si ještě řekneme něco málo o nejčastějších službách provozovaných v DMZ.
Tuto službu určitě všichni znají. Používá se k přenosu souborů po internetu (resp. mezi počítači v síti). K přenosu slouží "služebně" velmi starý protokol FTP, jehož počátky se datují do začátku 70. let minulého století. K přenosu souborů můžete použít speciální programy (řádkové i GUI) nebo i běžný internetový browser.
DNS převádí názvy strojů na číselné IP adresy, které mají všechny počítače v síti. A samozřejmě i opačně, z IP adres na "slovní" názvy počítačů. V Linuxu se hodně často (nejčastěji?) používá program Bind. Do nějakých podrobností zabíhat nebudu, protože nedávno o nastavení DNS pod Linuxem vyšel na tomto serveru docela obsáhlý článek, takže zájemcům o hlubší informace doporučuji si jej přečíst.
V Linuxu nejčastěji reprezentovaný programem Apache. Web server je speciální software, který je nainstalovaný na počítači (serveru), a který umožňuje uživatelům přístup k webovým stránkám, které jsou na tomto serveru umístěny. Zadáte v prohlížeči nějakou adresu, tím se připojíte k patřičnému web serveru a ten vaši žádost zpracuje, výsledek vám pošle a vy v prohlížeči uvidíte výsledek, což by měly být ty samotné stránky. Na serveru mohou být jak čistě statické stránky napsané pouze v HTML, tak dynamicky generované, např. pomocí PHP.
Tak, to je pro dnešek vše. V příštím díle bychom se měli věnovat topologii sítí a pak v dalších dílech se budeme vracet k tomu, co jsme dnes začali. Pokud máte nápady, jak by mělo vypadat další pokračování tohoto seriálu, tak se klidně svěřte v diskuzi.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz