Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
Tiskni
Sdílej:


 6.6.2011 14:26
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 .
 6.6.2011 16:51
Petr Tomášek | skóre: 39
| blog: Vejšplechty
U DSL mi obecně chybí schopnost dynamicky rozdělovat šířku pásma mezi DL a UL.Smůla, tohle DSL neumí, protože UL zajišťuje relativně úzká část z celkového pásma (na nižších frekvencích, aby se to vůbec dostalo k providerovi)
 7.6.2011 18:12
multi | skóre: 38
| blog: JaNejsemOdsut
Tohle platí pro ADSL ne obecně pro DSLJe to pravda; tady jsem DSL bral jako synonymum k ADSL, protože nic jiného se AFAIK stejně nesežene. Krom toho - opět AFAIK - SDSL nemá žádného nástupce a s rychlostmi to tam nebylo nijak slavné...
8.6.2011 11:23
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko

 6.6.2011 16:44
Nicky726 | skóre: 56
| blog: Nicky726
6.6.2011 18:03
multi | skóre: 38
| blog: JaNejsemOdsut
6.6.2011 16:49
Petr Tomášek | skóre: 39
| blog: Vejšplechty
 6.6.2011 18:07
multi | skóre: 38
| blog: JaNejsemOdsut
6.6.2011 22:56
Petr Tomášek | skóre: 39
| blog: Vejšplechty
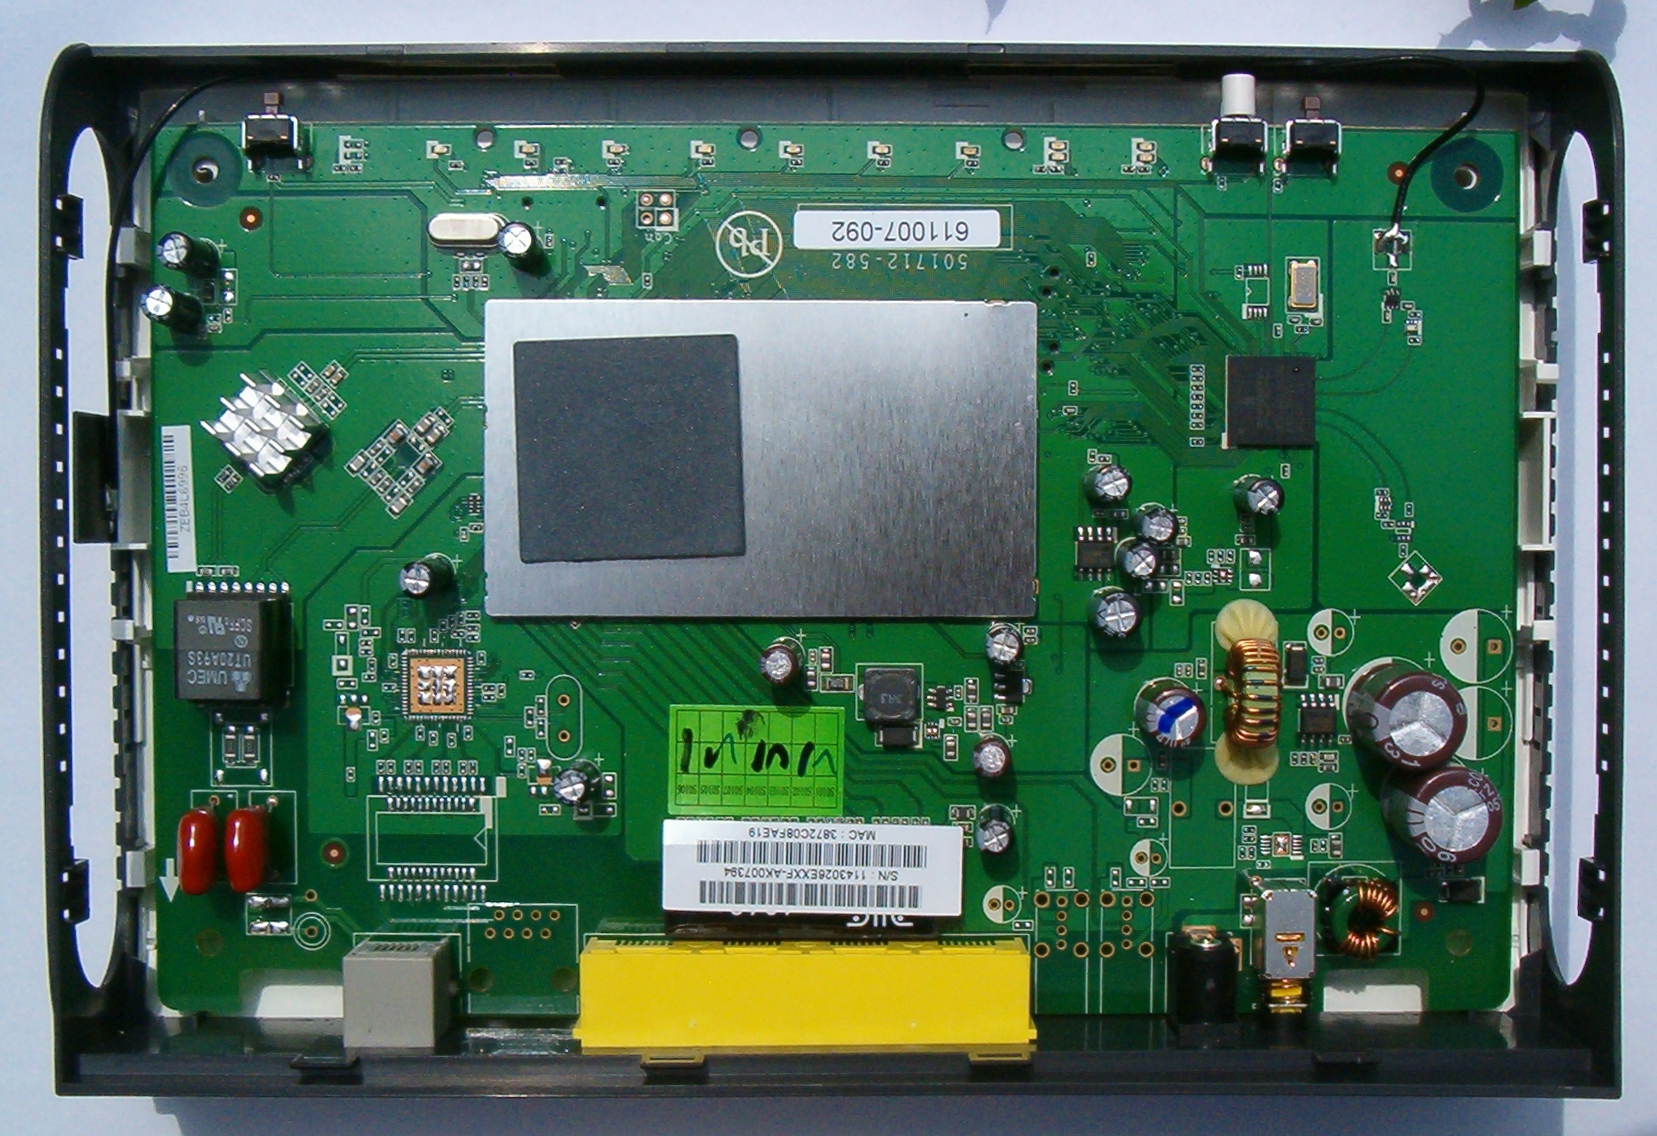
WIFI je broadcomJaký přesně broadcom? Broadcomů je spousta...
aspon ze zajimavosti bych mohl dodavatele tedy Kyslik pozadat o zdrojaky, koor kdyz o GPL mluvi v manualu :Durčitě to udělej

wifi - BROADCOM BCM43222KFBG
cpu - BROADCOM BCM6368UKPBG
7.6.2011 19:41
Petr Tomášek | skóre: 39
| blog: Vejšplechty
wifi - BROADCOM BCM43222KFBGTo vypadá nadějně, pokud budeš mít dostatečně novou verzi jádra (>=2.6.39!). Jestli se dá driver backportovat pod starší jádro netuším.
cpu - BROADCOM BCM6368UKPBGOk, vypadá to, že kromě DSL by měla být podpora přímo v jádře, dokonce USB by neměl být takový problém
.
Samozřejmě je otázkou, jestli tam nejsou nějaké další detaily (zřejmě asi podpora pro flash), které je potřeba dořešit.
Asi bych v dalším kroku se pokusil rozjet UART (třeba mít převodník na 3.3V, pokud bydlíš v Praze, můžu v nejhorším zapůjčit) a zjistit, jaký to má bootloader: podle toho se pak bude odvíjet to, jak tam nahrát firmware. (Navíc pokud tam je už nějaký linux, tak přes UART uvidíš, co to píše za dmesg, možná dokonce dostaneš do konzole).
Takže já bych začal tím, že bych se pokusil zjistit, jestli ty 4 neosazeny piny (2x2 ve ctverecku) můžou být header na UART. Dá se předpokládat, že jsou tam tyto signály: GND, VCC (nejspíš +3.3V), RX a TX. GND se dá „propípat“ ve vypnutém stavu někam na napájení / kostru / atd. +3.3V změříš v zapnutém stavu a zbývají dva piny.
Pokud tam budeš mít GND a VCC, tak je nemalá šance, že by to skutečně UART být mohl. Jestli jseš ochotnej obětovat záruku, tak je potřeba napájet tam pinovou lištu.
Pak bych zkusil najít, jestli je jeden z těch pinů TX (tj. RX z pohledu PC) tak, že to připojíš na převodník a podíváš se minicomem, jestli z toho něco leze (při různých rychlostech, asi nejspíš 115200, 9600). Pokud najdeš TX, pak zbylý pin bude RX . Pokud by ses dostal až sem, tak postni, co to píše na UART při bootu a zkus, jestli se nedostaneš do nějaké konzole
7.6.2011 21:28
multi | skóre: 38
| blog: JaNejsemOdsut
 6.6.2011 18:11
gtz | skóre: 27
| blog: gtz
| Brno
6.6.2011 23:11
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Když to mají pod "GPL", tak je dost pravděpodobný, že jim tam poběží linux...
(Případně, nejde tam hacknout root pomocí špatně ošetřeného pingu? Některé krabičky to tak měly
 7.6.2011 08:16
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
Ojeb ani ne. Spíš chtějí, aby se teoretické rychlosti blížili k těm skutečným.
7.6.2011 10:19
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Jen pro informaci - Rychlost do 25Mbps je ADSL2+, VDSL je mezi 30-60Mbps, takze jestli v CR nabizeji "zrychleni" na 16-25Mbps, je to normalni ojeb.A cos čekal od telekomunistů? Prostě si dobře spočítali, že a) už není kam moc hnát přenosovou rychlost na jejich drátech; b) se víc vyplatí rychlosti navyšovat jen pozvolna, anžto se tak dají uživatelé snadněji pumpnout... Viz taky: http://www.lupa.cz/clanky/vdsl-posledni-velke-zrychleni/
7.6.2011 10:54
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
7.6.2011 14:02
gtz | skóre: 27
| blog: gtz
| Brno
 8.6.2011 17:47
Rezza | skóre: 25
| blog: rezza
| Brno
16.6.2011 15:18
multi | skóre: 38
| blog: JaNejsemOdsut
 10.1.2012 01:54
Michnzee | skóre: 10
| Praha
Hack pro ziskani root pristupu:
1) ssh nebo telnet stavajicim uzivatelem
pripojuju se vzdalene, takze jsem musel povolit pravidlo ve firewallu (povolit prichozi port 22 nebo 23)
2) dostaneme se do omezeneho shellu, ze ktereho lze provest jailbreak takto:
> sysinfo ;sh
3) je tam timeout na dobu behu prikazu, takze nam cca po pulminute prikaz sh skonci, ale da se to naskriptovat napr:
> sysinfo >/dev/null ;busybox cat /proc/net/ip_conntrack
Credit: http://www.exploit-db.com/exploits/16275/
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz