Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
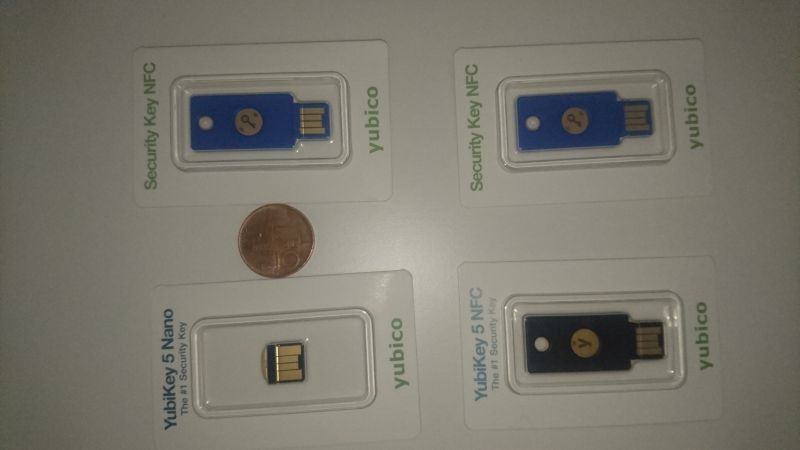 Půjdeme na https://www.yubico.com/products/services-software/download/ a podíváme se, co se dá stáhnout. Je tam ke stažení 7 kousků.
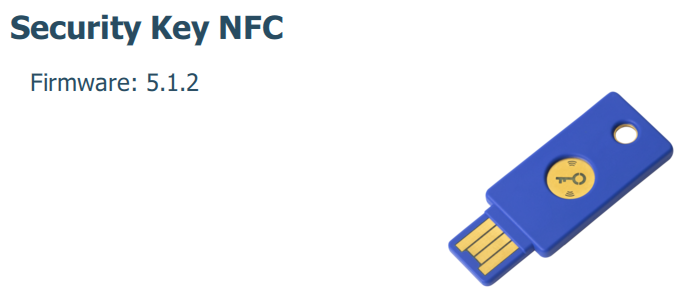 V programu není moc kam klikat, tak jsem jenom zjistil, že můžu nastavit aplikaci FIDO2, což znamená, že můžu nastavit PIN, nebo to celé resetovat.
Dál jsem zjistil, že můžu zakázat FIDO2 a/nebo FIDO U2F jak na USB, tak na NFC (nezávisle na sobě). Zatím docela slabota.
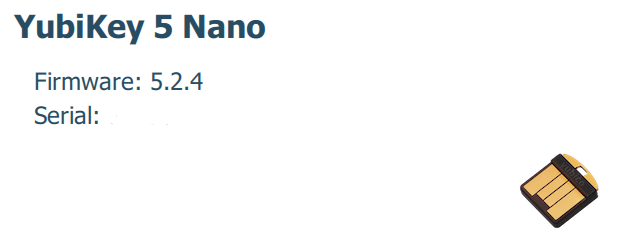
Tak zkusíme Yubikey 5 NFC. Při zasouvání jsem sáhl na dotykovou plošku, což systém nebo aplikaci tak zmátlo, že se neobjevilo nic. Po opětovném zasunutí to je v pořádku.
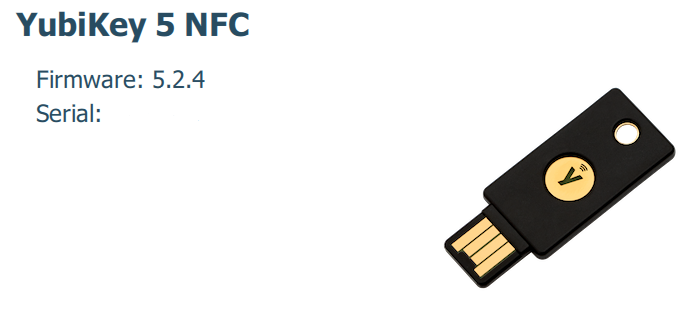 Teď vidím, že můžu nastavovat aplikace OTP, FIDO2 a PIV. A opět můžu zakázat cokoliv na kterémkoliv (ze dvou) rozhraní.
Tiskni
Sdílej:


Pro využití v SSH je potřeba nejnovější SSH (…)
To se ale týká jen toho, když budete chtít používat SSH s U2F. Pokud nemáte klíč jen pro U2F (a případně FIDO2), má spíš smysl používat pro SSH autentizační openpgp klíč uložený v tokenu, viz např. tady.
Vlastně ani nevím, k čemu bych to využil - všude, kde se přihlašuji, tak buď mi chodí SMS kódy (banky, pojišťovna, eBay, eIdentita), nebo mám v mobilu potvrzovací aplikaci (google, MojeID).
Oproti SMS je token rozhodně praktičtější, ale člověk je samozřejmě odkázán na to, aby tuto variantu web podporoval. Smartphone aplikace má smysl pro toho, kdo je zvyklý tak jako tak mít smartphone permanentně online.
V každém případě je ale pro mne podpora U2F nebo FIDO2 spíš vedlejší funkce, mnohem zajímavější je použití pro autentizaci, podpis a (de)šifrování s openpgp klíčem, ať už s gpg nebo ssh.
 19.5.2020 14:19
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
19.5.2020 14:22
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha

Nutno dodat, že skutečně je potřeba přidat PPA; balíky sice jsou v distribuci, ale staré a nový Yubikey 4 nevidí, za což může stará verze libyubikey0.Nemuze byt zkompromitovane PPA?
19.5.2020 23:37
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha

Je to paradox. Když u nás internet banking začínal, bylo použití šifrovací/autentizační karty často nabízeno, někde i jako jediná možnost (aspoň pro citlivější transakce jako platební příkaz). A to přesto, že tehdy to v praxi znamenalo, že banka musela klientovi prodat/pronajmout kartu i se čtečkou a fungovalo to na jednom OS v jednom prohlížeči s jednou verzí Javy (v horším případě přes ActiveX).
Dnes máme autentizační tokeny relativně dostupné, máme otevřené a přenositelné standardy jak pro komunikaci se serverem, tak pro komunikaci s tokenem. Přesto tuhle možnost zavrhly i banky, které ji dříve nabízely, a všichni se omezují na SMS a smartphone aplikace. A navíc ještě některé banky přesvědčují zákazníky k používání smartphone aplikace jako náhrady internet bankingu, přestože se tam o dvoufaktorové autentizaci dá mluvit jen s hodně velkou dávkou fantazie (ale PSD2 to splňuje, tak co řešit, že).
Neříkám, že to má být jediný způsob, ale mohla by to být jedna z možností.
zatímco telefon mají všichni
Ani mobil obecně, natož smartphone. A ne každý, kdo ho má, mu věří dost na to, aby mu svěřil zabezpečení finančních transakcí.
Prostě klasická logika "Já to používat nepotřebuju, takže to nemůže potřebovat nikdo."
SMS nejsou ani praktické ani bezpečné a navíc mají svá omezení - jsou např. země, kde SMS prostě nedostanu, protože tamní síť není kompatibilní s naší.
20.5.2020 12:56
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Tak tedy dobře, mobil schopný přijímat SMS má 99% obyvatel. 99.9% těch, které lze považovat za příčetné a sociálně integrované.GSM Cracking: SMS w/ Kraken – Software Defined Radio Series #16 https://github.com/J4r3tt/osomcom_sms_decode
21.5.2020 13:20
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
21.5.2020 22:08
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Reálně je to méně pravděpodobné než sežrání tygrem ve Stromovce. Ano, i to se může stát, nedaleko je zoo. Ale pušku si kvůli tomu do Stromovky neberu.To zní velmi sofistikovaně a hustě, dokud si člověk neuvědomí, že používáš slovo „pravděpodobnost“ bez jakéhokoliv použití pravděpodobnosti samotné. Je to pro tebe řečnický obrat a nikoliv nástroj na dělání rozhodnutí. Ona teda celá ta analogie úplně zcestná, kde si prvně definuješ tygra a pak ho vyvracíš a tím si jako dokazuješ, že technologie SMS, o které očividně vůbec moc nevíš, má nějaké vlastnosti. Přitom tvoje ignorance a neschopnost jí nedělají bezpečnější, pouze vedou ve falešný pocit bezpečí.
Že se takové věci v reálu nedějí tě prostě nezajímá.Pravda, v reálu totiž útočníkům stačí mnohem snadnější typy útoků, jako např. phishing kombinovaný s malwarem.
A na obranu proti těmto věcem ti stačí běžný mobil a mozek, bazmek netřeba.Jo, a proto banky neustále vydávají upozornění ve stylu:
Pokud vám na telefon chodí zprávy z banky s SMS kódem, nepovolujte žádné aplikaci přístup k SMS.Což pochybuju, že většina lidí reálně dodržuje. Případně si vytváří vlastní autentizační mobilní aplikace. A to ještě ignoruju problém, že spousta lidí na mobilu má dlouhodobě děravý a neaktualizovatelný systém.
22.5.2020 10:35
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Jsi prostě paranoik.Slovo paranoik v kontextu (informační) bezpečnosti nemá takové negativní konotace, jak si očividně myslíš.
Že se takové věci v reálu nedějí tě prostě nezajímá.Já si myslím že víš kulové o tom co se v reálu děje a neděje. Zatím jsi rozhodně nedokázal opak.
Představa, že "tak akorát" je vždy, všude a za kterýchkoli okolností přesně tolik, kolik je povoleno značkami, je velmi nebezpečný blud. Jsou situace, kdy není na 150 km/h naprosto nic nebezpečného a stejně tak jsou situace, kdy je i 80 km/h na dálnici za hranicí přijatelného rizika.
S bezpečností je to podobné. Jiné nároky na zabezpečení svého klíče bude mít člověk, který ho používá jen tak občas pro zábavu, jiné maintainer významného softwarového projektu.
náklady na vývoj a provoz takové možnosti : počet uživatelůPodle této hodnoty si banka jednotlivé možnosti setřídí a někde v tom seznamu udělá čáru – co je nad čarou, to se jí vyplatí a implementuje to, co je pod čarou, to se nevyplatí.
Navíc to není jen ano/ne, zájem uživatelů hodně ovlivní i to, jak banka (nebo obecně poskytovatel služby) danou funkci propaguje, jak moc ji uživatelům zpříjemní nebo naopak znepříjemní atd. Takže to rozhodně není tak, že by byli jen trpným pozorovatelem, tu poptávku do značné míry i sami ovlivňují.
Názorně je to třeba vidět na neustálých průzkumech na téma "jak si Češi oblíbili (bezpinové) bezkontaktní platby". Ještě že se aspoň nepodařilo pod záminkou koronaviru protlačit to zvýšení univerzálního limitu.
To je jen speciální případ, kdy jsou provozní náklady záporné. :-)
Ve skutečnosti to ale nefunguje tak, jak to bylo napsané, dělit náklady počtem uživatelů je nesmysl. Pro banku je v tomto případě podstatné, kolik zákazníků jim funkce může přilákat resp. kolik jich může její absence odradit.
Proto se, zejména v oligopolním prostředí jako jsou mobilní operátoři, často stává, že nějaká funkce nebo featura se v nabídce vůbec neobjeví, přestože by o ni uživatelé stáli. Prostě proto, že když to nenabízí nikdo, nehrozí, že by kvůli ní někdo utekl ke konkurenci. Ale jakmile se jeden rozhodne ji zavést, prakticky okamžitě změní názor i ostatní. Což je problém, protože chybí motivace zavést to jako první, když z toho stejně bude konkurenční výhoda jen na chvíli.
Pro banku je v tomto případě podstatné, kolik zákazníků jim funkce může přilákat resp. kolik jich může její absence odradit.Nejde jen o odrazení - když se někomu povede prostřelit zabezpečení (tj. ukradne vám přihlašovací údaje a zároveň zaviruje smartphone, aby se dostal k potvrzovací SMS) a vyluxuje vám účet, tak je to chyba banky a banka vám musí ty peníze vrátit ze svého. Jedině by prokázali, že jste se choval tak nebezpečeně, že si za to prozrazení údajů můžete sám. Tj. ušetřené peníze, když lidi budou funkci používat, svoji roli hrají také.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz


 A for effort.
 20.5.2020 16:05