Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
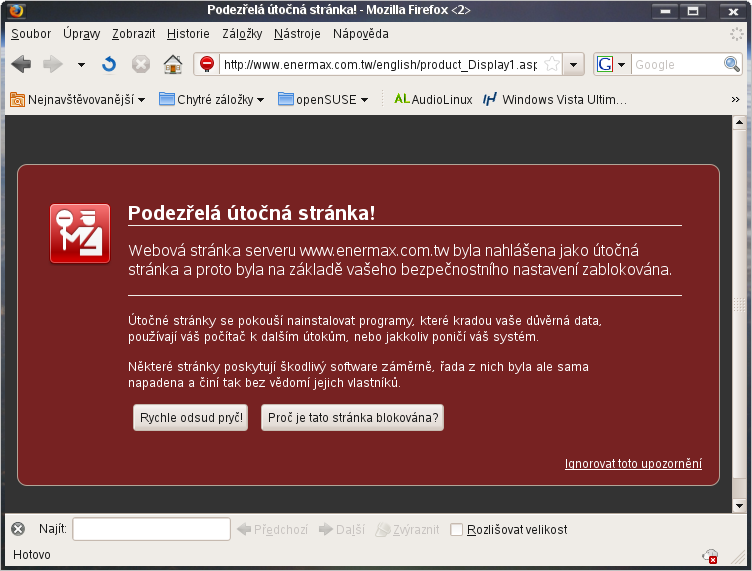
Vy co používáte špičkové počítačové zdroje Enermax vězte, že dle Firefoxu tento podlý a zlý výrobce útočí na váš počítač!  Takže pozor. A vy co ještě nemáte Firefox 3, urychleně updatujte, ať jste i vy v bezpečí
Tiskni
Sdílej:


 29.6.2008 14:23
Ilfirin | skóre: 32
| blog: ilfblog
| Liberec
StopBadware.org is a partnership between top academic institutions, technology industry leaders, and volunteers committed to protecting Internet and computer users from threats to their privacy and security caused by bad software. We are a leading independent authority on trends in badware and its distribution, and a focal point for developing collaborative, community-minded approaches to stopping badware. We offer legal, policy, and technical analysis, a track record of working with open communities, and a shared desire to bring the badware problem under control in the near future.Ráno mi přišlo do mailu něco a umím si představit, že na to dost méně technicky zdatných lidí bohužel klikne. Firefox pomáhá chránit je i jejich peníze. Je dobře, že se přidala i Opera s Haute Secure, který byl již dříve a stále je dostupný jako Toolbar s větší funkcionalitou i pro Firefox a IE. Nejrozšířenější prohlížeč bohužel opět zaspává dobu a nic takového standardně zabudováno nemá, takže téměř miliarda jeho uživatelů je vystavena podobným útokům. :( Jen tedy nevím, proč v Opeře ta strána nešla vůbec načíst, natožpak zobrazit, i když by člověk chtěl.
                Dear PayPal Member,


This email confirms that you have sent an eBay payment of $347.85 USD to
achaade13@yahoo.com for an eBay item.


-----------------------------------
Payment Details
-----------------------------------

Amount: $347.85 USD

Transaction ID: 2LC956793J776333Y

Subject: Digimax 130


-----------------------------------
Item Information
-----------------------------------


eBay User ID: scratchandgnaw2


----------------------------------------------------------------
Edward Harrell's UNCONFIRMED Address
----------------------------------------------------------------

Edward Harrell
211 David St.
Springtown, TX 76082
United States

Important Note: Edward Harrell has provided an Unconfirmed Address. If
you are planning on shipping items to Edward Harrell, please check the
Transaction Details page of this payment to find out whether you will
be covered by the PayPal Seller Protection Policy.


Note:

If you haven't authorized this charge ,click the link below to dispute transaction
and get full refund

Dispute transaction (Encrypted Link )

*SSL connection:
PayPal automatically encrypts your confidential information
in transit from your computer to ours using the Secure
Sockets Layer protocol (SSL) with an encryption key length
of 128-bits (the highest level commercially available)


----------------------------------------------------------------
This payment was sent using your bank account.

By using your bank account to send money, you just:

- Paid easily and securely

- Sent money faster than writing and mailing paper checks
- Paid instantly -- your purchase won't show up on bills at the end of
the month.

Thanks for using your bank account!


----------------------------------------------------------------

Thank you for using PayPal!
The PayPal Team
PayPal Email ID PP118
 29.6.2008 15:49
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko

http://enermax.com/ - 403 Forbidden You don't have permission to access / on this server.
Ani Firefox nemusí útočiť. 29.6.2008 15:00
AsciiWolf | skóre: 42
| blog: Blog
První: http://www.enermax.com.tw/admin/pic/200861811372533836.gif%20script%20src%20http://www.update34.com/b.js%3E%20/script%3E#8387659801836305656 Druhý: http://www.enermax.com.tw/admin/pic/200861811373692164.jpg%20script%20src%20http://www.update34.com/b.js%3E%20/script%3E#7454400762052883806
Že by tam přeci jen byl škodlivý kód? 
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
