Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
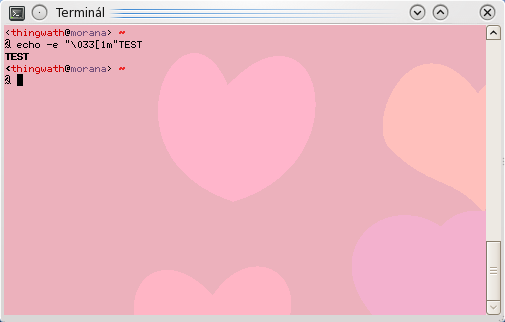
má to ještě bold variantu (u tak malých velikostí už to začíná být raritní)Hmm, jak tak koukam, tak v Debianu mi bold varianta devitky prilis nefunguje. Posles prosim screenshot i toho tucneho pisma fixed devitky? Diky.
Například hodně blbě zvládá agresivní zvětšování a zmenšování, což je bohužel něco, co se s ním v xmonadu bude dít furt.Asi zalezi hodne na stylu pouzivani - treba mne staci "ferove" rozlozeni oken a pak s nimi uz moc nemicham. I kdyz zatim jsem si ho nestihl v xmonadu nastavit, a tak pouzivam vychozi rozlozeni, ktere mi zatim take staci.
 7.8.2009 00:42
David Watzke | skóre: 74
| blog: Blog...
| Praha
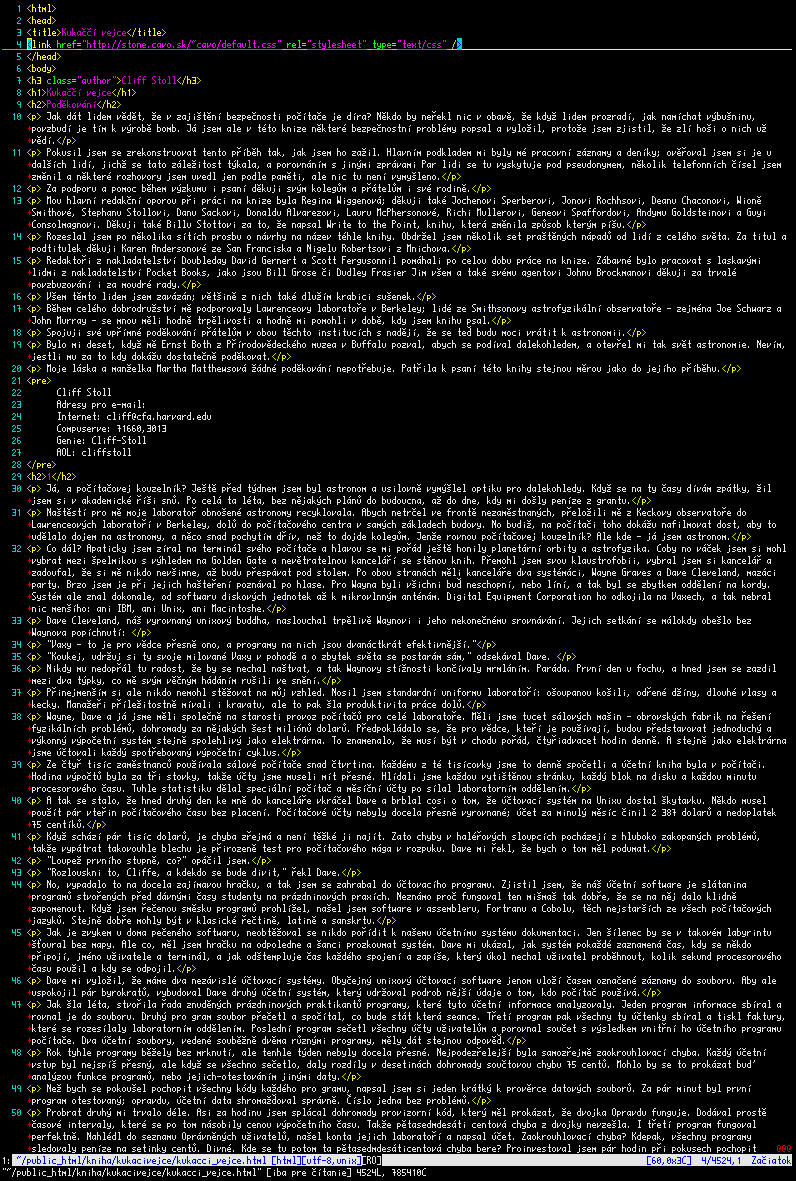
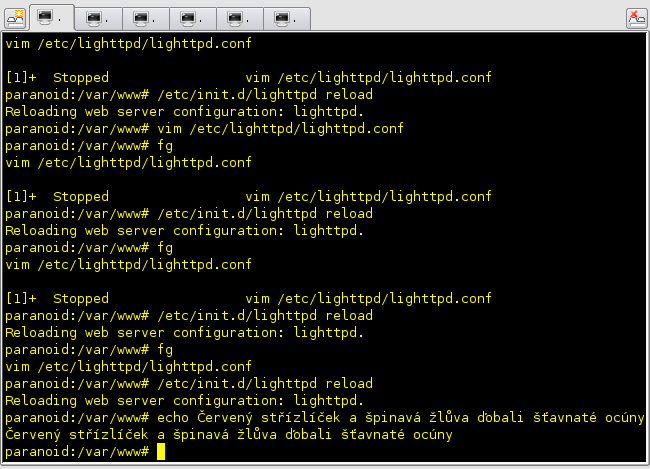
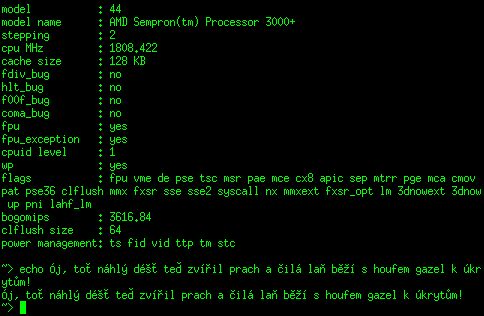
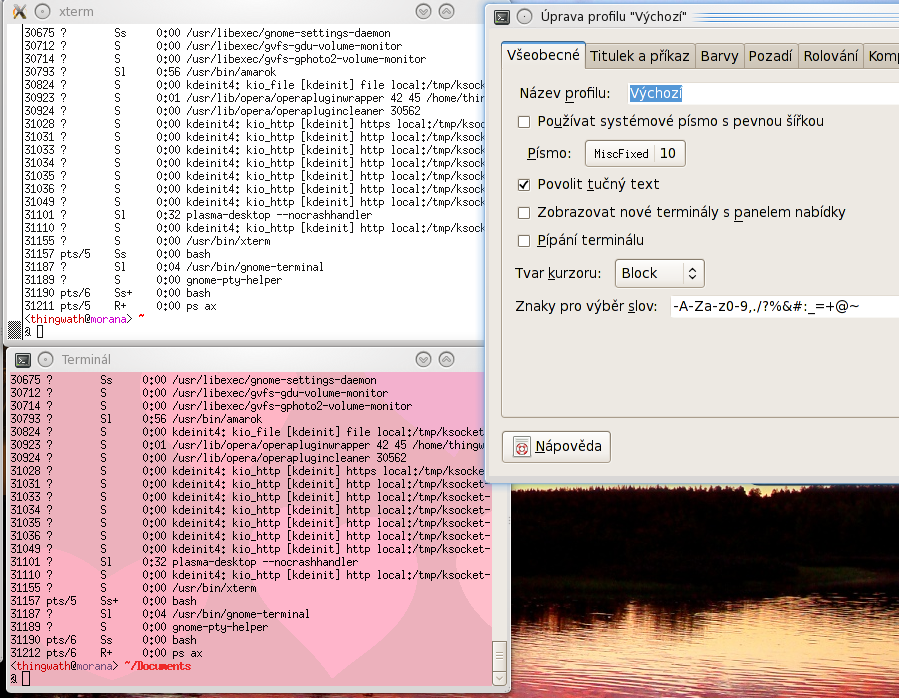
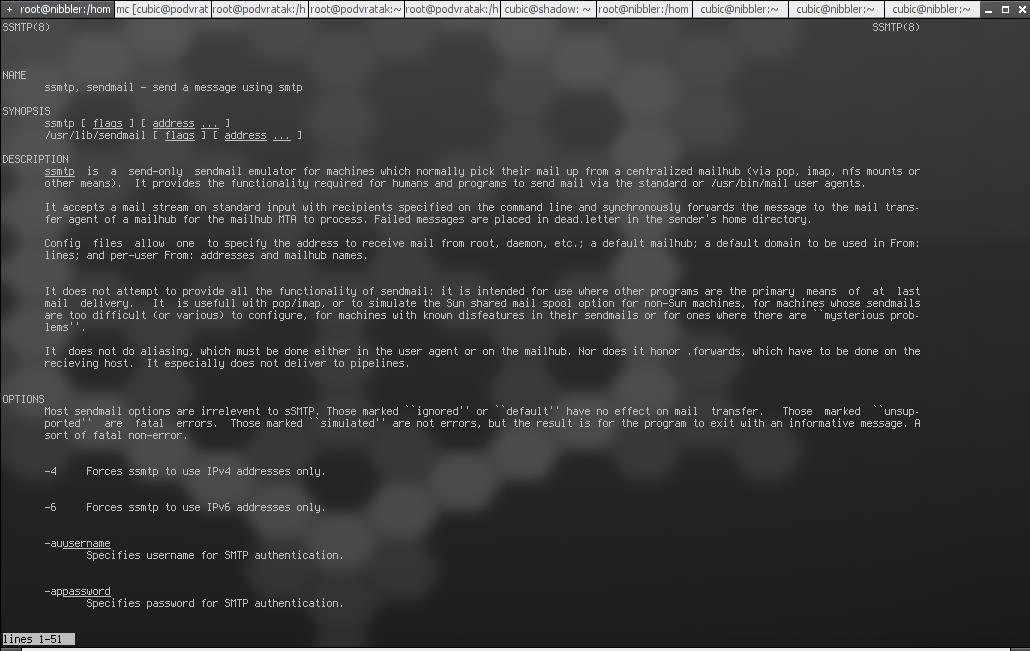
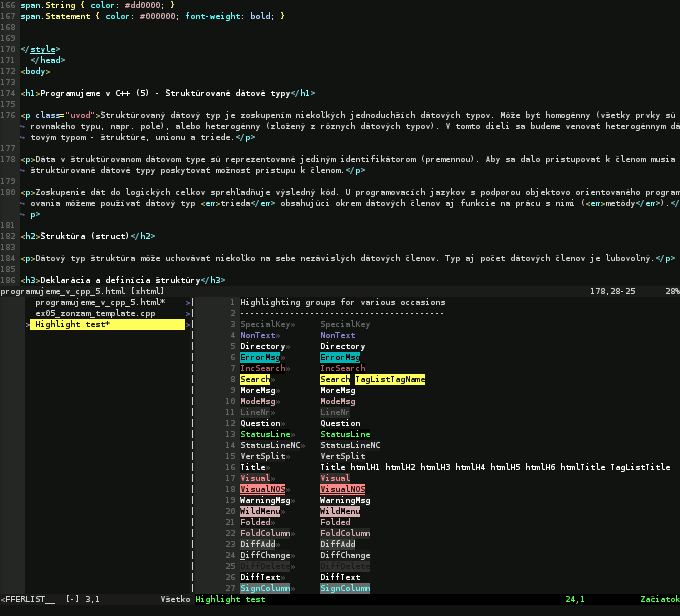
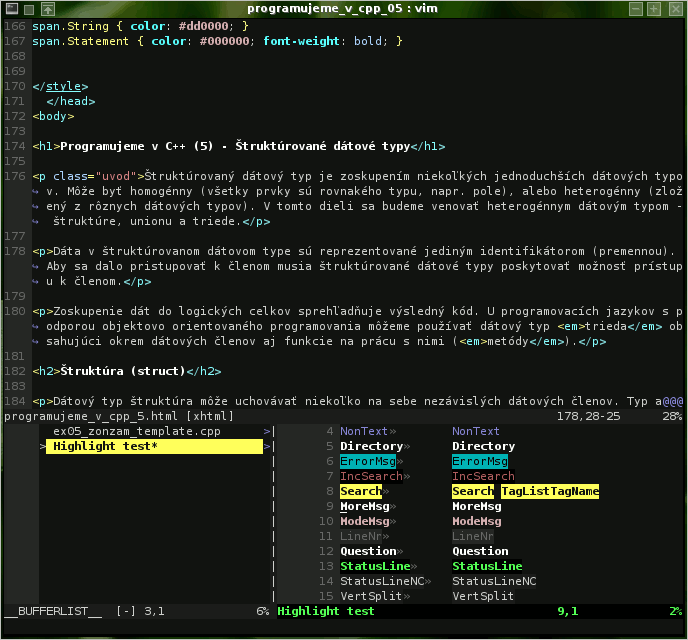
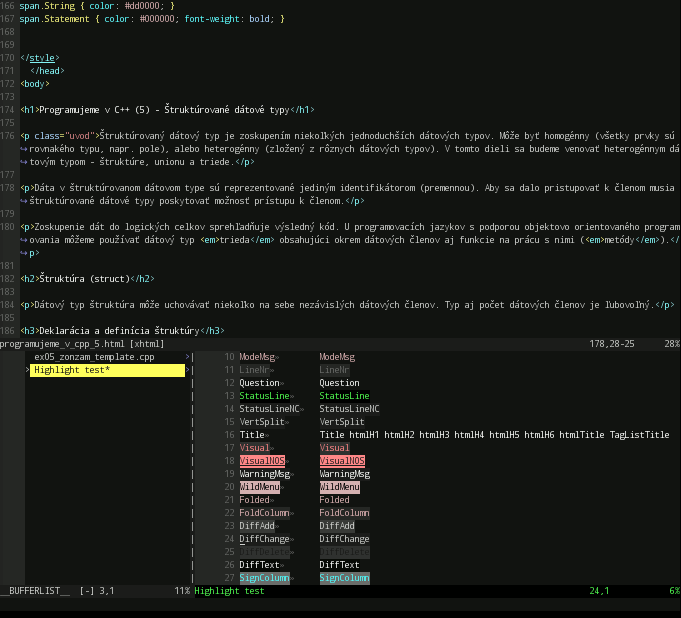
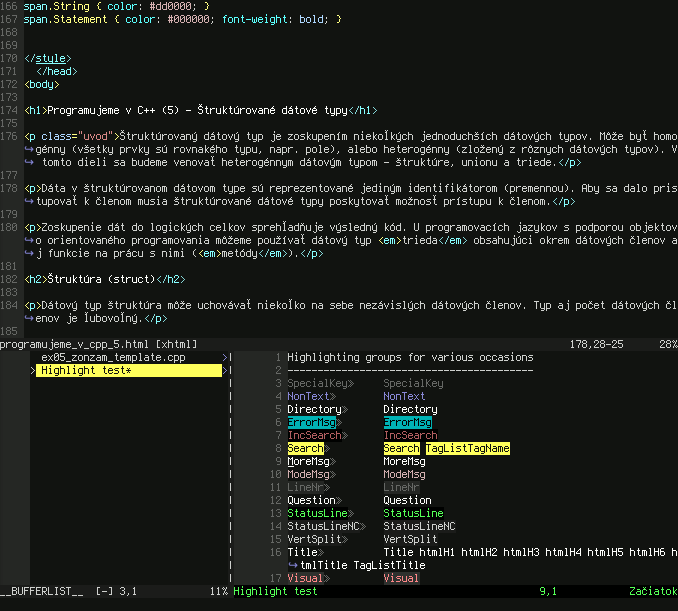
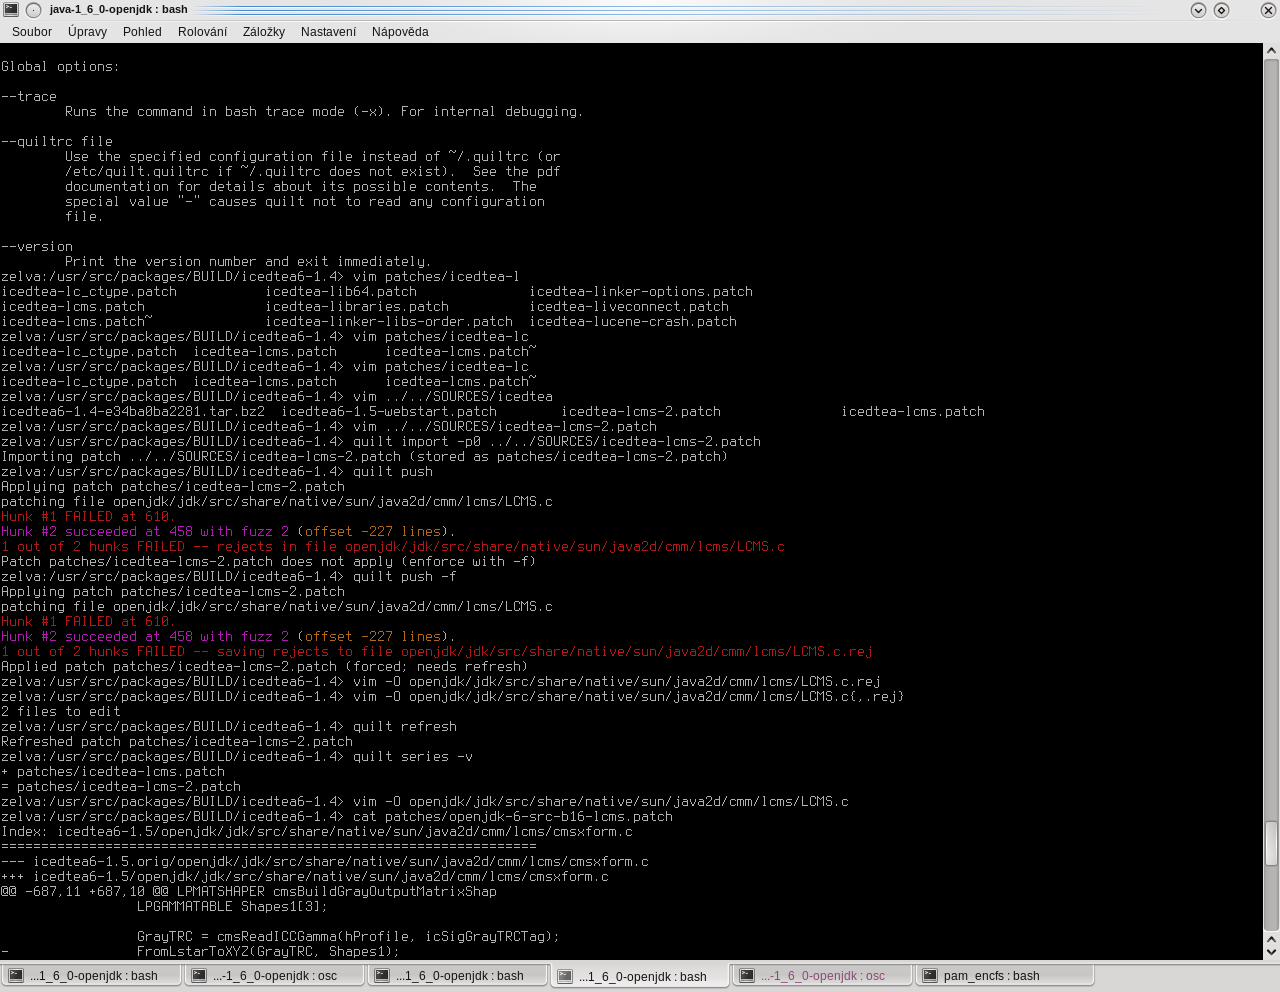
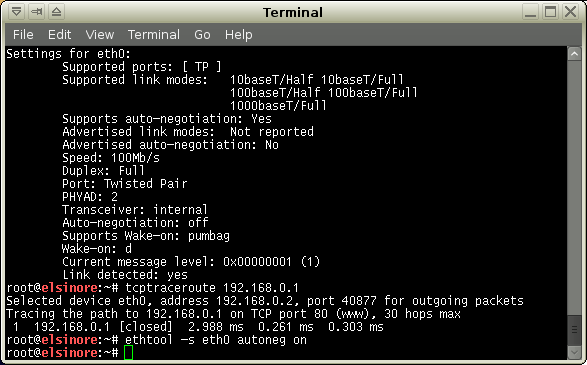
 Takže přikládám i obrázek.
 7.8.2009 12:26
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
 7.8.2009 01:03
Jendа | skóre: 78
| blog: Jenda
| JO70FB

 7.8.2009 01:38
Jakub Lucký | skóre: 40
| Praha
xterm zase nemá tabyTaby jsou pro lamy, geekové používají GNU Screen...
 7.8.2009 09:01
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 7.8.2009 10:12
Josef Kufner | skóre: 70
 7.8.2009 11:11
Jakub Lucký | skóre: 40
| Praha
Ja pouzivam WindowMaker, je to takovej lehkej WM (oproti KDE, gnome atd; samozrejme icewm, ratpoison atd jsou jeste lehci). Pouzivam ho uz dlouho a uz dlouho ma funkci virtualnich desktopu. Pouziva se to docela dobre, kdyz si clovek navykne, ze na kazdej plose ma jinou praci, tak si pak nemuze ani ve Windows zpatky prevyknout, ze je vsechno v jednom. No a kdyz mam virtualni plochy, tak kazda plocha pro jinej server a nepotrebuju taby:)
7.8.2009 19:46
Josef Kufner | skóre: 70
 7.8.2009 09:50
houska | skóre: 41
| blog: HW
7.8.2009 11:11
Jakub Lucký | skóre: 40
| Praha
Někde jsem objevil, že do historie screen se dá dostat i přes Ctrl+A Esc
Je to pro mě zapamatovatelnější klávesová zkratka.
Jo a jako terminál používám xterm. Má všechno co potřebuju a je všude.
7.8.2009 13:18
Jendа | skóre: 78
| blog: Jenda
| JO70FB
.
 7.8.2009 15:31
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
 7.8.2009 02:04
Cubic | skóre: 24
| blog: obcasne_vyplody
| Essex
xterm zase nemá tabyod toho mam window manager kterej to umi
Můžeš zkusit mlterm (Multi Lingual TERMinal)
 7.8.2009 02:05
Jardík | skóre: 40
| blog: jarda_bloguje
7.8.2009 02:06
Jardík | skóre: 40
| blog: jarda_bloguje
 7.8.2009 08:27
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
7.8.2009 12:34
Jardík | skóre: 40
| blog: jarda_bloguje
 7.8.2009 08:32
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
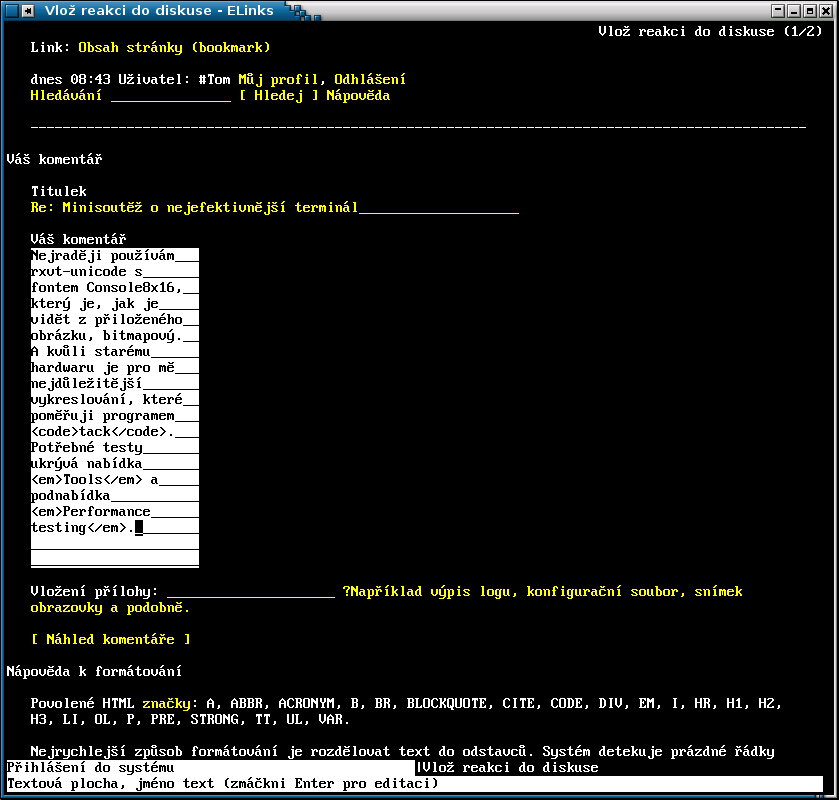
Console8x16, který je, jak je vidět z přiloženého obrázku, bitmapový. A kvůli starému hardwaru je pro mě nejdůležitější rychlost vykreslování, které poměřuji programem tack. Potřebné testy ukrývá nabídka Tools a podnabídka Performance testing.
Na terminal jedine font misc-fixed, a pro jeho kresleni zadny hinting (nebo spis grid-fitting) neni treba (nebot je bitmapovy).
BTW, pouzivam rxvt.
 7.8.2009 15:14
ʚĭɞ 🍉 | skóre: 94
| blog:
 7.8.2009 18:21
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko

 7.8.2009 21:23
limit_false | skóre: 23
| blog: limit_false
Ja jsem si nejvic oblibil gnome-terminal (i kdyz pouzivam KDE).
Je to hlavne kvuli citelnosti pisma, pouzivam font Luxi Mono 11 (zvlada i cestinu). Pro me je velikost devet uz dost necitelna, jenze taky zavisi na jakym displayi a z jake vzdalenosti se clovek diva.
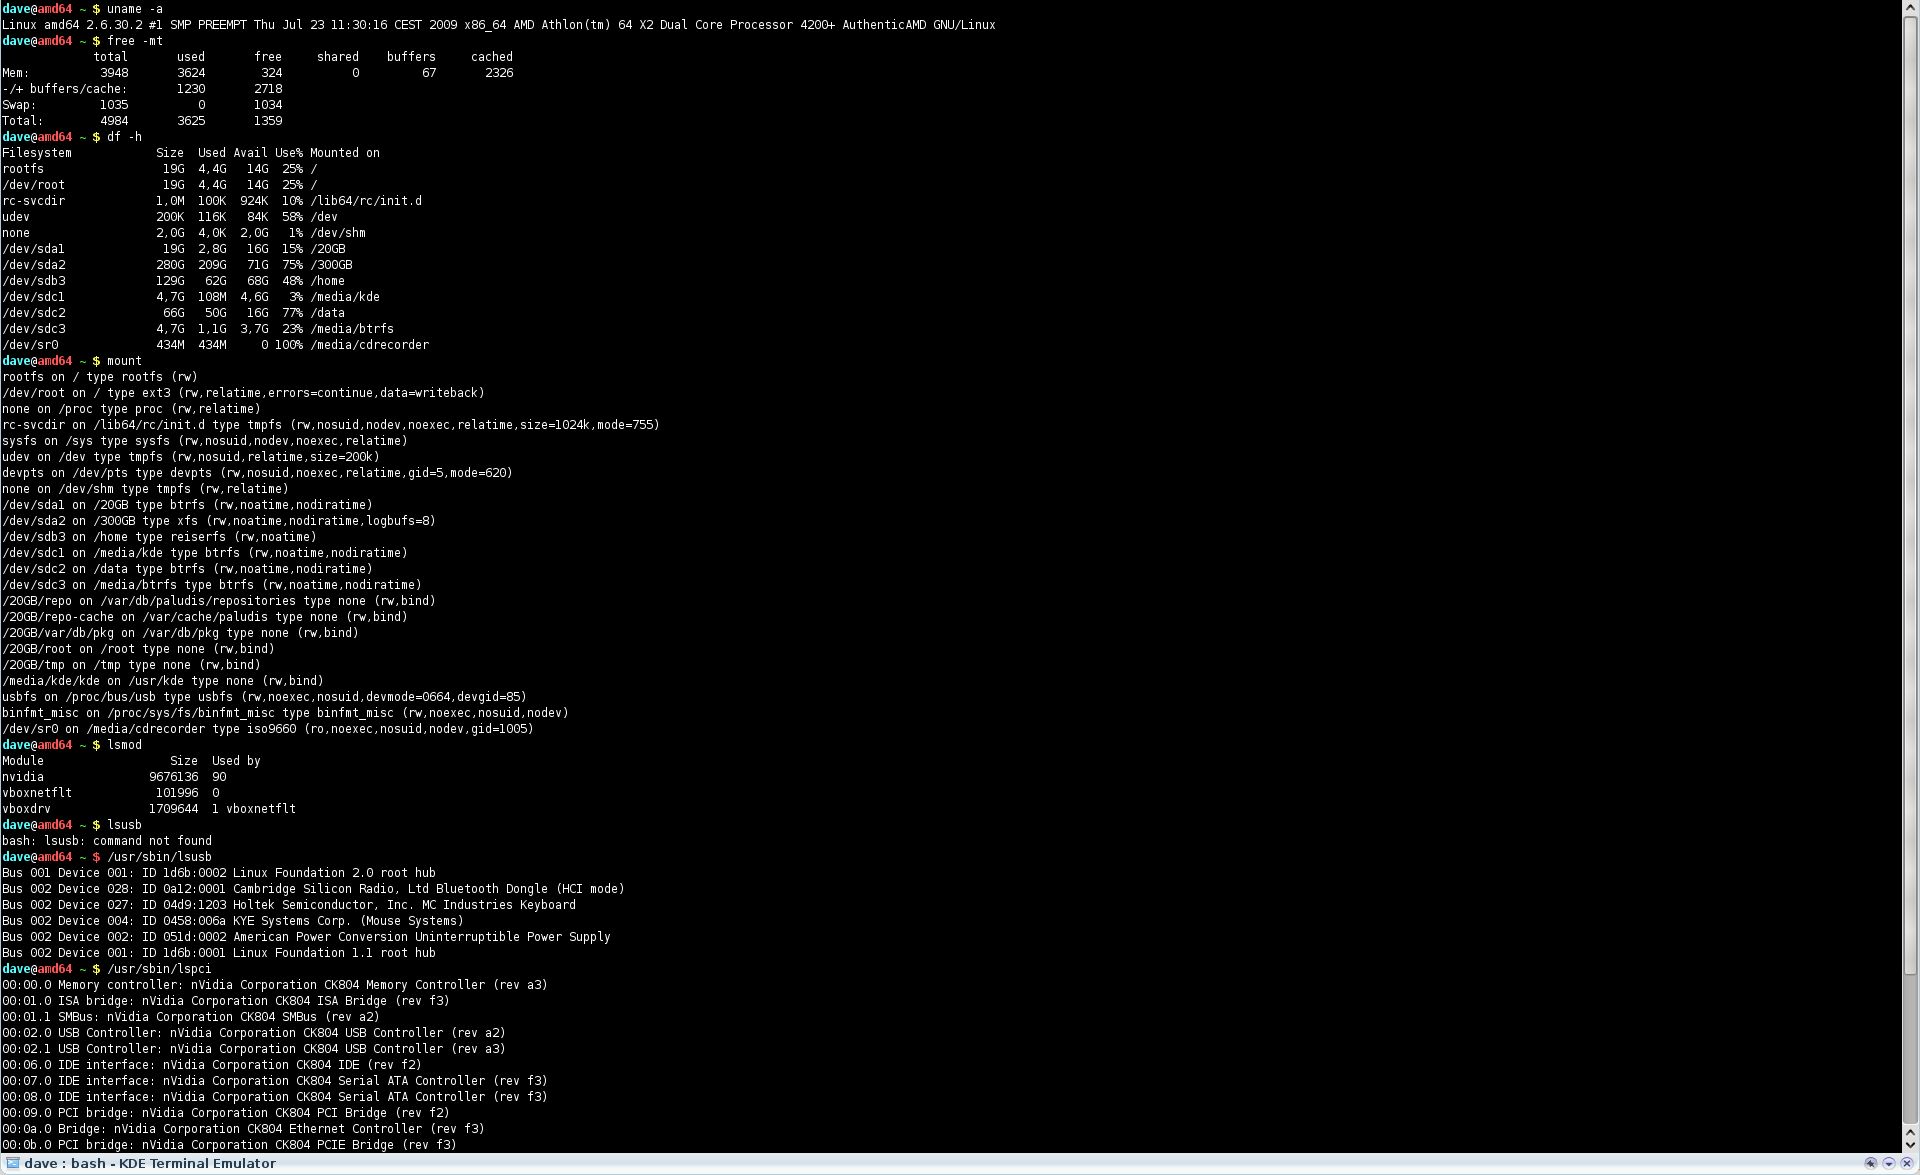
gnome-terminal Luxi Mono 11 (1.4M png, 1680x1050)
Pro uplnost jeste porovnani s Luxi Mono 9 (s anatialisingem tak male pismo vypada dost rozmazane):
gnome-terminal Luxi Mono 9 (1.4M png, 1680x1050)
Nevyhoda gnome-terminalu je relativni pomalost proti rxvt (hlavne kvuli antialiasingu).
 7.8.2009 22:51
asfethan | skóre: 10
| blog: asfalatum
| Bratislava
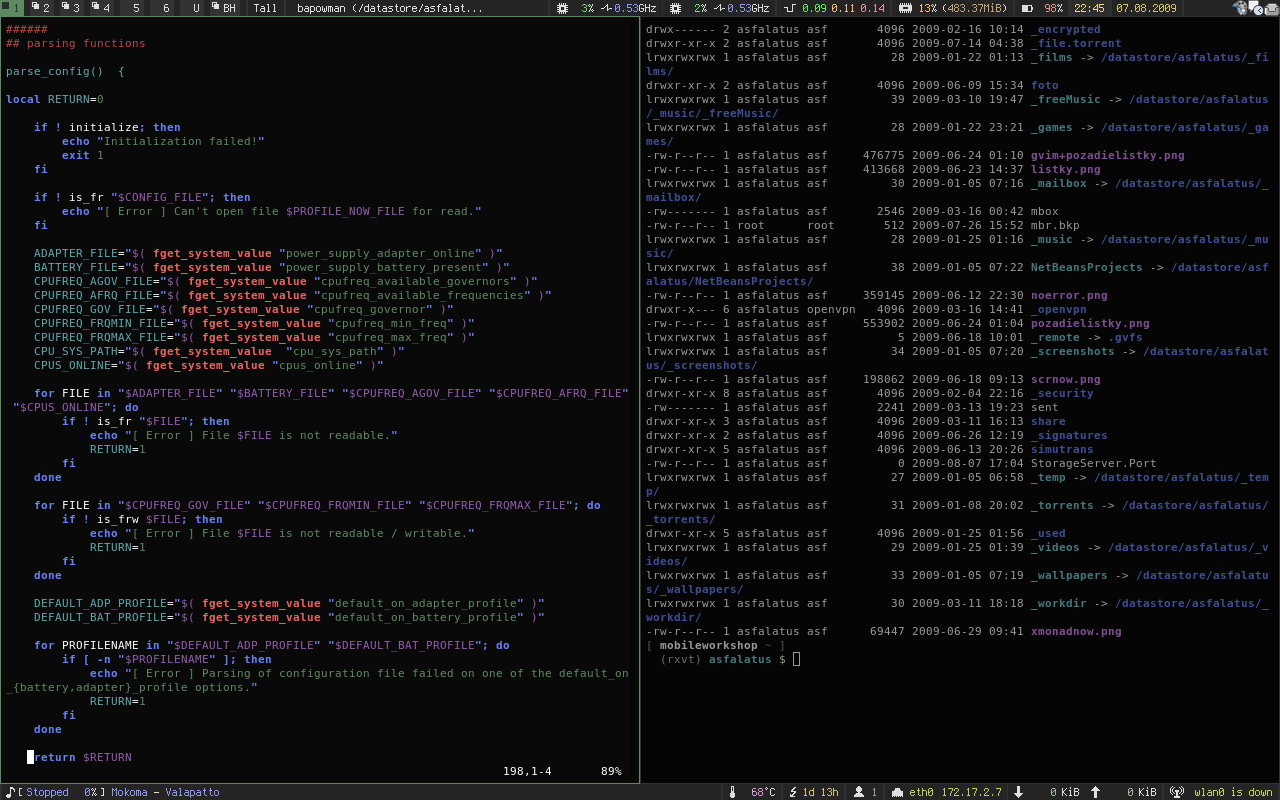
Nom takze urxvt s fontom Dejavu Sans Mono 11 podla mna zapada do kategorie. Resp. velkost je celkom porovnatelna so screenshotom: 141250-minisoutez-o-nejefektivnejsi-terminal-15570.png :P
8.8.2009 02:09
limit_false | skóre: 23
| blog: limit_false
Zajimalo by me, proc pouzivate (u)rxvt a neantialiasovany font (na jakem HW/display/resolution).
Dokazu si to predstavit na prenosnem notebooku/netbooku. Pod velikost 10px velikosti fontu je antialiasing spis Gaussova konvoluce
8.8.2009 02:32
limit_false | skóre: 23
| blog: limit_false
Sidhartha rozhodne doporucuji.
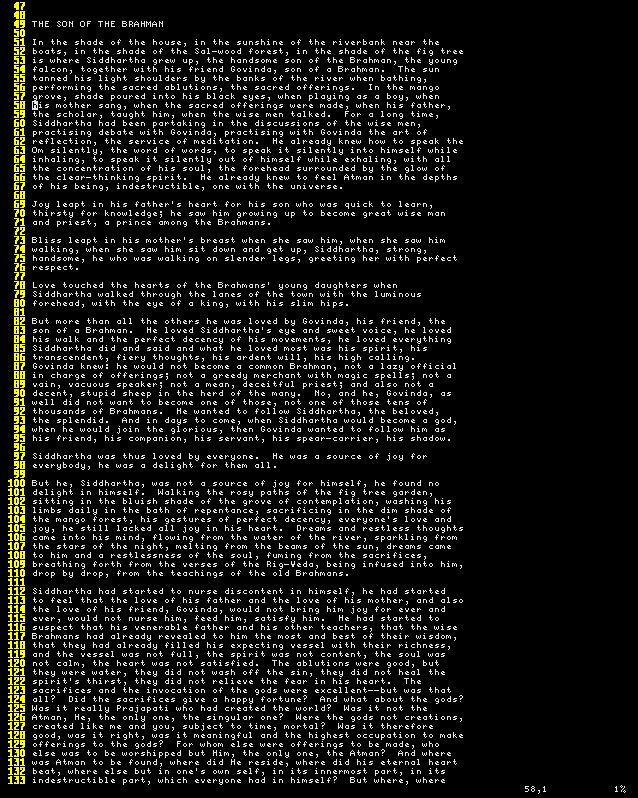
K Siddharth-ovi se taky podvejte na "Der Steppenwolf" of Hesseho. (Siddhartha neni historicky presny, ale rozhodne je to . ). HypnoToad rika: "You must read Siddhartha. Then, You must read Der Stepenwolf. Then it is possible that you are not a machine. If you want to prove that you are no a machine (in a Turing sense), think about this: "Could Goedell prove his incompletess theorem, if every (human) being was machine?"
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 7.8.2009 00:34