Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
7.11.2008 18:57
| Přečteno: 5034×
| Linux
|  | poslední úprava: 9.11.2008 11:28
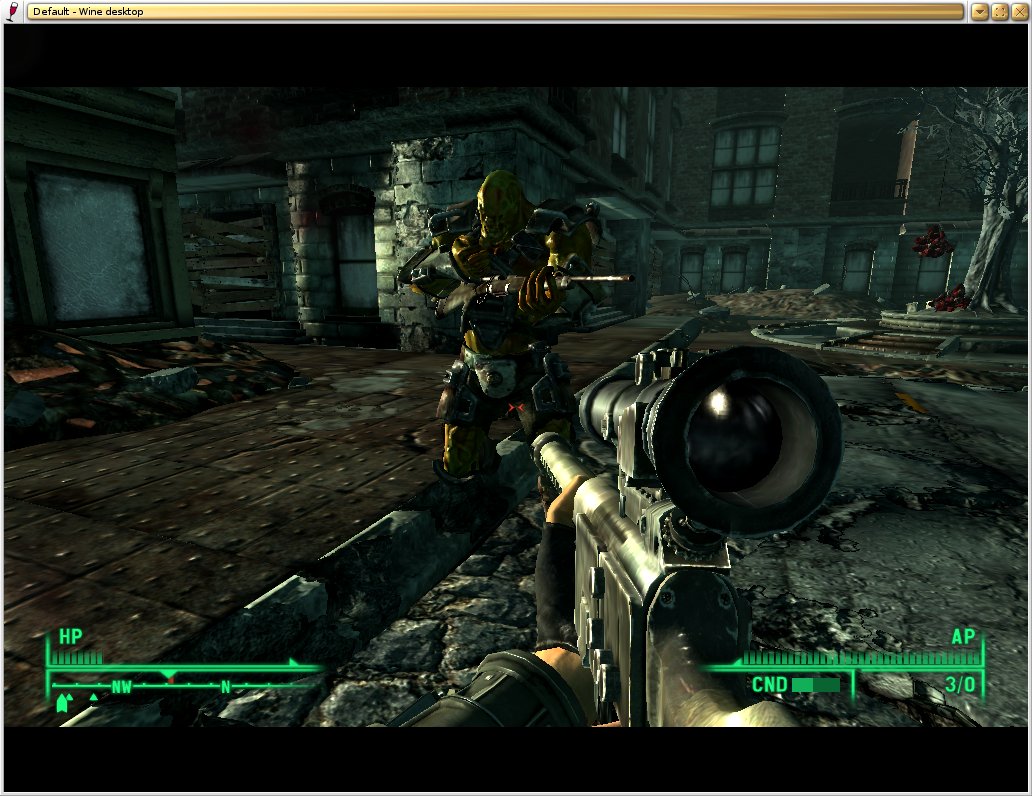
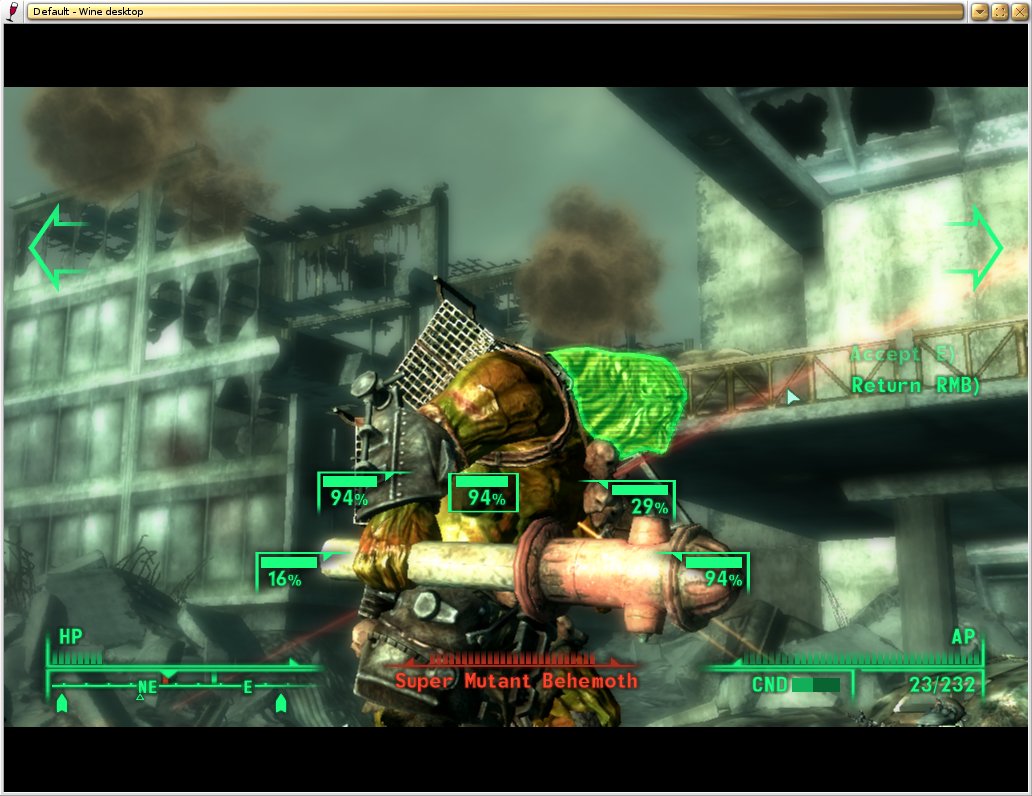
Jen krátce, dlouho mě trápilo že ve wine padal a nefungoval Fallout 3, párkrát jsem to zkoušel opravit, ale nedařilo se, až dnes se mi podařilo najít příčinu.
Hra je super, ale engine je nepovedený, u starších karet s SM 2.0 (Radeon 9XXX a starší) padá a pořádně nefunguje, bohužel toto potkalo i Wine, které sice podporuje i novější SM 2.0a, 2.0b a 3.0, hra ale bezdůvodně (nemohl jsem přijít na to proč) používala starý SM 2.0.
Tak teď k řešení, tím je změna parametru Driver a Description pro grafickou kartu v Direct3D implementaci Wine.
Pro opravu jsem napsal patch. Popis jak ho použít je v bugu: 15839, je to jednoduché a snad dobudoucna vývojáři zařadí můj patch do hlavní větve Wine.
Rád bych sem dal více obrázků, ale teď spěchám, takže alespoň jeden přiložím jako přílohu.
Napsal jsem ještě patch pro vyřešení problémů s myší, najdete ho v bugu číslo 6971, je to sice spíš hack, nežli patch a rozbije myš v některých jiných aplikacích, ale důležité je že Fallout je kompletně hratelný.
Tiskni
Sdílej:


 7.11.2008 21:47
David Ježek | skóre: 83
| blog: Mostly_IMDB
 7.11.2008 22:25
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
8.11.2008 14:25
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
8.11.2008 16:35
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
 8.11.2008 16:32
Max | skóre: 73
| blog: Max_Devaine
 8.11.2008 16:33
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
9.11.2008 12:32
Max | skóre: 73
| blog: Max_Devaine
 8.11.2008 23:59
danman
 9.11.2008 01:57
danman
 Nebo jsem na to nepřišel. To samozřejmě výrazným způsobem snižuje hratelnost. Asi si budu muset sehnat nějaký warez...
9.11.2008 15:47
danman
9.11.2008 20:15
danman
 9.11.2008 20:14
Ondřej Kuda | skóre: 27
| blog: obcasny_blog
Pristi tyden mam v planu aplikovat patch a prehrat savegame windowsiho pocitace, takze snad si i konec dohraji v linuxu
 10.11.2008 14:18
Salamek | skóre: 22
| blog: salamovo
10.11.2008 21:52
Salamek | skóre: 22
| blog: salamovo
11.11.2008 22:33
Ondřej Kuda | skóre: 27
| blog: obcasny_blog
11.11.2008 23:06
Salamek | skóre: 22
| blog: salamovo
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
