Konference LinuxDays 2026 proběhne již tento víkend 3. a 4. října v Praze v areálu ČVUT v Dejvicích na FIT. Konference LinuxDays 2026 znamená desítky přednášek a workshopů, zástup zajímavých osobností, místo pro setkání, spoustu nových nápadů a informací a stánky řady různých projektů: Fedora, openSUSE, vpsFree.cz, Mozilla, MacGyver - bastlíři SH, OpenAlt a mnoho dalších. Vstup je volný.
Microsoft oznámil, že WSL kontejnery (WSLC) aneb linuxové kontejnery ve Windows Subsystem for Linux (WSL) jsou již obecně dostupné. Současně popsal jejich architekturu.
openSUSE Leap 16.1 vstoupil do RC fáze. Nově lze instalovat jako standardní systém (Standard) nebo jako neměnný systém s atomickými aktualizacemi (Immutable). Samostatná neměnná distribuce openSUSE Leap Micro končí.
Byl vydán Mozilla Firefox 157.0. S nejvýraznější vizuální proměnou za poslední roky. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 157 bude brzy k dispozici také na Flathubu a Snapcraftu.
Rodina produktů Raspberry Pi se rozšířila o Raspberry Pi Smart Display Module. Deska pro Raspberry Pi Compute Module 5 se zasouvá přímo do displejů dle specifikace Intel SDM. Cena desky je 30 dolarů.
Byla vydána nová verze 2.56.0 distribuovaného systému správy verzí Git. Přispělo 104 vývojářů, z toho 39 nových. Přehled novinek v příspěvku na blogu GitHubu a v poznámkách k vydání.
Hackerská skupina ShinyHunters oznámila průnik do informačních systémů FBI, prostřednictvím zero-day zranitelnosti v platformě Oracle PeopleSoft, kterou úřad využívá mimo jiné pro náborový portál FBIJobs.gov. Útočníci tvrdí, že získali až 3 TB dat o současných i bývalých zaměstnancích a uchazečích o práci. Jako důkaz zveřejnili vzorek přibližně 5 000 záznamů obsahující jména, adresy, telefonní čísla, data narození, čísla
… více »Doba kompilace linuxového jádra se díky rychlejšímu hardwaru a optimalizacím kbuildu snižuje k deseti sekundám. Nejnovější patche Lorenza Stoakse (vznikají i s pomocí SI) zkrátily na testovacím stroji dobu sestavení z dlouhých 22 vteřin na pouhých 15, a to bez použití RAMdisku. Testovací systém tvořily dva procesory AMD EPYC 9575F (oba dohromady poskytují celkem 128 jader a 256 vláken), čtyřiadvacet 64GB DDR5-6400 paměťových modulů a
… více »Před rokem a půl vývojáři postmarketOS informovali, že pro projekt hledají nové jméno. Včera bylo oznámeno: postmarketOS se nově jmenuje Nura.
Hra Factorio dorazila na Printables. Hned teď si můžete stáhnout 65 různých modelů a nechat celou mimozemskou planetu oživnout na svém stole.
Tiskni
Sdílej:


Fotky servera? :) HW, skrinka, umiestnenie a tak...
 24.5.2009 12:26
Jendа | skóre: 78
| blog: Jenda
| JO70FB
SSH: je na serveru zakázánoJak ho spravuješ?
 24.5.2009 12:36
otasomil | skóre: 39
| blog: puppylinux
Přepnu na něj monitor vylovím klávesnicu, myš a udělám co je třeba. V konzoli a nebo si nahodim X.
24.5.2009 13:01
otasomil | skóre: 39
| blog: puppylinux
Ten neběží na tom serveru, ale na zařízení providera - patrně to má pro diagnostiku.
Taky mě to zarazilo při zkoušce od souseda.
A zkoušel jsi výchozí hesla?
BTW: takového poskytovatele bych opravdu nechtěl, aby lezl na můj modem a ještě k tomu telnetem.
To se jen ja domnivam ze telnet pouziva pro diagnostiku coz je ovsem velmi zastarale. Navic zarizeni je majetkem providera. Nicmene muj server pozadavky na spojeni pres telnet uzavira (zkouseno na lokalni IP)
1. download kolísal medzi 25 a 35 KB/s (chvíľu to išlo stabilne jednou a chvíľu druhou rýchlosťou - možno niekto s paralelným downloadom v čase mojej skúšky)
2. fotogaléria načítaná až na druhý pokus
3. prečo puppy? 
12:39 - HTTP 408/409 Server Busy
24.5.2009 12:48
otasomil | skóre: 39
| blog: puppylinux
Byl to nával a ta konektivita je pochopitelně slabá.
log s přístupy má 1800 řádků za těch pár minut co jsem dal zápis sem.
24.5.2009 13:07
otasomil | skóre: 39
| blog: puppylinux
Puppy proto žě má http a ftp server již obsažen a zpráva je velmi jednoduchá.
Navíc málokterá distribuce je tak živá i s X na takovémto hardwaru - pokud teda není přímo pro toto železo určena (voyage m0n0wall...)
Běží jako root a zkoumám na něm bezpečnostní problematiku.
Kolko ma odber (W)? Kolko stal? (vsetko + skrinka + pamate + hdd - ozaj aky hdd?) Odkial si objednaval?
24.5.2009 12:57
otasomil | skóre: 39
| blog: puppylinux
Žere to 6 - 8 VA (napětí x proud ze síťe) a je to z wifi aspa mám tam CF kartu 4 GB
Celý to stálo 3800,-
Akorát ty USB a RS 232 jsem si do skříně dodělával sám.
 24.5.2009 14:16
peYko | skóre: 8
| blog: /dev/null
| Žilina
pekne :) ja mam na taketo veci hp e-vectra ( http://pcpourpieces.com/images/1116115299762_epchp.jpg )
24.5.2009 14:32
Jendа | skóre: 78
| blog: Jenda
| JO70FB
24.5.2009 18:20
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Dobrý den, jádro 2.6.22.6-vs2.2.0.3 #1 SMP, které běží na v-serveru, je náchylné na přes rok staré chyby ve vmsplice CVE-2008-0009, CVE-2008-0010, CVE-2008-0600 a CVE-2008-0163. Z normálního uživatele se mi podařilo exploitnout se na roota, což se příliš nehodí, pokud chci poskytnout dalšímu uživateli účet a tak... Plánuje se nějaká aktualizace? Odkazy: info - http://www.securityfocus.com/bid/27704/info zdroják - http://downloads.securityfocus.com/vulnerabilities/exploits/27704.c - moravské komentářea nové jádro nahodil přes noc. Kdybych nezaplatil rovnou na rok, tak bych ale radši šel k VPSFree.cz, mnohem víc RAM za podobnou cenu. Tady jsem musel místo Apache nahodit LigHTTPd, Apache při zátěži sežral volných 70MB a padnul...
Otazka do plena - ked uz si sa tam exploitol, tak preco si si to jadro nezaktualizoval sam?
 24.5.2009 19:41
xkucf03 | skóre: 50
| blog: xkucf03
Protože se dostal na roota ve své vlastní VPSce, ale nedostal se do hostitelského systému (kde bylo potřeba jádro aktualizovat).
 25.5.2009 08:22
Daniel Kvasnička ml. | skóre: 52
| blog: The Joys and Sorrows of Being an IT Freak
| Ostrava
 No ja nevim, ale kdyby mi nekdo nabizel VPS a nechtel mi k tomu dat root ucet, asi bych se s nim moc nebavil.
Ten exploit umožňoval, aby se obyčejný uživatel přepnul na roota bez znalosti hesla, což je chyba, ať je to ve VPSce nebo kdekoli jinde. Představ si, že tam dáš SSH účet svým kamarádům nebo rodině a oni ti pak začnou VPSku spravovat, to bys asi nebyl rád.
Tenhle exploit jsem na jednom serveru zažil taky, ale ve chvíli, kdy jsem adminovi posílal upozornění, už pracoval na opravě – problém byl během chvilky vyřešený.
25.5.2009 08:30
Jendа | skóre: 78
| blog: Jenda
| JO70FB
25.5.2009 08:48
Daniel Kvasnička ml. | skóre: 52
| blog: The Joys and Sorrows of Being an IT Freak
| Ostrava
24.5.2009 20:40
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Kdybych nezaplatil rovnou na rok, tak bych ale radši šel k VPSFree.czBohužel peníze nevrací a platit tři čtvrtě roku za dvě VPS se mi nechce... Měli jste ten projekt rozjet už o Vánocích
Tehdy to vypadalo spíš jako že někdy a možná.
 24.5.2009 15:19
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
Doma jej zapnu jen občas, v práci pojede v (improvizované) serverovně nonstop. Jedná se o PIII 600MHz, 384MB SDRAM s ECC, 40GB HDD + ♥ Slackware ♥, na kterém běží hlavně MySQL, Apache s PHP, Postfix, Squid ap... bude to takový záložní server naší inet gw, kdyby něco... Ale spíše jej budu mít na testování nového sw nebo na občasné programování web aplikací do práce. Pokud si pamatuju dobře, tak v klidu měl spotřebu kolem 45W a při plné zátěži okolo 55W. Dříve jsem měl domácí server Celeron 266MHz + 256MB SDRAM s 2GB HDD a ten si bral nějakých 34W při zátěži a v klidu někde pod 30W, teď slouží jako občasný stroj na programování, hudbu a hlavně staré DOS hry jako Diablo nebo Starcraft. Jen je obměněn CPU na 333MHz a HDD má teď 20GB na hraní ideální hračky
> hlavně staré DOS hry jako Diablo nebo Starcraft
Nejsou jak Diablo tak Starcraft hry pro Windows?
24.5.2009 15:20
otasomil | skóre: 39
| blog: puppylinux
Kdyby někoho zajímaly logy tak jsou na ftp.
24.5.2009 15:25
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
24.5.2009 15:40
otasomil | skóre: 39
| blog: puppylinux
To sem zmastil ja. Uz by logy mely jit zobrazit.
Jinak jste tu pro zajimavost vsici natocili upload 230 MB
24.5.2009 15:57
Jendа | skóre: 78
| blog: Jenda
| JO70FB
24.5.2009 15:57
otasomil | skóre: 39
| blog: puppylinux
24.5.2009 16:04
Jendа | skóre: 78
| blog: Jenda
| JO70FB

 24.5.2009 18:42
Shadow | skóre: 25
| blog: Brainstorm
Kachny, kachny ....
Ale teď vážně : ftp mi přijde strašně pomalý (cca 40 KB/s), nejlevnější krabička od Synology se mi zdá rychlejší (je sice dražší, ale je to bez práce). Může to být samozřejmě připojením, jaký Upload povoluje provider ?
http se zdá lepší, ale tam se zase přenáší málo dat, než aby se z toho dalo něco vyvodit.
Na to jaký je to hardware bych čekal lepší výsledky
Našel jsem ještě otevřené porty 110, 3128 a 8080, ale nejsem si jist zda patří k tomuhle serveru nebo providerovi.
Posledně jmenovaný mi nešel otevřít. ani přes https
Aha, blbě jsem koukal, 300 kbit, tak to bude tím ...
24.5.2009 19:23
otasomil | skóre: 39
| blog: puppylinux
40 KB/s tj 320 kbit/s to je muj upload = nic moc ja vim.
Jsem rad ze to chodi aspon tak. Porad lepsi jak O2 to by u nas slo 100 - 150 kbit/s
Na lokalni siti to chodi z te CF karty 70 - 80 Mbit/s tj v podstate maximum co povoluji moje sitove prvky a to jak http tak ftp.
Ostatni otevrene porty patri providerovi. Ja chtel jen 80, 21, 22
Jakou vidite nadeji tento muj server zborit a nebo zmenit vychozi webovou stranku ?
Proste spachat jak s oblibou rika IT bulvar "utok brutalni silou".
Jo tak to je jiná, na to Synology nemá ani náhodou.
Co se boření serverů týká, to nemůžu sloužit, to není můj obor
24.5.2009 20:06
otasomil | skóre: 39
| blog: puppylinux
Vsak jasny.
Treba se nekdo pres noc a zitrejsi den najde a hakne to.
Skoda ze jsme internetova komunita. jinak bych zavedl "zbořné" na tento muj server = lahvinku tomu kdo to hackne a svuj nick napise na titulni stranku.
25.5.2009 10:37
Shadow | skóre: 25
| blog: Brainstorm
25.5.2009 13:09
Jendа | skóre: 78
| blog: Jenda
| JO70FB
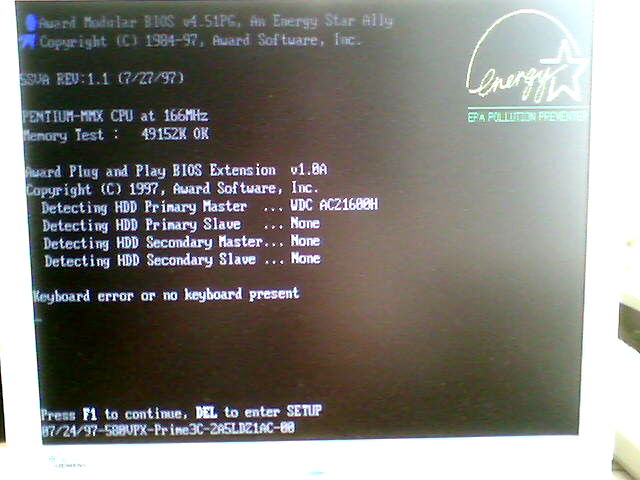
Svojho casu mali podobne skaredy bug aj Compaq Deskpro 1000 EN Small form factor - nechceli nabootobvat bez klavesnice (hlaska so stalcenim F1) a nikde v BIOSe som nenasiel zakazanie tejto podmienky - co je blbe ked mate 10x takyto komp skrz KVM switch a ak potrebujete nejaky rebootnout, treba prepnut KVM switch.
25.5.2009 14:12
Shadow | skóre: 25
| blog: Brainstorm
25.5.2009 14:24
otasomil | skóre: 39
| blog: puppylinux
Tyto piny staci propojit odspodu na desce pomoci miniaturniho odporu 100 R a je vystarano. Funguje s monitorem i bez.
 26.5.2009 18:54
Limoto | skóre: 32
| blog: Limotův blog
Nevidím tam IPv6
29.5.2009 13:40
otasomil | skóre: 39
| blog: puppylinux
Dekuji vsem za vyzkouseni. Soubor access.log ma v soucasnosti pres 5000 zadosti o spojeni.
Nikomu se nepodarilo server zhodit az na vypadek el. pri bouri vcera v noci.
Distro Puppylinux jsem zmodifikoval aby po opetovnem zapnuti el. vzdy nastartovalo a spustil se webovy server.
Cely system je nyni jen pro cteni a pouze logy se ukladaji na CF kartu. Stejne tak webove stranky jsou v adresari na CF karte.
http server tedy necham nadale bezet. ftp jsem odstavil
1.6.2009 13:50
Shadow | skóre: 25
| blog: Brainstorm
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz