Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
 13.7.2008 23:14
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
 13.7.2008 23:40
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
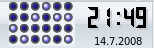
 Jen pockejte, zajicove, jednou Vam v susi soutezi ukazu, co jsou to opravdove binarni hodiny

 14.7.2008 00:38
xxx | skóre: 42
| blog: Na Kafíčko
13.7.2008 23:42
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
 13.7.2008 23:54
Jardík | skóre: 40
| blog: jarda_bloguje
 14.7.2008 21:19
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
 14.7.2008 09:06
davida | skóre: 13
| blog: Blog
.
15.7.2008 09:08
xxx | skóre: 42
| blog: Na Kafíčko
 13.7.2008 23:39
Jiří Němec | skóre: 22
| blog: BluPix
| Horní Smrčné
13.7.2008 23:50
Jiří Němec | skóre: 22
| blog: BluPix
| Horní Smrčné
13.7.2008 23:52
Jiří Němec | skóre: 22
| blog: BluPix
| Horní Smrčné
 13.7.2008 23:52
Jan Drábek | skóre: 41
| blog: Tartar
| Brno
13.7.2008 23:57
Jardík | skóre: 40
| blog: jarda_bloguje
 14.7.2008 00:03
Vašek Lorenc | skóre: 27
 16.7.2008 16:00
hikikomori82 | skóre: 18
| blog: foobar
| Košice
Ke zdrojáku snad nemusím nic dodávat, komentáře jsou doufám srozumitelné.1) SIGNAL je deprecated. V novém kódu se má používat ISR. 2) Funkce showMins() je krásná ukázka toho, jak se dá naprosto jednoduchá věc udělat zbytečně složitě. Tohle bude fungovat podstatně efektivněji:
void showMins (unsigned char m) {
    m <<= 1;
    if (PORTB & (1 << PORTB0)) m |= 1;
    m &= 0x7e; //vynuluje bity, které nejsou součástí minut
    PORTB = m;
    }
(unsigned char je stejně velká, jako short; u short si nejsem jistý, jestli není znaménkové)
3) Přerušení nastavuješ divně:
bitSet (PCMSK, PD2); // minutovy button
bitSet (PCMSK, PD3); // hodinovy button
jsou přerušení na změnu stavu logické hodnoty na pinu (PCINT). Ty ale používáš (a obsluhuješ) signál vnějšího přerušení (INTx). Tato dvě nastavení jsou tedy zbytečná, protože nemají na nic vliv.
1) nevedel jsemhttp://www.nongnu.org/avr-libc/user-manual/group__avr__interrupts.html Úplně dole.
Diky moc :) Rad se poucim :)Není zač. Rád pomůžu - čím víc lidí bude umět s AVR, tím víc lidí si je bude kupovat a používat a tím budou levnější.
14.7.2008 10:28
hikikomori82 | skóre: 18
| blog: foobar
| Košice
- pouzitie non-isp jednocipaku v roku 2008Co to znamena?
- pouzitie modrych supersvietivych led (neznasam ich)Myslim, ze te nikdo neomezuje v tom, tam dat treba zeleny matny nebo fialovo-zluty polomatny s cervenejma puntikama...
- pouzitie non-isp jednocipaku v roku 2008- a proc ne? Doma se mi jich par valelo, tak proc kupovat?
- pouzitie modrych supersvietivych led (neznasam ich)- ale v cerny krabici (pokud to tam nekdy zadrtuju) to bude vypadat skvele!
- pouzitie non-isp jednocipaku v roku 2008Tak to v Atmelu museli od doby, co jsem s Attiny2313 pracoval, to ISP vymontovat.
avrdude -c dapa -p t2313 -t
používají se 2 příkazy: write lfuse 0 hodnota a read lfuse 0 1 (hodnota může být v decimálním tvaru nebo v hexa 0x..)
V tomhle režimu můžeš hodnotu pomocí write zapsat a pomocí read si potom přečíst, co se skutečně zapsalo. Stejným způsobem můžeš číst/psát do hfuse.
Terminálový režim ukončíš příkazem quit, pokud jsi změnil některou z hodnot, tak se tě bude ptát, jestli to skutečně myslíš vážně.
Máš dobře připojený ten krystal?Snad jo. Mezi vyvody XTAL1 a 2 a potom pres kondenzatory na zem (zkousel jsem dva krystaly, pro pripad, ze by jeden byl nefunkcni).
Jinak zkus tu hodnotu změnit v terminálovém režimu avrdude: avrdude -c dapa -p t2313 -tProblem je, ze ten terminalovy rezim uz nespustim. AVRdude skonci, ze nemuze komunikovat s cipem. :( A riskovat dalsi se mi nechce :)
Problem je, ze ten terminalovy rezim uz nespustim. AVRdude skonci, ze nemuze komunikovat s cipem.Což to je mi jasné, myslel jsem vzít jiný čip. S tímhle bez paralelního programátoru nehneš, protože jestli jsi zapsal 0xff do hfuse, tak jsi zakázal programování přes ISP (tj. přes ty vývody MISO/MOSI/SCK) a s dapa programátorem (ani obdobnými) už si neškrtneš Ale i tak je to divný, protože jestli jsi zapsal 0xff do hfuse místo do lfuse, tak by pořád měl fungovat asopň program na vnitřní oscilátor.
 15.7.2008 17:46
Petr Tomášek | skóre: 39
| blog: Vejšplechty
16.7.2008 16:58
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz