Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
Nastavení přihlášení počítače do naší nové domény doma.cz
si ukážeme například na naší stanici vader s Windows XP
Professional.
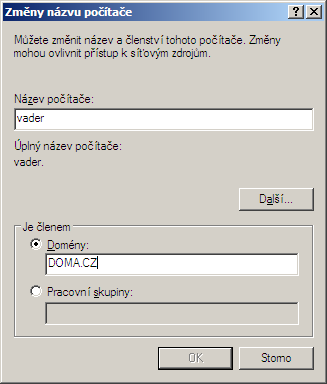
Nastavení je jednoduché.
Tento počítač a
vybereme položku Vlastnosti.Název počítače a klikneme na
tlačítko Změnit.Je členem vybereme možnost Domény a do
pole napíšeme DOMA.CZ (viz obrázek).root a heslo to,
které jsme zadali pro roota příkazem smbpasswd.Pokud náš řadič ví o naší stanici (díky automatické či manuální
registraci stanic), mělo by vše proběhnout v pořádku a Windows nás
přivítají v doméně doma.cz.
Restartujeme počítač a počkáme si na přihlašovací okno. Tam máme
možnost přihlásit se k samostatnému počítači (tak jsme se přihlašovali
doposud) nebo k nové doméně. Vybereme tuto možnost a přihlásíme se pod
nějakým uživatelským jménem a heslem, které jsme před chvílí zadávali
příkazu smbpasswd. Nedoporučuji přihlašovat se jako root -
tento účet nám slouží pouze k registraci stanic.
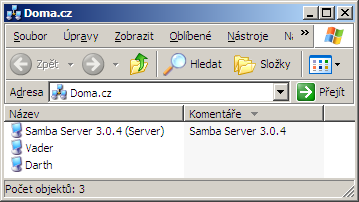
Někde v oblastí Místa v síti by se měla nacházet ikona naší
domény obsahující všechny počítače v ní (viz další obrázek). Ostatní
prozkoumání Windows po přihlášení do domény nechám na vás (zajímavá jsou
např. práva k souborům a adresářům). Pouze ještě upozorním na přítomnost
síťového disku v oblasti Tento počítač. Je to domácí adresář
na serveru právě přihlášeného uživatele a jak bylo řečeno, jeho velikost by
měla být omezena souborovými kvótami, takže nehrozí nechtěné zaplnění
disku.
Ukážeme si jednoduchý příklad sdílení nějakého adresáře na serveru
pomocí Samby. Konfigurace sdílení se nastavuje opět v souboru
smb.conf v sekci, která nese název našeho sdílení (tento název
se objeví ve sdílených prostředcích serveru na našich stanicích). Zde je
příklad z ukázkového souboru smb.conf:
[dokumenty] comment = Public documents path = /tmp/docs read only = yes guest ok = no valid users = kamil tomas |
Z příkladu lze zjistit řadu věcí. Komentář a cesta ke sdílenému adresáři jsou zřejmé.
read only = yes říká, že do sdíleného adresáře
uživatelé nebudou moci zapisovat ani jej měnit (to platí i tehdy, má-li
uživatel plná práva k tomuto adresáři).guest ok = no nám zase říká, že ke sdílení nemohou
přistupovat neautorizovaní uživatelé.valid users je seznam uživatelů, kterým bude
povoleno se k prostředku přihlásit. Pokud tento příkaz nedefinujeme,
přístup bude povolen všem uživatelům.invalid users, jejíž
význam je zřejmý.admin users, což je seznam uživatelů, kteří
budou moci se sdílením nakládat podle libosti).Sdílený prostředek lze nastavit opravdu detailně, což dokazuje na 80 různých příkazů, které lze nastavit jednotlivým sdíleným prostředkům (Jejich seznam a popis naleznete v nápovědě nástroje SWAT).
Význam cestovních profilů (neboli Roaming profiles) byl již napsán na začátku článku, a tak si rovnou vysvětlíme, jak je nastavit a používat. Pouze upozorním, že s přítomností stanic se staršími verzemi Windows (95/98/Me) se situace poněkud komplikuje, takže tento problém budu muset nechat na vaše vlastní studium, protože by vydal minimálně na samostatný článek.
Na stanicích by měly být cestovní profily od začátku zapnuté
(Vlastnosti systému / Upřesnit / Profily uživatelů -
Nastavení), a tak se odhlásíme a přesuneme zpět k serveru. Z
nastavení našeho souboru smb.conf vyplývá, že se soubory
cestovních profilů budou ukládat do adresáře
/home/roaming/[uživatel]/[stanice].
Protože chceme profily uživatelů sdílet, musíme udělat pár změn. Po
našem předchozím přihlášení uživatele kamil na stanici vader
se vytvořil adresář s jeho profilem v
/home/roaming/kamil/vader. Na stanici vader běží
Windows XP Professional, a tak budeme chtít, aby pokaždé, když se kamil
přihlásí z jakéhokoliv počítače v sítí, kde je nainstalován tento systém,
mu byl k dispozici jeho cestovní profil s vlastním nastavením.
Předpokládejme, že máme v sítí stanici s názvem darth, kde
je také systém Windows XP Professional. Když se k ní kamil přihlásí, opět
se vytvoří adresář s profilem /home/roaming/kamil/darth. Aby
se však kamilovi nahrál jeho profil, pro všechny stanice se stejnými
operačními systémy vytvoříme symbolické linky ukazují do odpovídajících
adresářů. Zde je příklad.
ls -l /home/roaming/kamil total 4 drwx------ 14 kamil kamil 4096 2004-09-11 10:35 WinXP/ lrwxrwxrwx 1 root root 5 2004-09-09 22:43 darth -> WinXP/ lrwxrwxrwx 1 root root 5 2004-09-10 14:23 vader -> WinXP/ |
Prve vytvořený adresář /home/roaming/kamil/vader jsme
přejmenovali na WinXP a vytvořili symbolické linky se jmény
všech počítačů v síti se systémem Windows XP ukazující do adresáře
WinXP. Když se kamil přihlásí z počítače darth
nebo vader, bude přesměrován do adresáře WinXP
a jeho profil mu bude k dispozici. Tak umožníme našim uživatelům sdílet
své profily na počítačích se stejným systémem. Postup opakujeme s dalšími
počítači a systémy (Win2k).
Vidíme, že používání cestovních profilů je poněkud komplikované a co je horší, také nebezpečné. Nastavení profilu se vždy ukládá při odhlášení uživatele ze stanice. Problém může nastat, pokud by byl uživatel přihlášen ke dvěma stanicím najednou. Na první stanici udělá nějaké změny (uloží dokumenty) a poté se odhlásí. Na druhé stanici tyto změny neudělá a po odhlášení bude na server uložen jeho profil z této stanice. Změny provedené na stanici první tak budou ztraceny.
Je tedy pouze na vás, zda s cestovními profily budete pracovat nebo ne.
Pokud se vám z nějakého důvodu nepodařilo vaší stanici automaticky
registrovat v databázi uživatelů, můžete to udělat manuálně. Prvním krokem
je příkaz useradd, a protože nepřidáváne skutečné uživatele,
nýbrž důvěryhodné účty počítačů, dáváme za jejich jména znak '$'):
useradd -d /dev/null -g 103 -s /bin/false vader$
|
(Za předpokladu, že naše nová skupina počítačů hosts má
GID 103.)
Nyní můžete zkusit přidat stanici do domény tak, jak je to popsábo v
odstavci Konfigurace klientů výše. Pokud to ani tentokrát nevyjde,
musíte ještě přidat stanice do databáze smbpasswd. To lze
udělat příkazy:
smbpasswd -a -m vader
|
Tentokrát jména nemusíme zakončovat znakem '$' protože to za nás udělá
parametr -m, který příkazu říká, že přidávaný účet je
důvěryhodným účtem počítače, a potřebný znak za jméno přidá. Nyní už musí
registrace stanice do domény proběhnout bez potíží.
Zde uvedený příklad souboru smb.conf samozřejmě zdaleka
nepokryl všechny možnosti Samba serveru. Například jsme si vůbec
neukázali, jak sdílet tiskárny, což je jednou z velikých předností Samby.
Tímto článkem jsem pouze pokryl jednu kapitolu z rozsáhlé konfigurace Samby
a všechny další postupy už nechám na vás. K ulehčení práce doporučují
knihu Using Samba 2nd Edition (podle níž jsem nastavoval Sambu i já) a
konfigurační nástroj SWAT.
V dalším (a pravděpodobně posledním) díle seriálu si nastavíme poštovní server Postfix a pár dalších služeb. Přeji příjemný tanec se Sambou!
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


Sitova cast profilu se nekopiruje..jsem v registrech vůbec nenašel, tak jsem ji vytvořil. Přesto se ale kopíruje dál všechno... Díky!
 . Nejlepsi zmatek pak vznika kdyz ve svy siti delas i hosting pro svuj web a ma byt pristupny z internetu. www.mojedomena.cz z vnejsku ma jinou IP nez www.mojedomena.cz zvnitrku.
Typickym prikladem budiz .czf.
Zdenek
3. Reserved Example Second Level Domain Names

   The Internet Assigned Numbers Authority (IANA) also currently has the
   following second level domain names reserved which can be used as
   examples.

        example.com
        example.net
        example.org
Pouzivat nejakou "vymyslenou" domenu opravdu neni nejlepsi, zvlaste pak pokud tato domena skutecne existuje, jako doma.cz.
 Když zadám změnu názvu počítače a doplním doménu, dostanu odpověď že není možné se s řadičem domény spojit. Přitom samba běží. V nápovědě je že se mám přesvědčit, že běží WINS nebo že mám v DNS jakýsi záznam SRV. Ani o jednom jsem se v tomto článku nedočetl. Kde může být problém?
Při pokusu o připojení k doméně XYZ došlo k následující chybě:Pro připojení používám jméno root, které jsem založil příkazem smbpasswd -a root. Zdá se, že heslo je akceptováno, uživatelské jméno ne i když existuje. Překonfiguroval jsem smb.conf. Zkouška testparm dopadla ok. V logu není nic z čeho bych pochopil kde je chyba. Prosím o radu.Nebylo nalezeno uživatelské jméno.
. Děkuji!
Neexistuje účet počítače. Pokud se počítač jmenuje pepa, tak musí být v PDC ještě účet pepa$.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
