Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
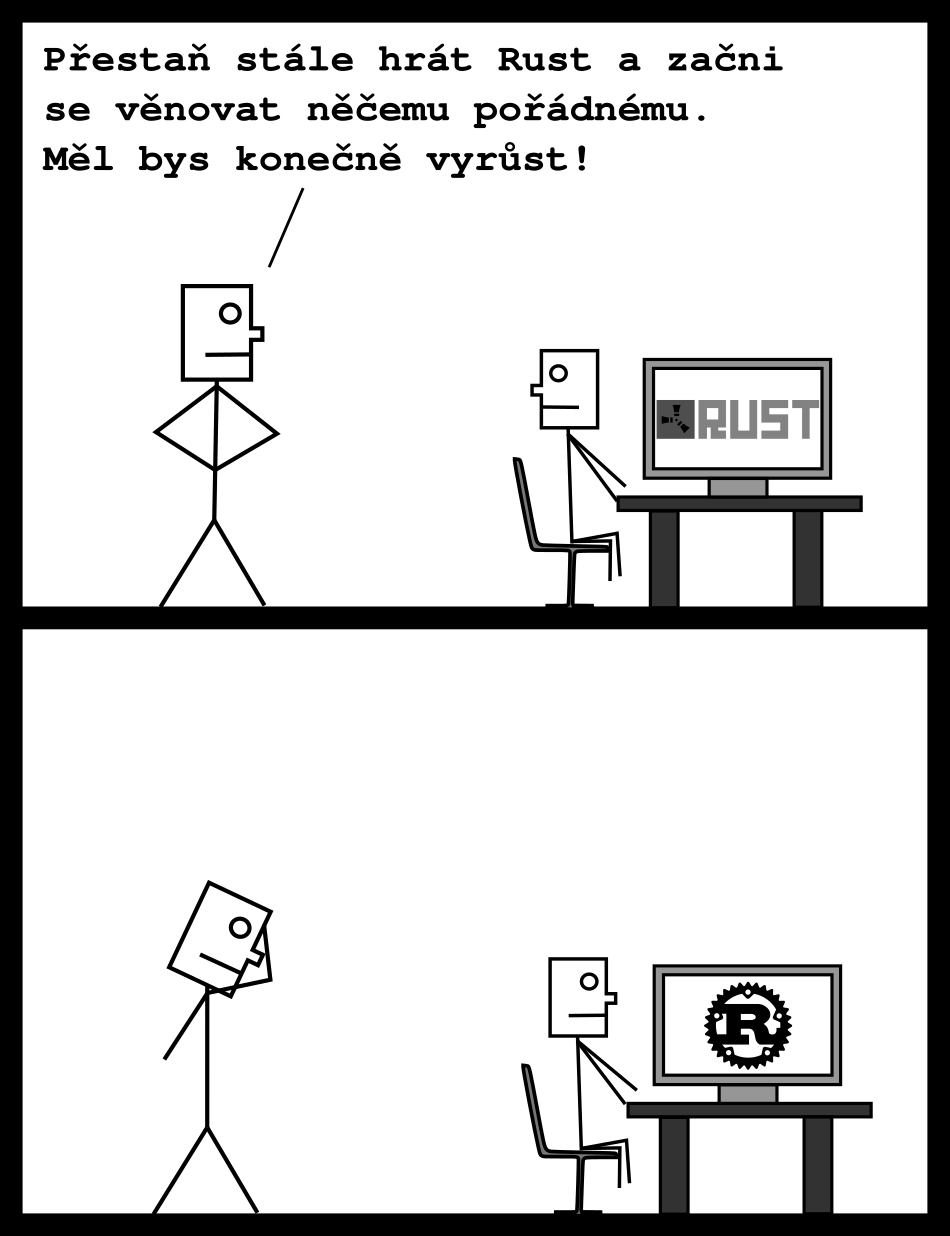
Programovací jazyk rust včera oslavil již pátý rok růstu od verze 1.0.
A hru Rust znáte? I když vypadá celkem zajímavě, já ji nehrál, prostě se mi nechtělo být ten osmnáctý. Nevím, třeba se něco za těch pár let změnilo a vývojáři přepsali hru ze C# skriptů herního engine Unity do nějakého poctivého jazyka, třeba rustu, a vyřešili tak své problémy s Unity. Ano, jsem naivní optimista a předpokládám že to od nich nebyly výmluvy 
Je pozoruhodné, jak se liší výsledky vyhledávání pokud zadáte do internetového prohlížeče pouze "rust" nebo "rust linux".

Tiskni
Sdílej:


Vtip je v tom žeVtip je v tom, ze v tom by mozna ten vtip byl, kdyby to bylo tak strasne vtipne. Kdyz jsem byl mensi, chtel jsem strasne napsat hru, protoze bych pak mohl hrat a predstirat, ze ladim.
 16.5.2020 19:10
Pendrekama do nich❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
jo už mužeš chrpniku :D :D ;D ;D
url --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh
Tohle má někdo brát vážně jako bezpečný programovací jazyk?
16.5.2020 19:06
Pendrekama do nich❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
in rust we trust :D ;D
Tyvole...
"Install Rust" - "Using rustup (Recommended)"
url --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh
Tohle má někdo brát vážně jako bezpečný programovací jazyk?
Tak pokud máš balíček rustup v distribuci, bude patrně lepší si to nainstalovat přes balíčkovač, ale pokud ne, tak v čem přesně je ten bezpečnostní problém?
No, nejspíš v tom, že si třeba jako root spustíš v systému bůhvíjaký shellscript, který se tě před tím stáhnul bůhvíodkud?Ten nástroj je určenej na stahování binární distribuce kompilátoru od téže organizace. Takže stáhnout a spustit binárku od nich můžu, ale skript ne?
Standardní balíček je dnes zpravidla podepsaný distribucí nebo správcem repozitáře, takže tam je alespoň nějaká jistota. U toho scriptu nezbývá než věřit. Jak říká Gréta: In Rust we trust.Jenže to In Rust we trust musí platit tak jako tak, protože trusting-trust, což nezmění ani krví podepsaný balíček od nejvyššího správce repozitáře. Čím asi myslíš, že oni sestavují rustc? Odpověď je, že předchozí binárkou rustc. Tohle se vyřeší až ve chvíli kdy někdo jiný (3rd party) naimplementuje kompilátor Rustu. Do té doby není jiná možnost než In Rust we trust.
git clone; ./configure; make.
Always examine scripts downloaded from the internet before running them locally.
$ curl -fsSL https://get.docker.com -o get-docker.sh
$ sudo sh get-docker.sh
Nicméně Gitlab to má stejně (jen pro pitomý přidání repositáře):
curl https://packages.gitlab.com/install/repositories/gitlab/gitlab-ee/script.deb.sh | sudo bashA jsou projekty, kde to je opravdu jediný oficiální postup. Viz třeba supr trůůůpr Bitwarden master security echt safe řešení na správu hesel (install), což ve finále naladí docker:
curl -Lso bitwarden.sh https://go.btwrdn.co/bw-sh \
    && chmod +x bitwarden.sh
./bitwarden.sh install
./bitwarden.sh start
Já to zásadně nespouštím, raději chvilku strávím tím, abych zjistil, co ten skript dělá a pak to všechno provedl ručně sám.Nejde tedy v nedůvěru ve stylu, že by tam mohla být nějaká nebezpečnost v podobě dávání roota někomu, ale nebezpečnost v tom, že ten skript ti může v systému změnit něco, na co nechceš sahat, nebo něco, co ti v budoucnu vytvoří problém.Jo, s tim souhlasim, např. aktualizace a odinstalace pak je (může být) problém...
Stále nechápu, co je špatného na normálním postupu stylem : přidej si klíč, přidej si repo, udělej update, nalaď si tento balík...Není na tom nic špatného. No, tak tys tam těch příkladů zmínil víc různých a neplatí na všechny stejná odpověď. U toho gitlabu mi to taky přijde zbytečný, vzhledem k tomu, že mají balíky pro Debian. U toho dockeru moc nevim, kde ses k tomu proklikal, já se dostal na stránku get Docker, kde nabádají k použití balíku... U těch ostatních často jde o to, že ty projekty prostě nemají prostředky / energii / morál, aby poskytovali balíčky a repozitáře pro X všelijakých distribucí.

ABCLinuxu táhne dolu jedno svintstvo, co se načítá na stránce.Tento krát to ale šlo.Tak jsem to nakonec dal to rekognyce hlasu.
18.5.2020 11:35
Pendrekama do nich❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
tamta stránka redux asi nefunguje a když redux jakoby googlim tak mi to furt hází nějakej výživovej doplněk :'( :'(
22.5.2020 16:47
Pendrekama do nich❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
hovorka udělej napůlnoc javu hele :D :D ;D
 22.5.2020 21:24
HO▽ORK△ | skóre: 4
| blog: HOVORKUV_CTVERECKOVANY_SVET_DO_KAZDE_DOMACNOSTI

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 18.5.2020 10:46
 17.5.2020 13:09
 22.5.2020 15:13