MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Projekt openSUSE dnes, 3. listopadu 2026, oficiálně vydal openSUSE Leap 16.1, novou verzi své stabilní linuxové distribuce. Novinkou je také Immutable Mode, který nahrazuje dosavadní samostatnou distribuci openSUSE Leap Micro. Podrobnosti o novém vydání najdete v oficiálním oznámení nebo v českém překladu oznámení. Instalační obrazy jsou již dostupné na get.opensuse.org. Vydání společně oslavíme v pátek ve virtuálním baru a na … více »
Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
… více »Vědci z MIT CSAIL představili koncept 'weight-space programming' a názorně předvedli, že pokročilé jazykové modely SI dokážou přímo číst a upravovat váhy neuronových sítí. Studie ukazuje, že modely nejen dokážou identifikovat účel sítí z pouhého nahlédnutí do jejich číselných vah, ale mohou i cíleně opravovat chyby a nedostatky, například GPT-6 Astra se změnou pouhých 0,016% vah open-weight modelu Qwen3.5-0.8B podařilo odstranit
… více »Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.

nízké daně, vyrovnané veřejné rozpočty, rušení zbytečných příkazů a zákazů, rušení zbytečných úřadů, lidové veto
28.2.2009 16:18
| Přečteno: 2939×
| 
S novou prací přišel požadavek na uchovávání některých souborů v šifrovaném stavu pro připad ukradení notebooku. Zvolil jsem to co mi bylo doporučeno a to encfs, jehož nastavení zde popíšu.
Balíček encfs pravděpodobně bude ve vaší distribuci (alespoň v mém squeezovi je), takže by mělo stačit nainstalovat třeba pomocí apt-get. Pokud není, nebo chcete nejnovější verzi budete muset kompilovat. Encfs používá fuse, které by se mělo také nainstalovat, takže žádné upravování kernelu se nekoná.
Po nainstalování se přidejte do skupiny fuse, abyste jej mohli používat. Buď upravením /etc/groups a nebo usermod -a -G fuse uzivatel
Teď už můžem vytvořit šifrovaný adresář. Předpokládám že chceme, aby se zašifrovaná data ukládala do "~/.encrypted/". Rozšifrovaná je uvidíme ve složce ~/encrypted/
$ encfs ~/.encrypted/ ~/encrypted/
Creating new encrypted volume.
Please choose from one of the following options:
enter “x” for expert configuration mode,
enter “p” for pre-configured paranoia mode,
anything else, or an empty line will select standard mode.
?>
zde jsem nechal nastavení na autorech, takže stačí smáčknout "p"
Paranoia configuration selected.

Configuration finished. The filesystem to be created has
the following properties:
Filesystem cipher: “ssl/aes”, version 2:1:1
Filename encoding: “nameio/block”, version 3:0:1
Key Size: 256 bits
Block Size: 512 bytes, including 8 byte MAC header
Each file contains 8 byte header with unique IV data.
Filenames encoded using IV chaining mode.
File data IV is chained to filename IV.
Pak už stačí dvakrát zadat heslo, pomocí kterého budete data připojovat. Nezapomenout! Bez něj jsou data v trapu.
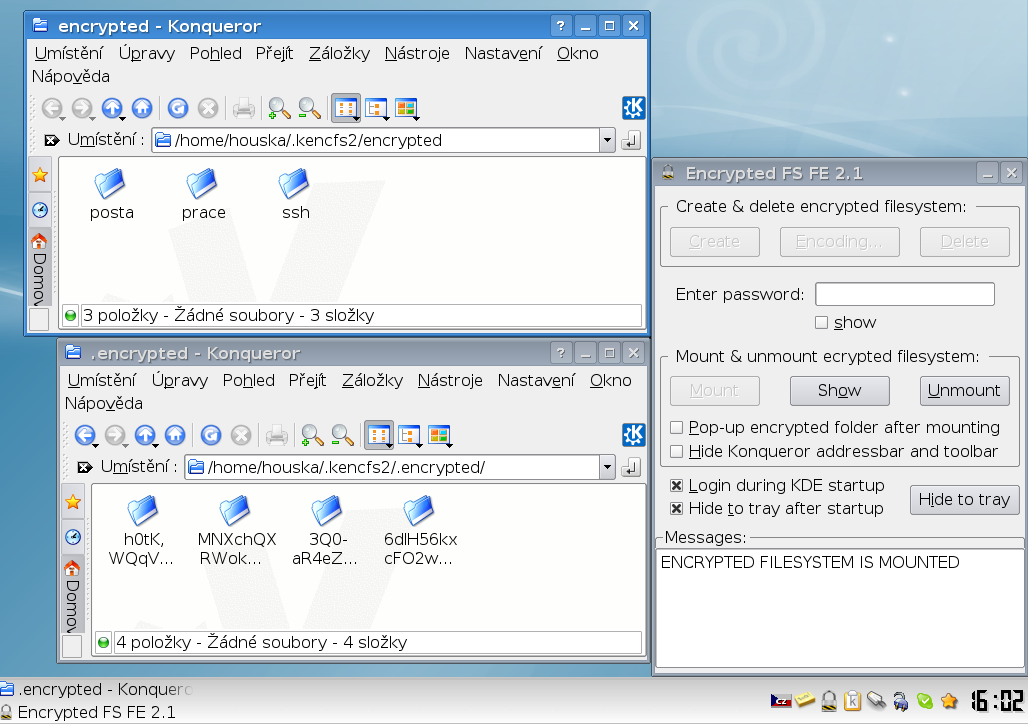
Pokud používáte KDE, může se vám hodit frontend kencfs2. Instalace v debianu bez problemů. Stačí přes apt-get doinstalovat o co si balíček řekne. Po jeho nainstalování v manuálu najdete jak upravit /usr/bin/startkde aby se adresář zeptal na heslo a pžipojil hned po startu KDEček.
V příloze můžete vidět jak to nakonec vypadá. Nahoře data rozšifrovaná, dole zašifrovaná, v panelu je vidět ikonka od kencfs2 (vpravo).
Tiskni
Sdílej:


Už to umí mmapovat soubory?
zajímavé. já bych ale asi použil truecrypt s keyfile na usb kryptotokenu, třeba alladin eTokenPro. mám takhle zašifrovanou většinu usb flešek a externí disk. běhá to bez problémů.
 28.2.2009 18:44
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 28.2.2009 19:22
Limoto | skóre: 32
| blog: Limotův blog
A swap se snad nedá šifrovat? 
28.2.2009 19:25
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 28.2.2009 19:39
Michal Fecko | skóre: 31
| blog: Poznámkový blog
28.2.2009 19:40
Michal Fecko | skóre: 31
| blog: Poznámkový blog
No ja mam najlepsie skusenosti s nabehom na EEE 701 s FreeDOSom + USB patch na flashdisky + hack ovladaca na sietovku (wifi sa zail nekona)... Nabeh trva cca 7 sekund (nieco podobne ako default xandros) - > taky elektronicky zapisnikna cesty
28.2.2009 22:54
Limoto | skóre: 32
| blog: Limotův blog
To není dvoujádro. To je Hyper-Threading...
Co se týká *Ubuntu -- Setup Your Encrypted Private Directory.
 2.3.2009 10:55
Shadow | skóre: 25
| blog: Brainstorm
 3.3.2009 08:00
houska | skóre: 41
| blog: HW
chces rict ze ten kdo by mi ukradl noteook by byl abrams a encryptfs?!
to uz je hodne paranoidni ... zase tak super tajny informace v nem nemam
3.3.2009 13:39
Shadow | skóre: 25
| blog: Brainstorm
 Happy hacking!
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 1.3.2009 19:24