Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »
21.8.2008 07:29
| Přečteno: 2172×
| blog
| 
Oblíbil jsem si sadu programů pro interaktivní monitorování zatížení systému. Všechny mají v názvu "top". A protože jsem nedávno svou sbírku doplnil o další užitečný kousek, sepsal jsem tento přehled.
Top je program běžící v okně terminálu a zobrazující v periodických intervalech zatížení systému.
Výhodou programů typu top je okamžitá odezva a jednoduché, přehledné
rozhraní.
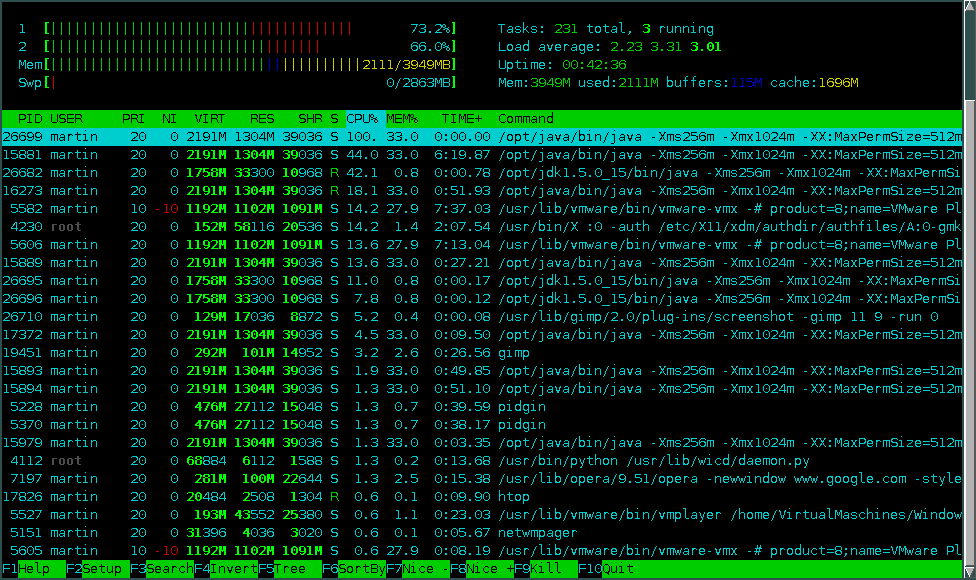
Klasický top zobrazuje vytížení procesoru a obsazení paměti jednotlivými
programy. Spustím terminál a napíšu top. Jistě ho většina lidí zná a není
třeba více představovat. Ovládání je pomocí písmen, nápověda se získá pomocí
h. Jeho bratříčkem je program htop, který zobrazuje stejná data, ale
ještě interaktivnějším způsobem. Je možné se po seznamu procesů pohybovat
kurzororovými šipkami a používat funkční klávesy. Styl ovládání bych přirovnal k
mc a přijde mi pohodlnější než klasický top. Také na ABCLinuxu vyšla před časem jeho
recenze.
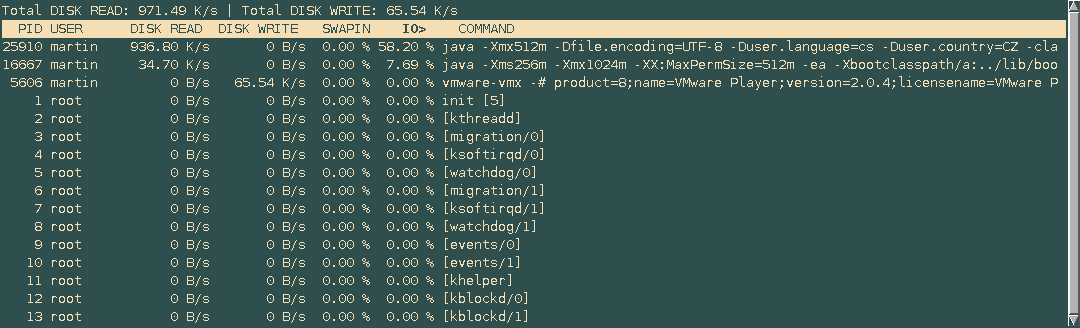
Pro monitorování práce s diskem je iotop. Jedná se program v pythonu, který umí jen zobrazovat IO operace podle procesů a případně je řadit podle různých sloupců, žádná větší interaktivita se nekoná. I tak je ale možné pohodlně zodpovědět otázku "co mi sakra sakra pořád chroupe na disku?".
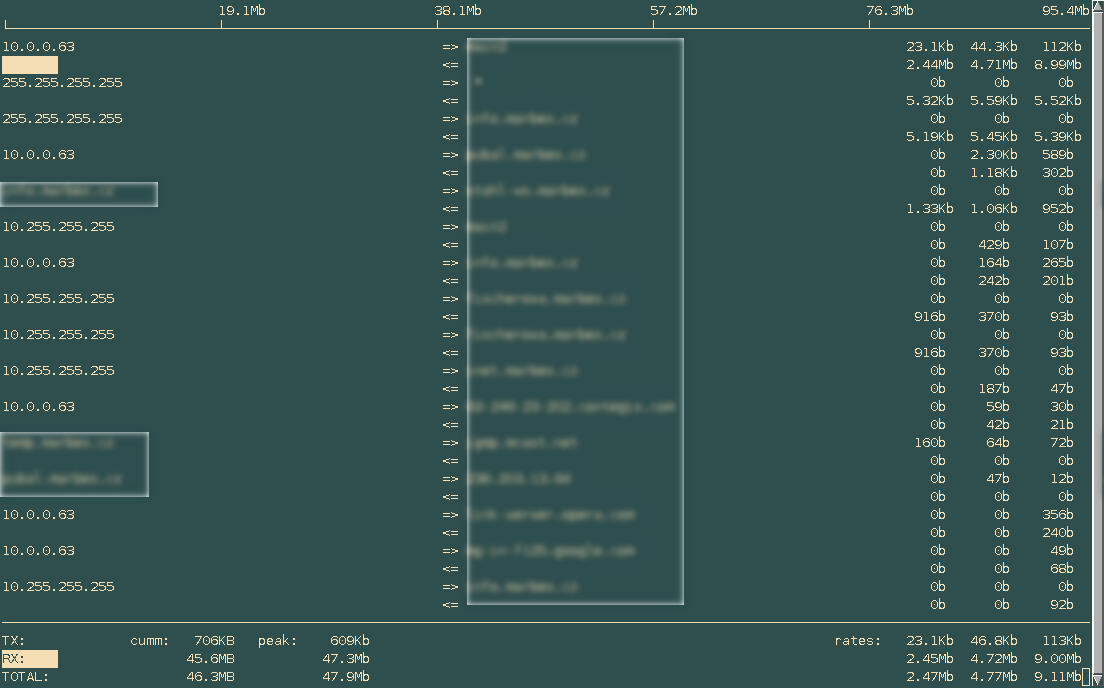
Poslední z mnou používaných "topů" je prográmek iftop, který
zobrazuje zatížení na síťovém rozhraní. Na rozdíl od předchozích není vázán na
procesy (ačkoliv by se možná někdy i toto zobrazení hodilo), ale na IP adresy.
Zobrazuje přehled provozu mezi IP adresami na sledovaném rozhraní. Při spuštění
se "přilepí" na jedno rozhraní, volbu rozhraní lze provést na příkazovém řádku
při jeho spuštění. K tomu aby tak učinil, musí být spuštěn s právem uživatele
root (což je nevýhoda, takže sudo). Při spuštění lze zadat i dost složité
filtrovací podmínky a s jejich pomocí omezit sledovaný provoz. Po spuštění je
ovladatelnější než iotop. Ovládat jej lze pomocí písmen a seznam lze získat
pomocí klávesy h.
Ačkoliv je možný neinteraktivní výstup, není příliš vhodný k parsování a
dávkovému zpracování. Pro další zpracování výstupů, třeba pro statistiky, je
vhodnější sáhnout po jiných nástrojích. Balík procps se skládá z programů
formátujících informace z /proc, takže nemusí být spouštěny pod uživatelem
root, ale zase nepoběží jinde než na Linuxu (Linux má v /proc svou
specifickou strukturu). Univerzální balík je balík sysstat,
obsahující mimo jiné legendární sar, který jsem viděl portovaný na všechny
unix platformy s nimiž jsem měl tu čest (SCO, *BSD a Linux). Zajímavou
jednoduchou nadstavbou nad uvedenými nástroji je webminstat, který
umí generovat pěkné grafy pomocí rrdtool a prezentovat je v prostředí
webmin.
Tiskni
Sdílej:


innotop 
 21.8.2008 10:50
David Watzke | skóre: 74
| blog: Blog...
| Praha
21.8.2008 11:41
David Watzke | skóre: 74
| blog: Blog...
| Praha
21.8.2008 11:58
David Watzke | skóre: 74
| blog: Blog...
| Praha
Náhoda. Když se řekne přímotop, tohle je první co mě napadne.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
