Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.

Inu, měli jsme prehistorický emailový server Mail602, který již nedostačoval a support taktéž skončil. Exchange 2007 absencí archivačních nástrojů nemile překvapil.
Mail602 byl zajímavý systém. Veškerá data se ukládala šifrovaně (tak nějak šifrovaně) na fileserveru. Existoval stejnojmenný emailový klient, kterému jsme řekli, kde má data (adresa na fileserver alá H:\Mail602), přihlásili jsme se a on načetl svou emailovou schránku, toto vše plně bez běhu jakékoli emailové služby (toto je samozřejmě velký bezpečnostní fail v návrhu). Na jiném serveru pak běžel Mail602 smtp server, který se staral o zbytek. Tento systém měl v sobě i archivační systém.
Pojmem archivace se rozumí mít kopie všech emailů, nejlépe ve formátu, který nejde mazat (uživatelsky mazat), a zároveň umořňuje jejich čtení uživatelem. Toto Mail602 měl a šlo si zvolit, aby archivoval emaily bez příloh, čímž se šetřilo místo.
Systém měl ale mušky, které přibývaly a firma Software 602 asi usoudila, že tudy cesta nevede. Nástupcem byl Software 602 Lan Suite, který se ale dlouho neohřál a projekt byl ukončen. Ještě štěstí, že jsme se tehdá nerozhodli migrovat právě na toto řešení.
Jak už jsem zmínil v předešlých zápiskách, jako nástupce byl vybrán Exchange 2007 (roli hrálo i to, že měli všichni na pc Outlook). Což o to, nějak to jelo, občas to dřelo, ale vesměs spokojenost. Bohužel, Exchange 2007 neobsahuje žádný rozumný způsob archivace emailů. Třeba outlook umožňuje archivovat emaily lokálně na PC uživatele do souboru pst, jehož limit je 20GiB, pak se vytváří další pst, pak chcípne disk na lokálním pc a je konec nehledě na to, že si ty emaily může uživatel mazat (chtěně i nechtěně).
V sázce byly dvě řešení, které jsem již zmínil zde : Exchange 2007 SP1 : Archivace pošty.
Symantec Vault byl údajně docela složitý na rozchození, navíc by se musel koupit MS SQL server, což je nemalá částka. Kolega tenkrát usoudil a navrhl řešení v podobě GFI Mailarchiver. Řešení nestálo mnoho peněz a vystačil si s firebird databází (databázema).
Firebird databáze měla své výkonnostní limity, ale dle GFI měla být pro nás plně dostačující.
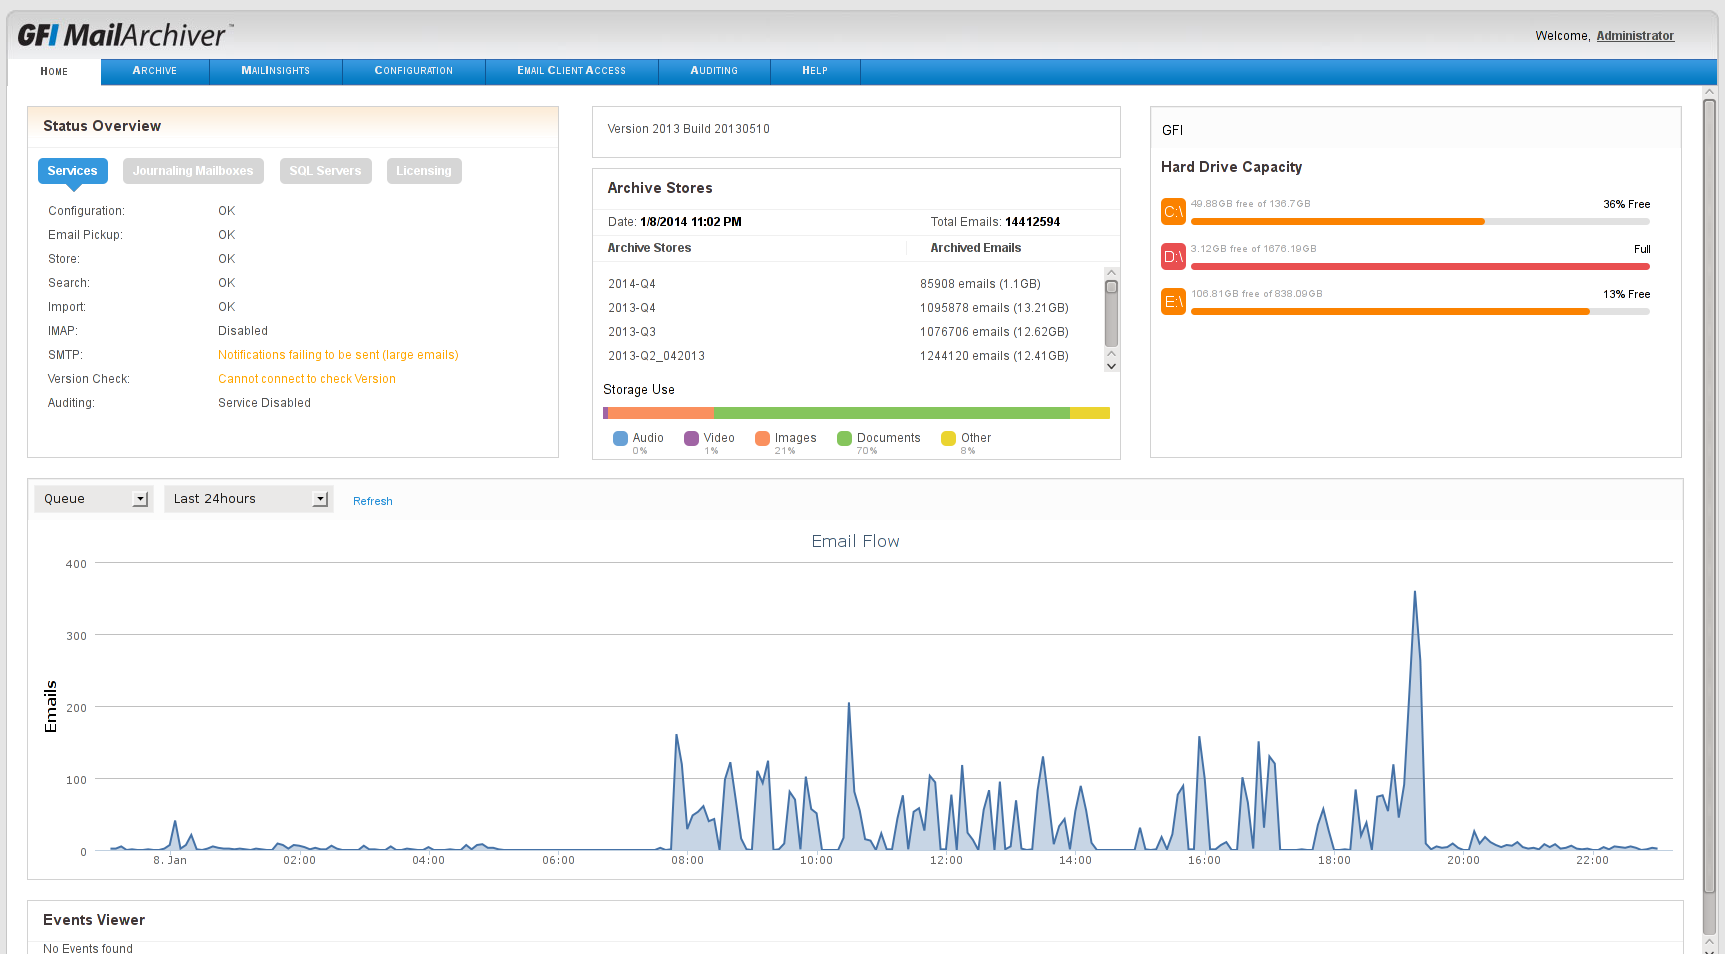
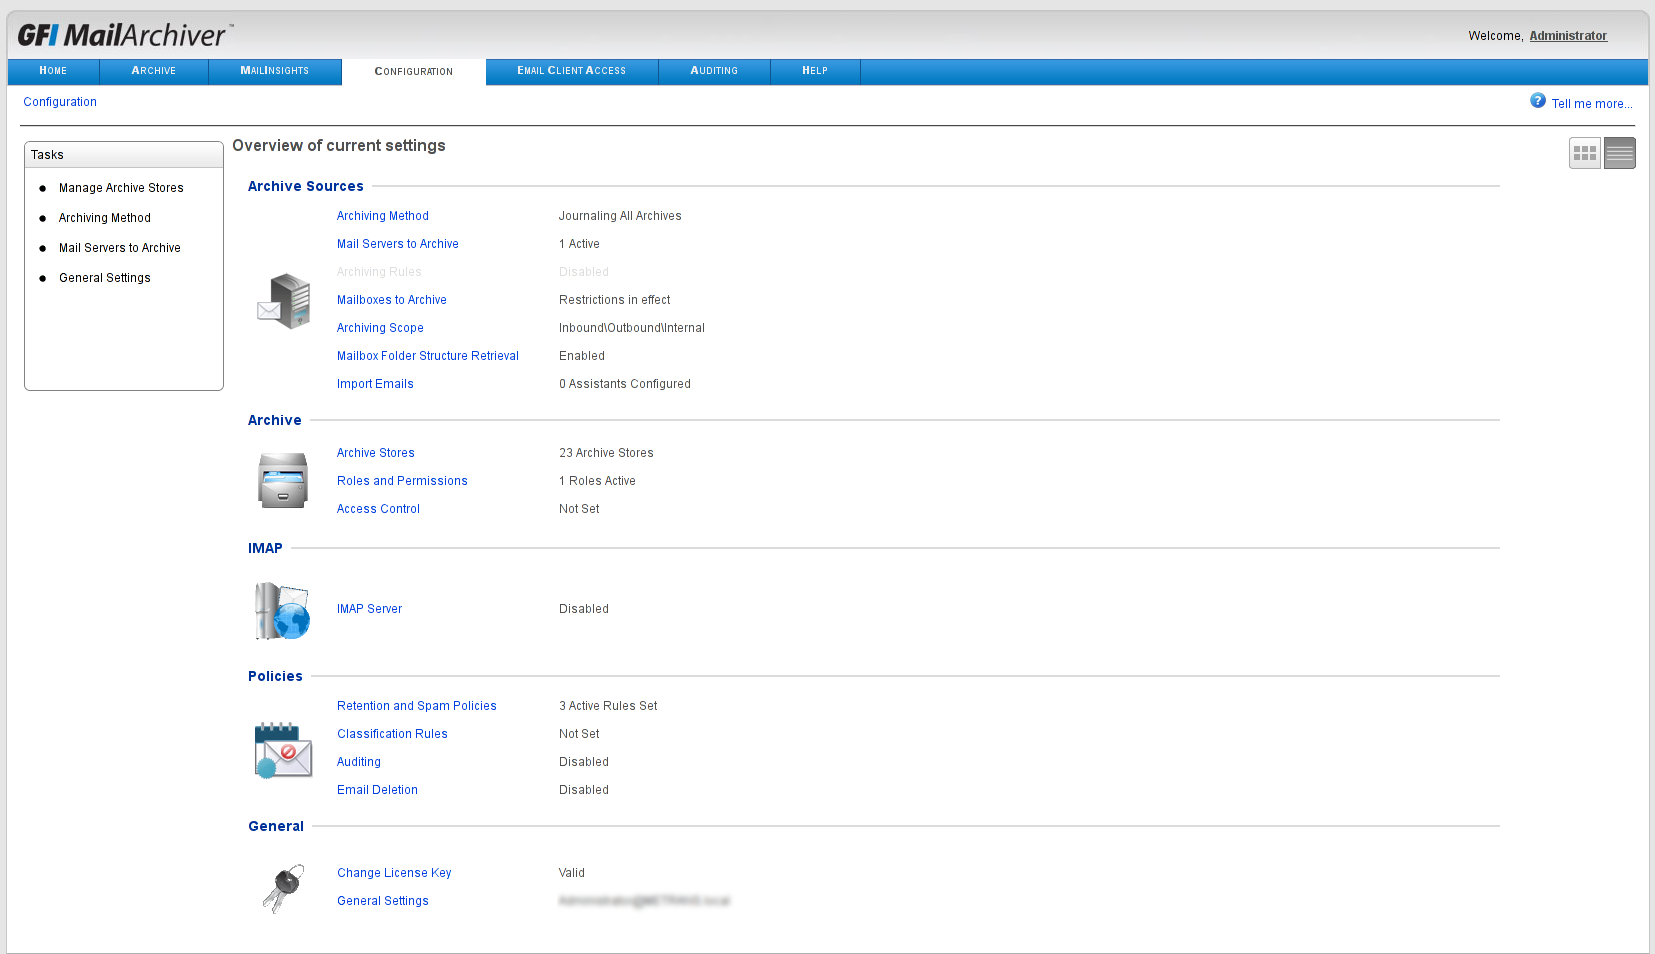
Na Exchange se vytvoří virtuální journálový mailbox, do kterého padá veškerá pošta. GFI tuto schránku vybírá a všechny emaily z ní láduje do své db podle uživatelů v AD (umí vytvářet v archivu i stejnou strukturu složek, jako má uživatel v outlooku). Schránku lze vybírat třeba přes imap. Data lze mít v těchto kombinací :
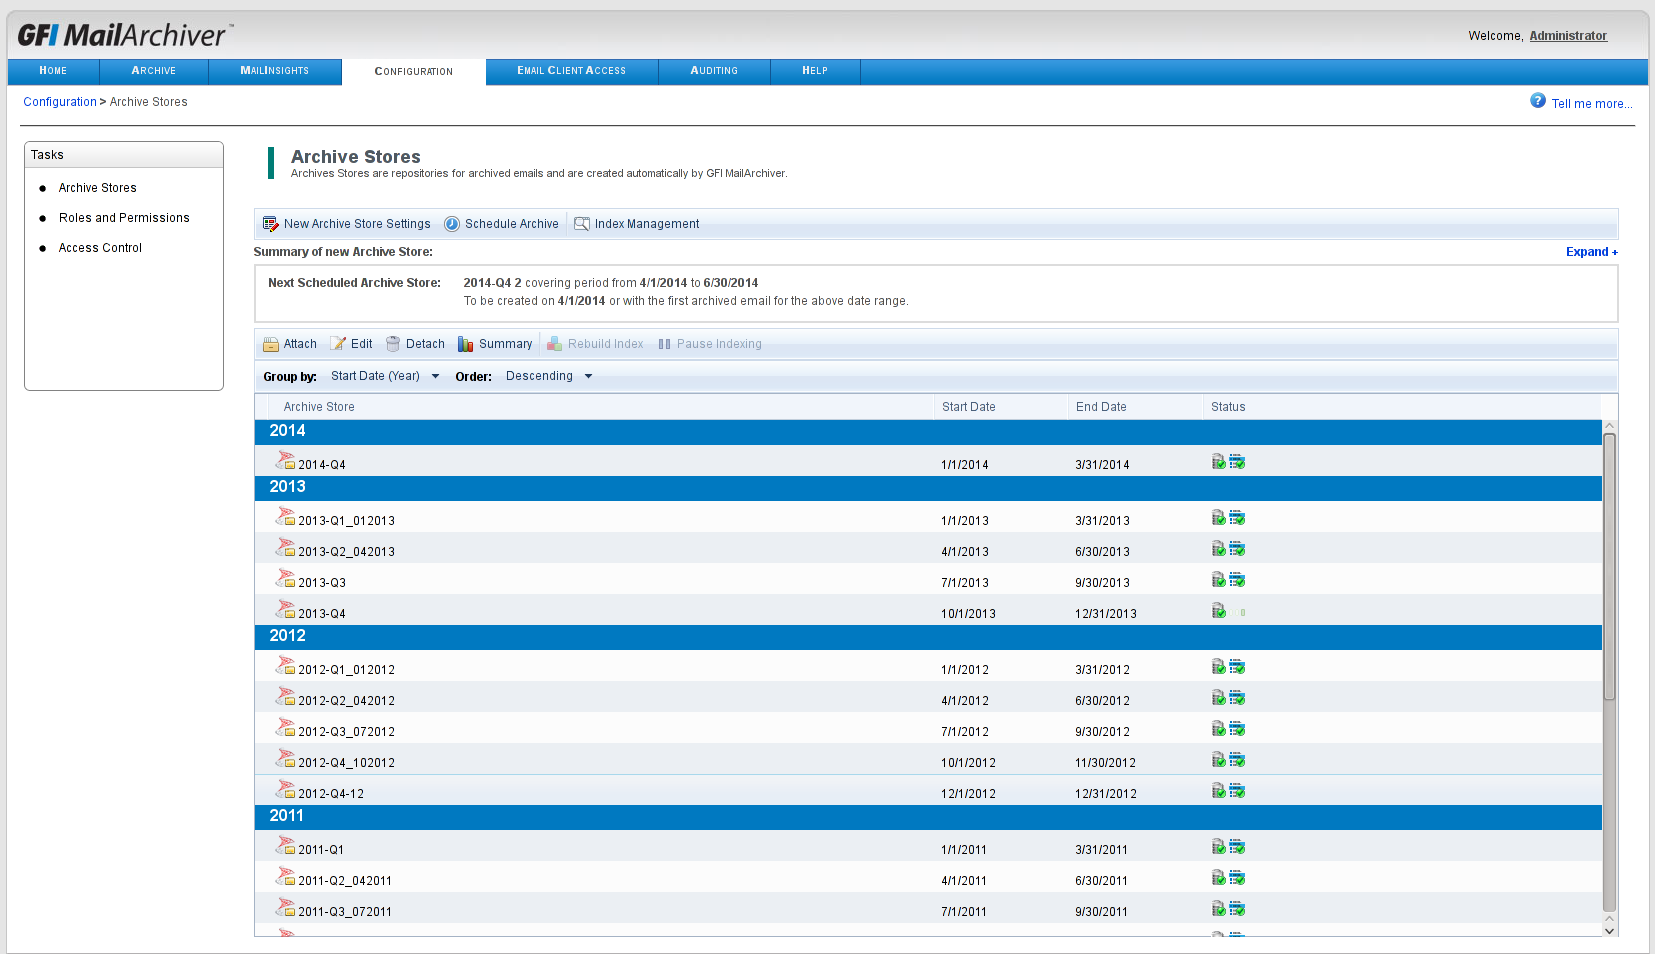
Databáze může být měsíční, dvouměsíční, čtvrtletní, pololetní, nebo roční.
My jsme si vyzkoušeli cestu Firebird + FS a následně MS SQL + FS. Zde se definují tři věci :
1) cesta k db
2) cesta k binárním datům (data emailů)
3) cesta k indexům (adresář na FS s indexama)
Kolega stále řešil nějaké problémy s GFI, stále support atd. Nakonec jsem se rozhodl, že mu s tím pomohu a vše nakonec dopadlo tak, že jsem měl GFI na krku (když kolega spozoroval mou iniciativu, tak hodil nenápadně krůček vzad) a rok jsem pěnil zuby a rozcházel ho.
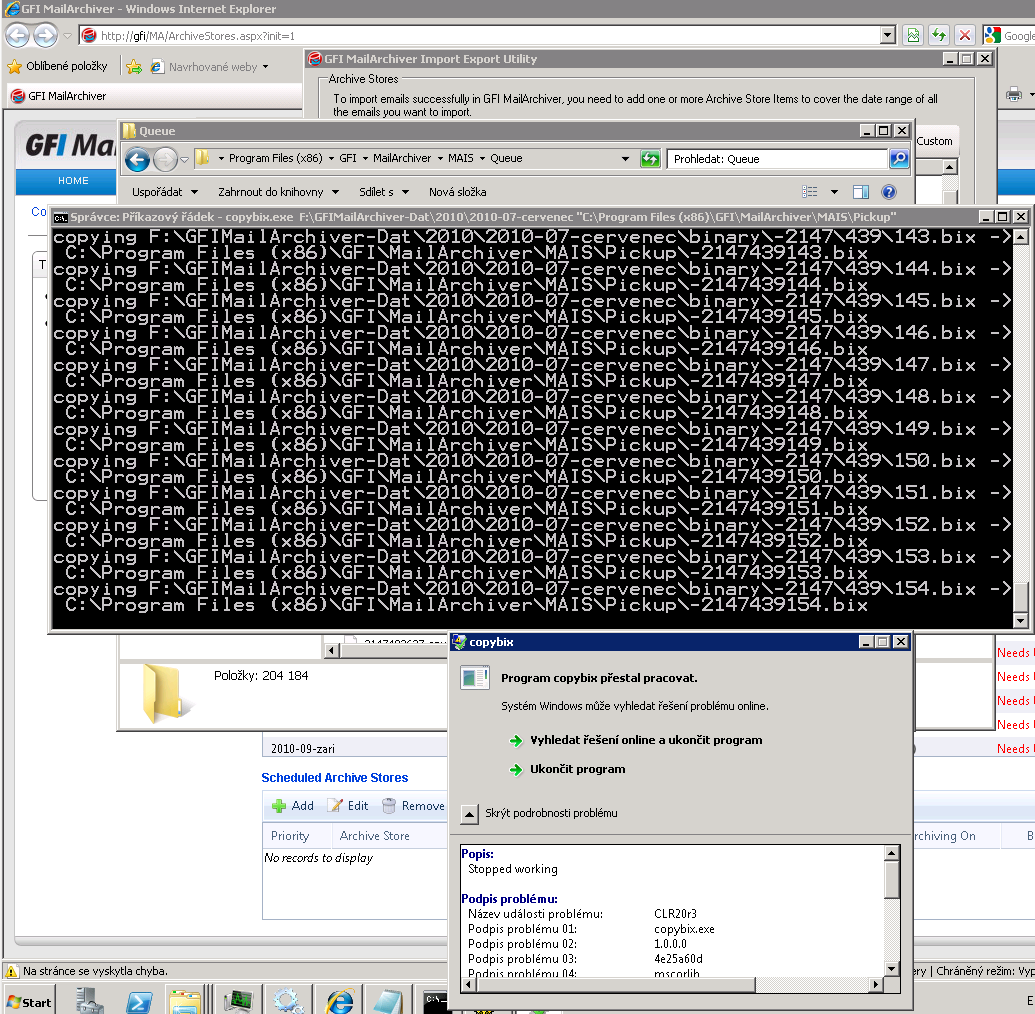
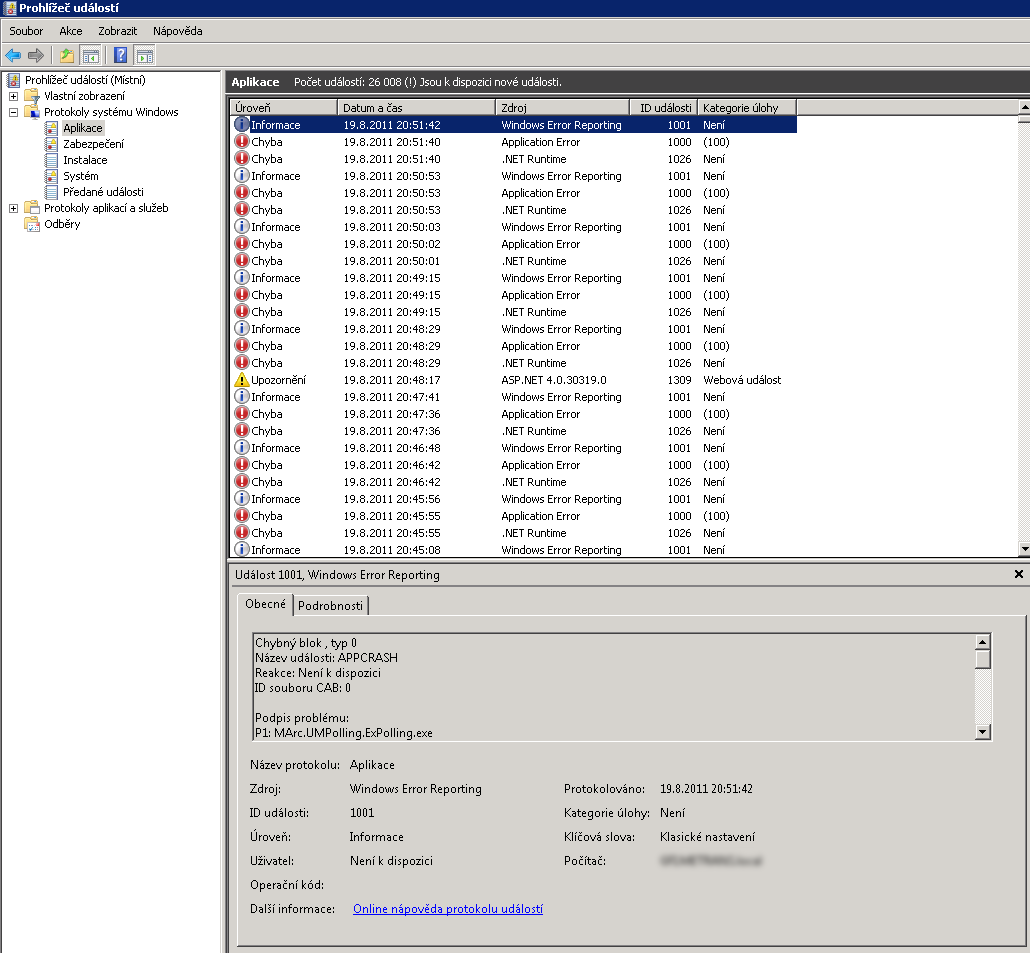
Jeden z velkých problémů byl, že se archivační server nasadil až asi půl roku po nasazení Exchange, takže se začal řešit zpětný import emailů do GFI, což nebylo vůbec pěkné. Problémů však bylo více :
Jednoduše řečeno, chvilkama mi z toho pěkně hrabalo. Vždy se systém tvářil ok, ale třeba po měsíci to šlo ke dnu atd. Celou dobu jsem měl pocit, že jsme všichni beta testeři a pomáháme jim ladit systém a ještě jim za to platíme. V poslední verzi se nám už také stalo, že šlo GFI neznámo proč dolu, ale je to věc, která se nyní stane tak jednou za několik měsíců, takže těžko říci, kde je v tom net.balastu problém :-/.
Také vězte, že jsem zmínil jen část problémů, už si vše nepamatuji. Úsměvné je třeba takové debugování a posílání logů na ftp (ve formátu firma/datum logu), kde byl vidět slušný seznam jiných firem, to je pak něco :) (jen upřesním, že seznam byl vidět, ale nebyl přístupný).
Ano, dost problémů bylo způsobeno výkonem, ale náš support věděl, na jakém železe a za jakých podmínek systém provozujeme, jejich specifikace také mluvily pro nás, takže to neberu jako naší chybu. Další věcí je, že vše mi přišlo silně neoptimalizované, dvojnásobné železo oproti Exchange(který se na své skořápce flákal) s tím, že se na server nepřipojují žádní klienti a i tak si to server nedává? Je sice pravda, že Exchange nemusí indexovat všechno možné, ale aby indexování mělo několikanásobné režije oproti Exchange, tenkrát s 200 klientama?.
Mno, na jednu stranu peklo, na druhou stranu to tak nějak běží a docela slušně to umí vyhledávat, takže si už přestávám stěžovat. Poučením budiž, že šetření se nám v tomto případě moc nevyplatilo a ve finále se stejně muselo vše dokoupit.
Používáte někdo GFI? Nebo Symantec Vault? Nebo jiné řešení?
Ani nevím, zda existuje nějaká podobná služba pro linucha (postfix/dovecot)? Je pravda, že vytvořit archiv by mělo být ok, ale zindexování veškerého obsahu pro rychlé vyhledávání včetně nějakého uživatelského interface (napadá mně jen ten imap v read-only režimu a indexaci by si musel provést klient sám pomocí emailového klienta)? Řešil někdo něco takového na linuchu?
Tiskni
Sdílej:


 9.1.2014 02:36
Josef Kufner | skóre: 70
 9.1.2014 21:06
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
9.1.2014 22:40
Josef Kufner | skóre: 70
9.1.2014 23:06
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
9.1.2014 01:37
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
 12.1.2014 11:07
Max | skóre: 73
| blog: Max_Devaine
Čím déle to používám (Exchange + Outlook + Symantec Vault), tím méně chápu, jak to může někomu vyhovovat.
12.1.2014 11:06
Max | skóre: 73
| blog: Max_Devaine
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz