Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
Filip Korbel
Přezdívka: SAKI
Moje domovská stránka: http://www.stickfish.com
O mně: Vedu firmu Stickfish což je ICT firma specializující se na technologie VDI (Virtual Desktop Infrastructure). Stickfish poskytuje řešení předních výrobců, jako jsou Oracle, Sun, IBM, Red Hat, Oracle či VMware, vyspělé síťové prvky Juniper a dále vlastní vysoce bezpečné a rychlé řešení enterprise virtual desktop Raydesk. Stickfish provozuje známý elektronický obchod 64bit.eu
Linux používám od roku: 1999
Používám tyto distribuce: Debian na server, Fedora na desktop
Můj blog: Orwell na AbcLinuxu.cz
Můj prima blog: Strana němého úžasu
Seznam příspěvků na abclinuxu.cz
(články, komentáře, dotazy, zprávičky, hardwarové a softwarové záznamy, pojmy ve slovníku).
Asi každý, kdo někdy viděl na počítači s instalovaným OS MS Windows, známé, ale zato málo oblíbené chybové hlášky, si jen tak v duchu povzdechl nebo dokonce zaklel. Nevrlosti na adresu tvůrců z Redmondu patřily nebo dle někoho ze skalních příznivců AbcLinuxu stále patří, ke každodenní náplni péče o ICT infrastrukturu nebo samotné "užíváky".
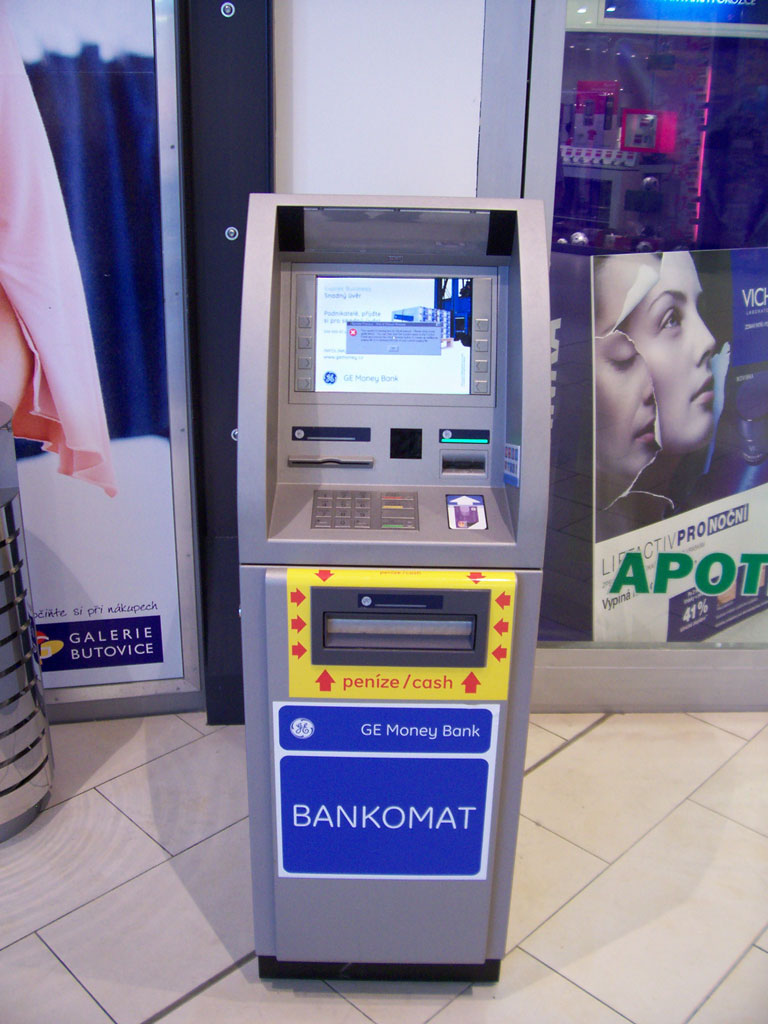
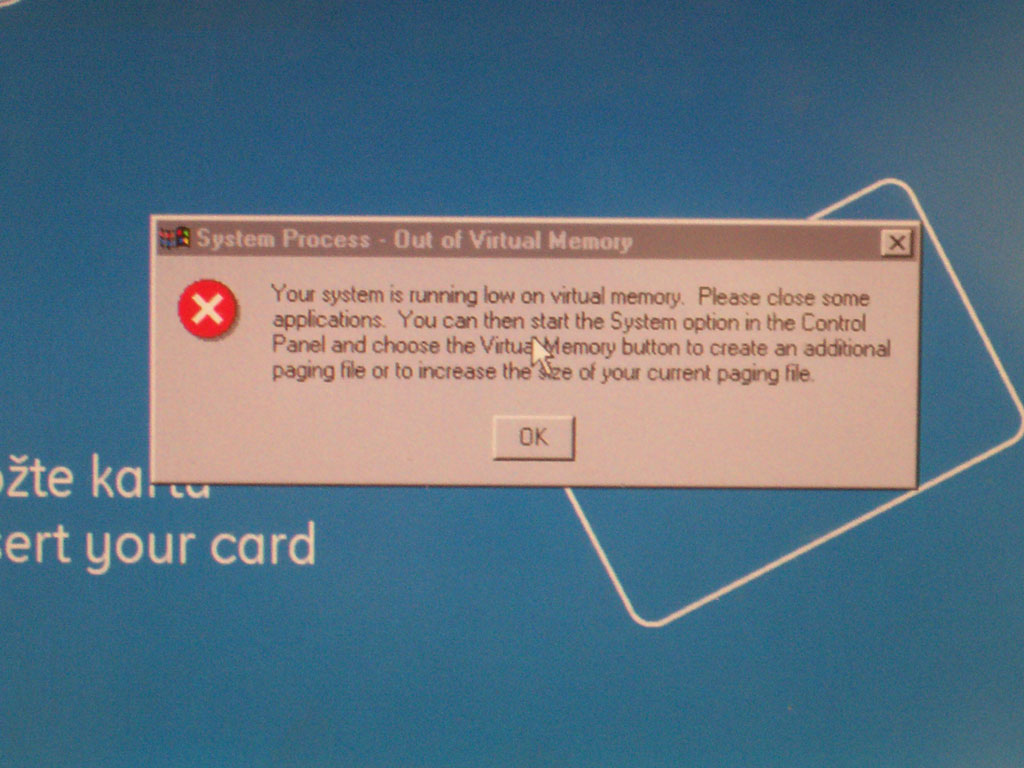
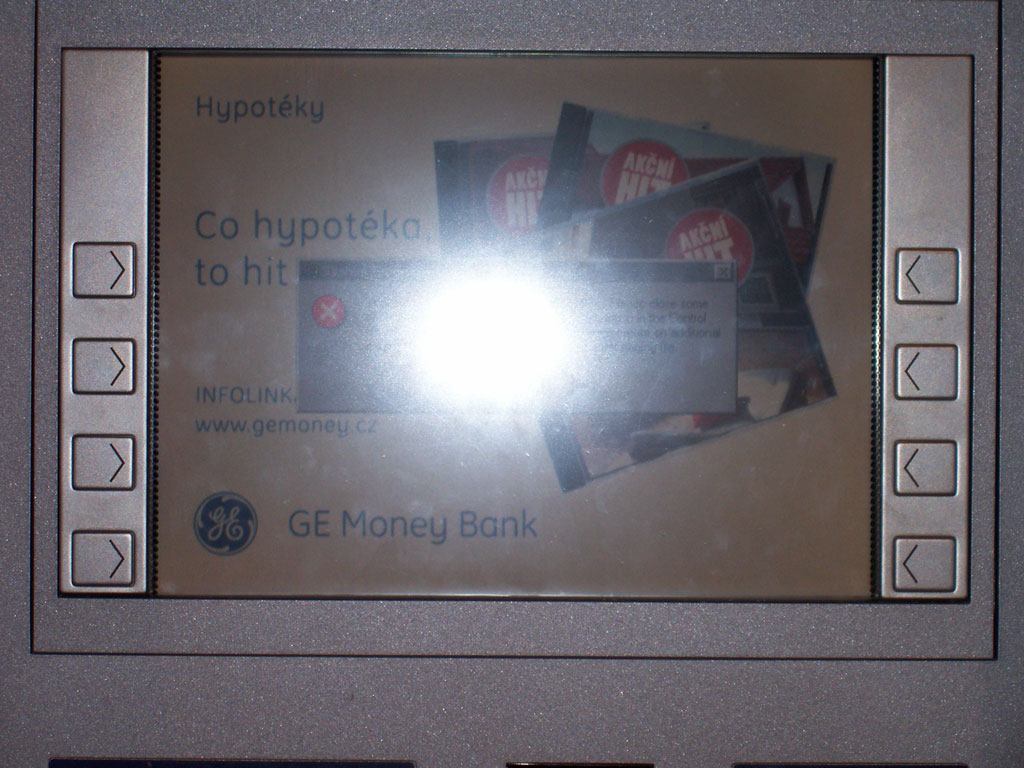
Velmi rád bych zde hodnotil kvalitu, stabilitu a výhodnost toho, či onoho operačního systému, a postavil vedle sebe "rock solid" konfigurace, vyladěné těmi nejlepšími administrátory s armádou nákladných IT konzultantů za sebou. Obě strany by snesly dostatek svých pro a proti. Já zde dávám na jednu stranu těchto vah obrazovou dokumentaci pořízenou v Galerii Butovice. Ta zachycuje bankomat GE Money Bank, a.s. Není to přístroj na virtuální peníze, ani přístroj ze kterého bych chtěl já sám vybírat peníze. Je to zařízení, které má splňovat ta nejnáročnější kritéria bezpečnosti, až za hranice odolnosti exploze granátu za účelem vyloupení peněz. Tomuto bankomatu se nejenže podařilo poškodit dobrý image a brand reklamy na GE hypotéku nějakou nejapnou hláškou s červenou značkou. Ale hlavně, tomuto bankomatu došly zřejmě "virtuální peníze" a já jen pevně věřím, že mu nedošly i peníze reálné. Bankomaty GE Money Banks, a.s. jsou sice odolné na úroveň různým MIL standardům, ale nejsou odolné vůči nedostatku virtuální paměti MS Windows. Držme všichni společně palce, že odpovědní a školení administrátoři GE Money Bank, a.s. nedopustí, aby došla virtuální paměť někde ve výpočetním srdci clearingu banky.
Abych to celé trochu odlehčil, tak musím poznamenat, že GE Money Bank je velmi linuxově a unixově orientovanou bankou a je právě na cestě, kdy se snaží omezit množství nasazených serverů s MS Windows a nahradit je jiným OS.
Tiskni
Sdílej:


 14.9.2006 18:46
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
ale uz sem ho leckdes videl pouzivat v ruznejch infobudkach a nekde na nadrazi to taky meli ...
 13.9.2006 23:03
Max | skóre: 73
| blog: Max_Devaine
 . Velký LCD monitor nad hlavama všech, kde běhaly prezentace, mno a najednou tam vyskočilo okýnko a už šel na reboot :)

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
