Nedávno představený projekt mapSTL.com řeší budoucnost. 𝕏: "Netušil jsem, kolik patentů na generování map existuje. Existují patenty na generování fantasy map 🫣. Cokoliv je na 3D tiskárnu a tvoří to produkt, bude to mít patenty. Tak bacha na to!" … více »
Multiplatformní emulátor terminálu Ghostty byl vydán ve verzi 1.4 (𝕏). Přehled novinek a vylepšení v poznámkách k vydání.
Byla objevena zranitelnost Tailworm v Tailscale a Headscale umožňující lokální eskalaci práv přihlášeného uživatele. Následně byla v Tailscale v opravené verzi 1.104.4+ změněna architektura aplikace. Viz příspěvek na blogu Tailscale.
Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Filip Korbel
Přezdívka: SAKI
Moje domovská stránka: http://www.stickfish.com
O mně: Vedu firmu Stickfish což je ICT firma specializující se na technologie VDI (Virtual Desktop Infrastructure). Stickfish poskytuje řešení předních výrobců, jako jsou Oracle, Sun, IBM, Red Hat, Oracle či VMware, vyspělé síťové prvky Juniper a dále vlastní vysoce bezpečné a rychlé řešení enterprise virtual desktop Raydesk. Stickfish provozuje známý elektronický obchod 64bit.eu
Linux používám od roku: 1999
Používám tyto distribuce: Debian na server, Fedora na desktop
Můj blog: Orwell na AbcLinuxu.cz
Můj prima blog: Strana němého úžasu
Seznam příspěvků na abclinuxu.cz
(články, komentáře, dotazy, zprávičky, hardwarové a softwarové záznamy, pojmy ve slovníku).
Asi každý, kdo někdy viděl na počítači s instalovaným OS MS Windows, známé, ale zato málo oblíbené chybové hlášky, si jen tak v duchu povzdechl nebo dokonce zaklel. Nevrlosti na adresu tvůrců z Redmondu patřily nebo dle někoho ze skalních příznivců AbcLinuxu stále patří, ke každodenní náplni péče o ICT infrastrukturu nebo samotné "užíváky".
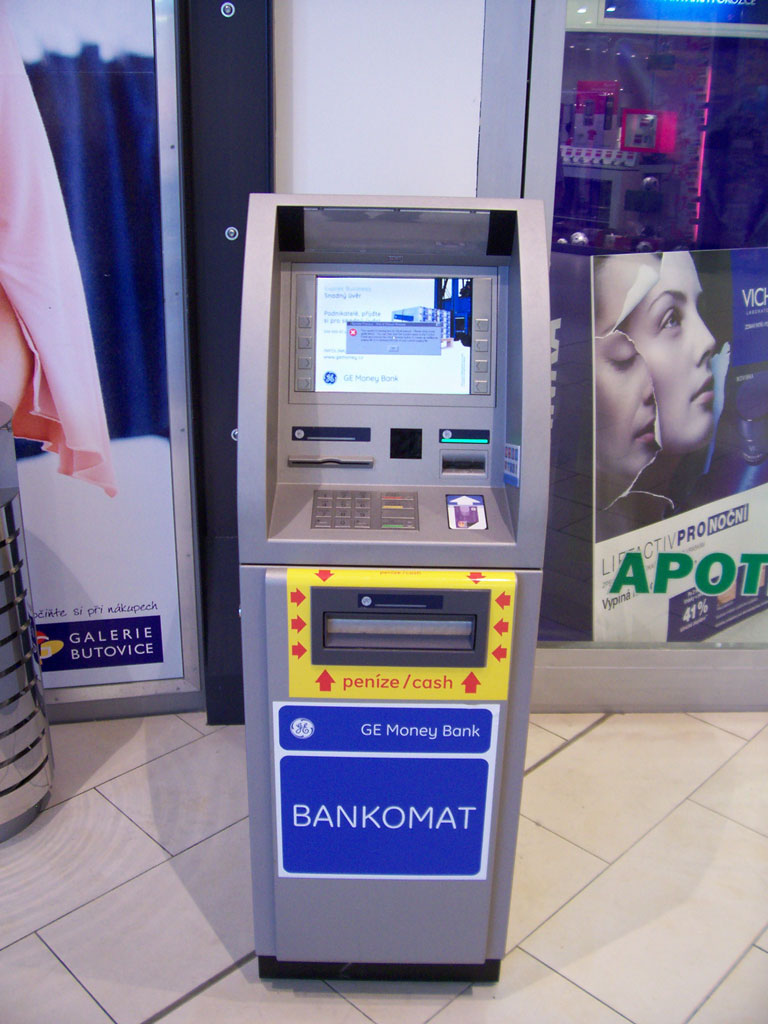
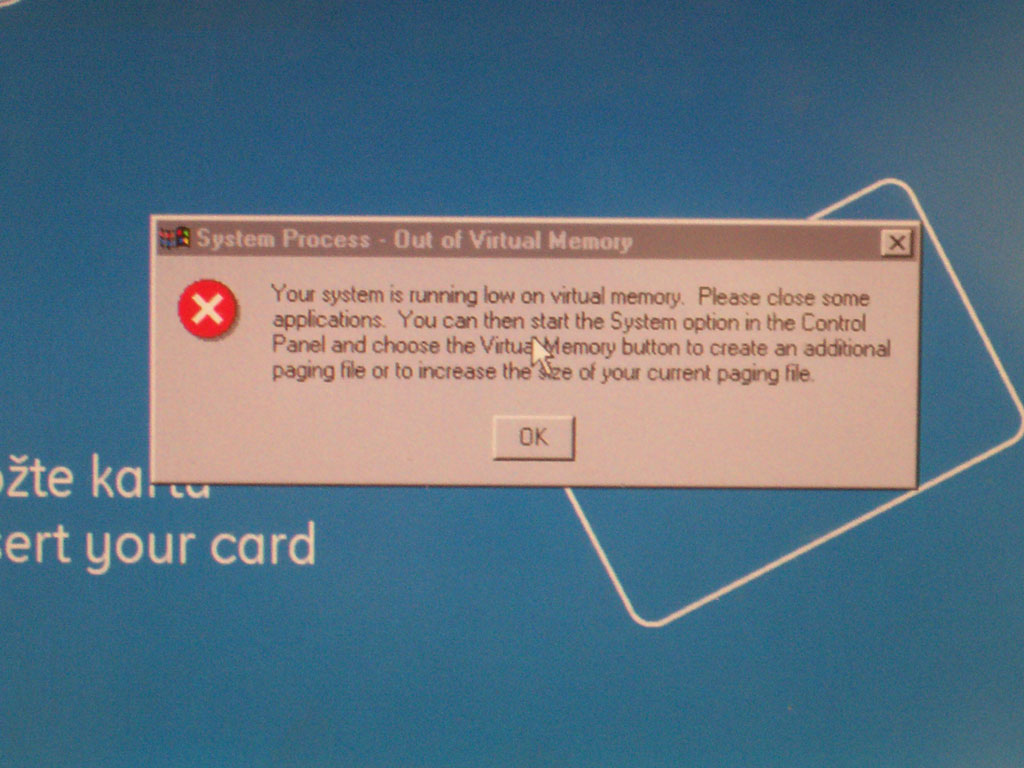
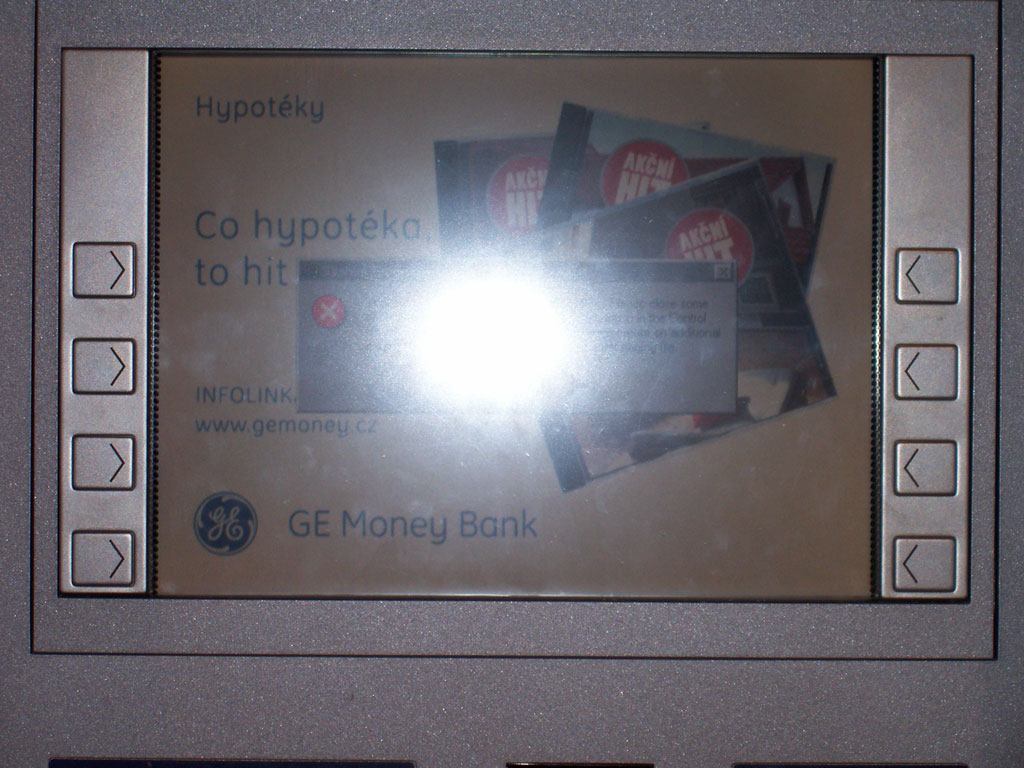
Velmi rád bych zde hodnotil kvalitu, stabilitu a výhodnost toho, či onoho operačního systému, a postavil vedle sebe "rock solid" konfigurace, vyladěné těmi nejlepšími administrátory s armádou nákladných IT konzultantů za sebou. Obě strany by snesly dostatek svých pro a proti. Já zde dávám na jednu stranu těchto vah obrazovou dokumentaci pořízenou v Galerii Butovice. Ta zachycuje bankomat GE Money Bank, a.s. Není to přístroj na virtuální peníze, ani přístroj ze kterého bych chtěl já sám vybírat peníze. Je to zařízení, které má splňovat ta nejnáročnější kritéria bezpečnosti, až za hranice odolnosti exploze granátu za účelem vyloupení peněz. Tomuto bankomatu se nejenže podařilo poškodit dobrý image a brand reklamy na GE hypotéku nějakou nejapnou hláškou s červenou značkou. Ale hlavně, tomuto bankomatu došly zřejmě "virtuální peníze" a já jen pevně věřím, že mu nedošly i peníze reálné. Bankomaty GE Money Banks, a.s. jsou sice odolné na úroveň různým MIL standardům, ale nejsou odolné vůči nedostatku virtuální paměti MS Windows. Držme všichni společně palce, že odpovědní a školení administrátoři GE Money Bank, a.s. nedopustí, aby došla virtuální paměť někde ve výpočetním srdci clearingu banky.
Abych to celé trochu odlehčil, tak musím poznamenat, že GE Money Bank je velmi linuxově a unixově orientovanou bankou a je právě na cestě, kdy se snaží omezit množství nasazených serverů s MS Windows a nahradit je jiným OS.
Tiskni
Sdílej:


 14.9.2006 18:46
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
ale uz sem ho leckdes videl pouzivat v ruznejch infobudkach a nekde na nadrazi to taky meli ...
 13.9.2006 23:03
Max | skóre: 73
| blog: Max_Devaine
 . Velký LCD monitor nad hlavama všech, kde běhaly prezentace, mno a najednou tam vyskočilo okýnko a už šel na reboot :)

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
