Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »

6.7.2007 12:22
| Přečteno: 1683×
|  | poslední úprava: 6.7.2007 12:53
Někteří bystří zde na abíčku si možná všimli, že poslední dobou nějak víc otravuju s dotazama ohledně PyQt4. Už dávno jsem si říkal, že znalost php a mysql není nic extra. Pracoval jsem i na některých větších projektech. Třeba pro směnárnu jsem programoval webovou aplikaci na správu deviz (nebo tak něco). Byla to kupa práce a měl jsem i chvíle, kdy jsem chtěl složit zbraně. Kolikrát mi ani sekretářky nedokázali přesně popsat, jak některé transakce propočítávat. To se potom dost mizerně programuje  .
Ale zpět ke Qt. Občas jsem si hrál s nějakým helloworldem, ale nakonec nebyl žádný nápad na tvorbu něčeho smysluplného. Až jednou jsem si řekl, že by nebylo špatné naprogramovat grafickou nadstavbu nad pacman. V tu dobu ještě spíše uživatel Gnome (nejsem zastánce KDE ani GNOME, používám oboje) jsem zvolil GTK. Práce šly pomalu. Stále jsem něco googlil a díky malé znalosti samotného Pythonu jsem trápení vzdal.
Ke konci roku mi moje třídní dala poukázku na knížku (za dobrý prospěch) v hodnotě 300,-. Jelikož nejsem velký čtenář (spíše žádný), doufal jsem, že v knihkupetství bude výběr z ComputerPress, ale bohužel. Druhý den mi kámoš řekl, že prý mají ještě pobočku, kde prodávají pouze naučnou literaturu a večer jsem měl knížku "Začínáme programovat v jazyce PYTHON" na stole.
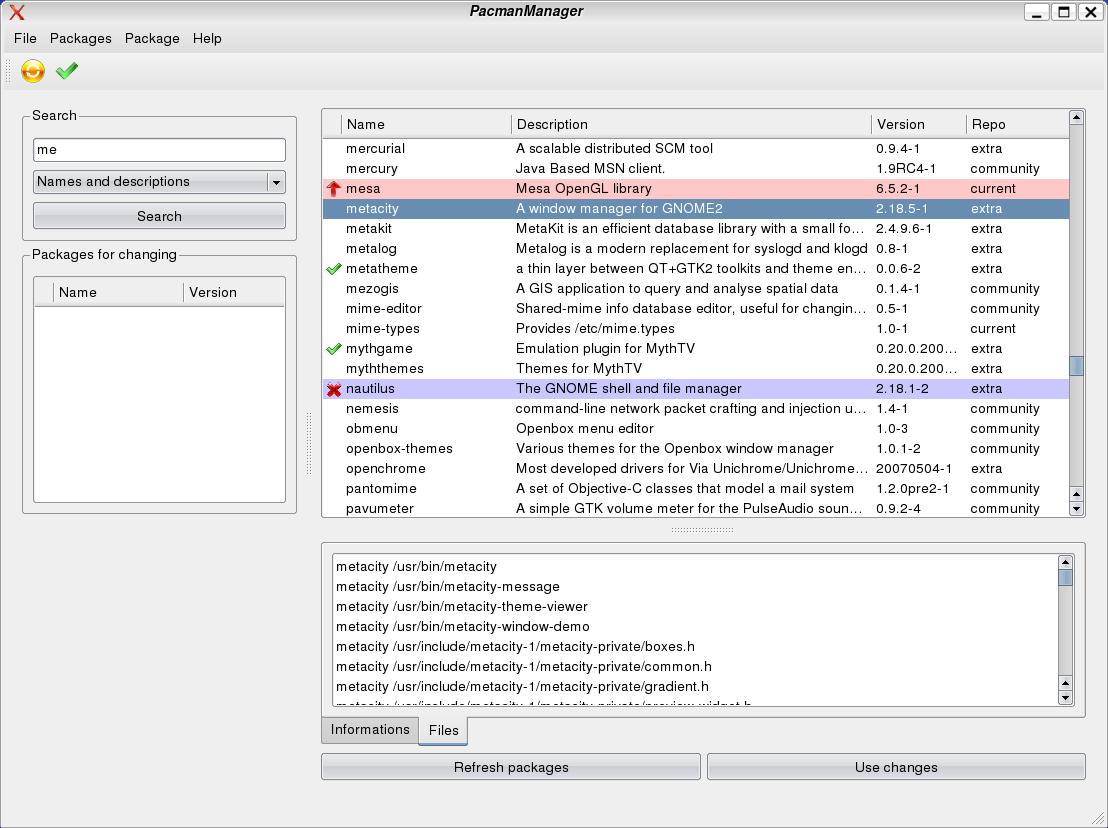
Nyní pracuju na PacmanManager-ovi. Funguje obnova balíků z netu i s progressbarem, vyhledávání, zobrazování informací o balíčku, detekce instalovaných balíčků a balíčků k upgrade. Balíčky se dají zaklikávat pro instalaci, ale konečná fáze, kdy se mají změny provést, ještě není dodělaná. Jestli vás zajímá zroják, tak tady je svn: https://opensvn.csie.org/PacmanManager/. Na vyzkoušení doporučuju PKGBUILD: zde.
Připomínky nebo nápady pište do komentářu

Tiskni
Sdílej:


 6.7.2007 12:42
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
.
6.7.2007 12:46
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
6.7.2007 12:46
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
6.7.2007 12:59
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
6.7.2007 12:41
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
. Jinak použití python + Qt4 je dobrá volba.
6.7.2007 12:48
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
Myslíš, že se mýlím? Tak mi to vysvětli, jak to tedy je ...
Nick unknown_user jsem nepoužil ani nepamatuji. Jestli to má být provokace, tak se ti moc nepovedla.
Možná proto, že doba než se ten druhý proces spustí je různá od nuly a operace otestuj zda existuje soubor se zámkem, pokud ne tak ho touchni je rychlejší, než spuštění procesu.
Možná proto ti to připomíná, aby si nezapoměl ;)

race conditionNemluv na mě sprostě :) Pro další co by nevěděli co to znamená :)
race condition = anomální chování způsobené nečekanými závislostmi v načasování událostí
co takhle SysV IPC semaforNeznám, neumím, díky za info :)
flock(DATA, LOCK_EX|LOCK_NB) or die "Already running.";). Docela ujeté, ale asi to funguje.
 8.7.2007 15:33
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha

 Sice je potřeba používat kernelí server a ne ten v user space, ale funguje to.
6.7.2007 12:44
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
6.7.2007 12:47
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
6.7.2007 18:20
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
 7.7.2007 15:50
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
9.7.2007 12:19
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
9.7.2007 12:41
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
9.7.2007 18:54
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
9.7.2007 19:21
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
9.7.2007 16:58
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
9.7.2007 18:51
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 6.7.2007 12:37
 6.7.2007 15:49
 6.7.2007 15:33
 6.7.2007 16:42
 9.7.2007 11:05