Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
S novým Ubuntu se roztrhl pytel recenzí screenshotových šílenství a hlavně nadávek na nové rozhraní Unity. Ze všech recenzí a screenshotů mi Unity připadalo lepší než hrůzostrašný prostorem plýtvajcí Gnome-Shell. I téma GTK vypadá v novém Ubuntu mnohem hezčí - úspornější. No prostě mě lákalo Ubuntu k instalaci a vyzkoušet co je na něm špatné a co naopak dobré.
Instalace je tak jednoduchá, že by to zvládl i německý ovčák po transplantaci hlavy. Nevšiml jsem si žádných chyb, disk jsem měl již rozdělený a nebylo co řešit. Za dobrou půlhodinku byl systém nainstalován se všemi aktuálními balíčky. Zbavil jsem se Evolutionu, Empathy a pár dalších neoblíbených aplikací a nahradil je těmi oblíbenými. Pak jsem začal řešit jak je skamarádit s Ubuntím notifikačním systémem v panelu, Pidgin to umí sám od sebe, Thudnerbirdu dopomohlo rozšíření thunderbird-indicator.
Unity jsem ještě trochu doladil v nastavení Compizu - zmenšení ikon a hlavně klávesové zkratka klávesy pro menu mi nevyhovovala, protože blokuje možnost si dát jiné klávesové zkratky s tím legračním okénkem. Po prvotním osahaní jsem si říkal, že to není zase tak špatné, je to přehledné - na rozdíl o Gnome je systray v panelu, notifikace jsou vidět. Celkové je to mnohem jasnější co kde je a k čemu to asi tak je. Také jak už jsem zmiňoval, vizuálně mi přijde Unity vizuálně přitažlivé a menu aplikací schovávané do horního panelu po vzoru OS-X se mi líbí a nikterak mi nevadí, vždyť všechny nejvýznamější webové prohlížeče mají menu schované kdesi za tlačítkem a třeba KDE mělo tuto možnost ve své slavné éře trojkové řady. Obzvláště, když to šetří drahocenné pixely na výšku.
Postranní panel s aplikacemi je šikovný - mám jej nastaven jako vždy viditelný, panely tohoto typu - taskbar-quicklaunch v jednom jsou hodně populární a zde je ještě šikovnější, že zobrazuje vyměnitelná média.
Jediné k čemu mam drobné výhrady je náhrada spouštěče aplikací, u něj je stále vidět, že prapůvodně bylo Unity určeno pro netbooky, texty a ikony jsou zbytečně obrovské, i tak je to šikovný spouštěč aplikací.
Podtrženo a sečteno mám z nového Ubuntu velmi pozitivní pocity a to nejen díky Unity a celkovému ucelenému dojmu z integrace aplikací do něj - všechny potřebné aplikace hezky slušně hází menu do horního panelu - ať už LibreOffice, Mozillí aplikace nebo i QT aplikace. Ale dobrý pocit mám také z konfigurace systému a jednoduché možnosti vyhnout se klikadlům, rychlosti a stability systému, za den a půl se nic nepokazilo a ni nespadlo. No a jen tak naokraj v nastavení systému se kupodivu neztrácím i když jsem neměl s Debianím systémem pořádně tu čest a odrostl jsem prakticky na Slackware a Archu.
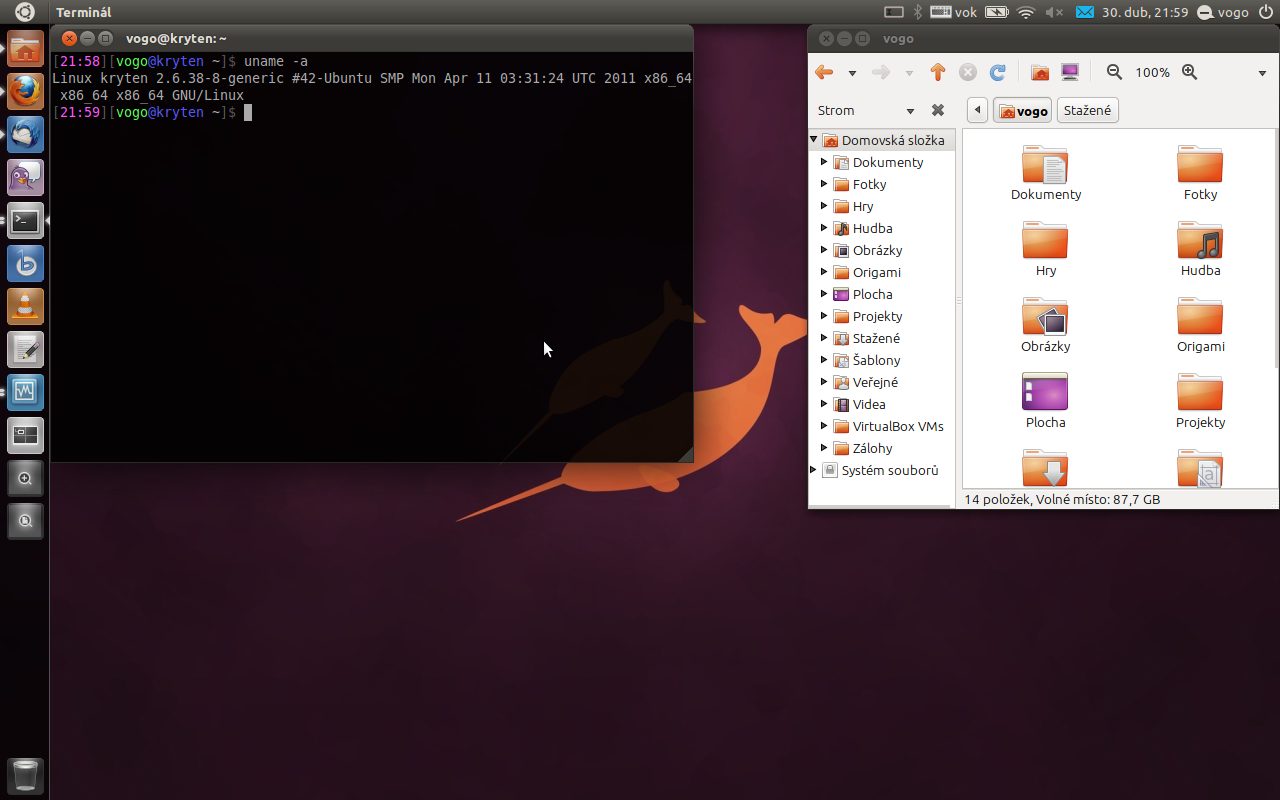
Ubuntu se mi na notebooku zřejmě nějaký ten čas ještě ohřeje, rychlost je výtečná, všechno funguje a pokud bude fungovat i dál, není důvod měnit. Na závěr obligátní screenshot :).
Tiskni
Sdílej:


 30.4.2011 23:04
pools | skóre: 19
| blog: Svědek Damdogův
| Opava/Praha
 . Snad uz to do pristiho vydani bude dostatecne pouzitelne i na starsim zeleze (viz Unity 2D)
 (prehanam, ale cesta k spusteniu aplikacie je dlhsia)
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 1.5.2011 00:57
 1.5.2011 08:19
 1.5.2011 11:46