Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

Máte chvíľu čas? Pozrite sa na zopár fotiek (a pohladkajte moje ego).
Sú to fotky urobené v Mníchovskej botanickej záhrade pred niekoľkými rokmi fotoaparátom Canon EOS 1000 a neskôr digitalizované a troška upravené gimpom. Komentáre akéhokoľvek druhu sú vítané.Update: uploadol som obrázky na abíčko a tak pribudli náhľady. Linky v ankete vedú na môj hosting a tam sú obrázky o niečo väčšie.
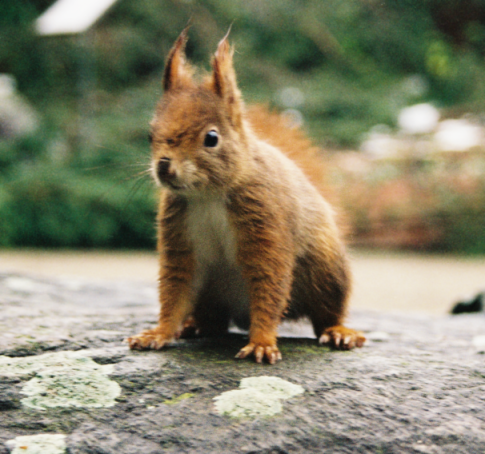
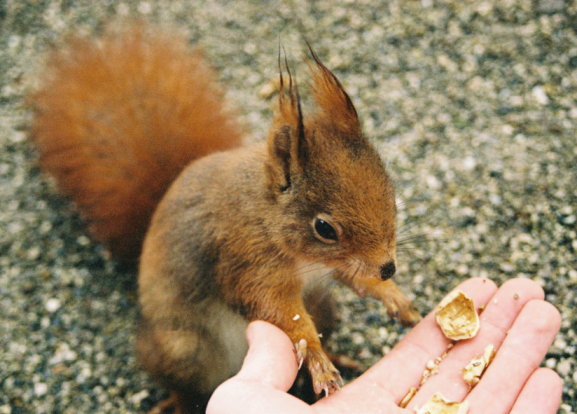
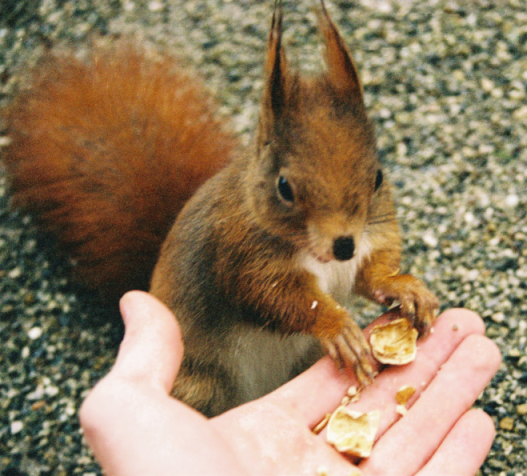
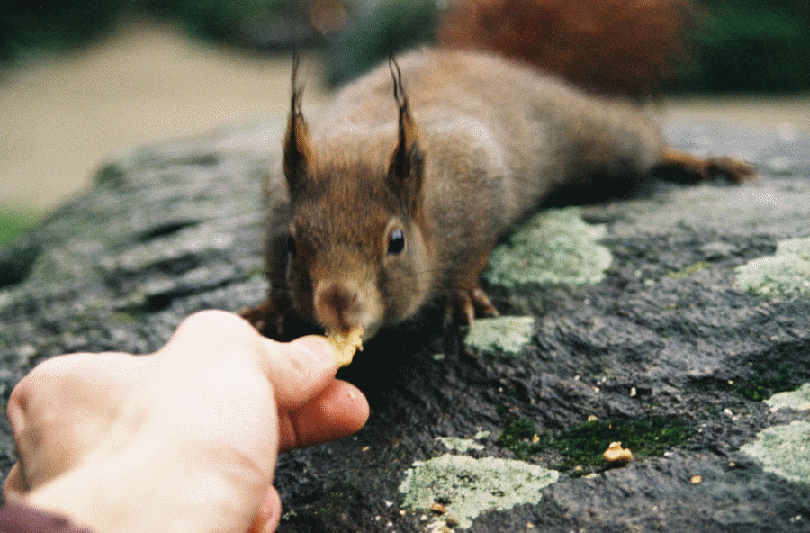
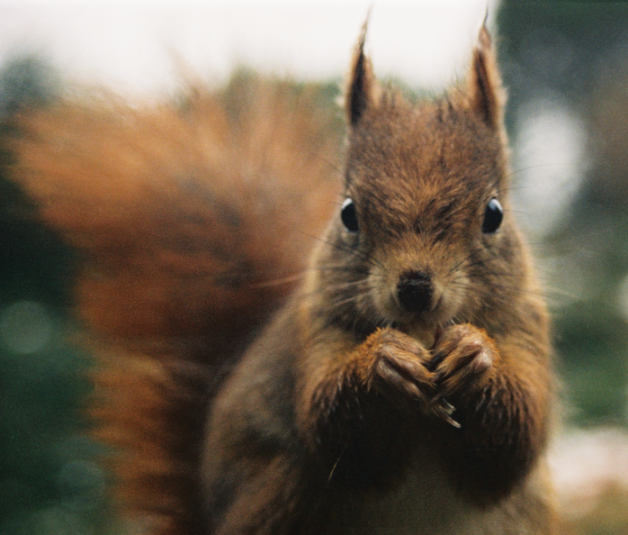
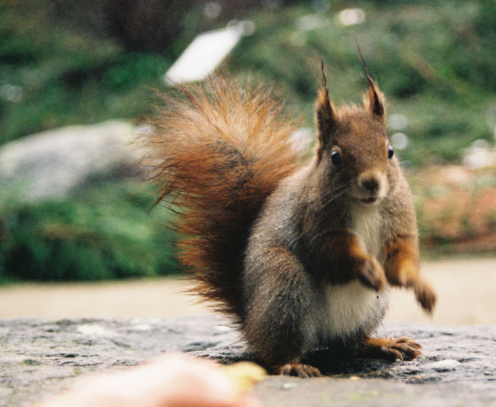
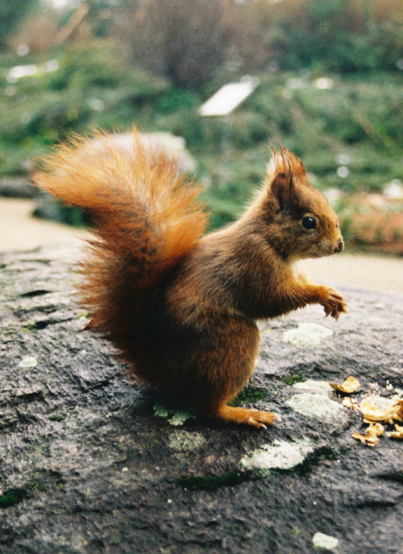
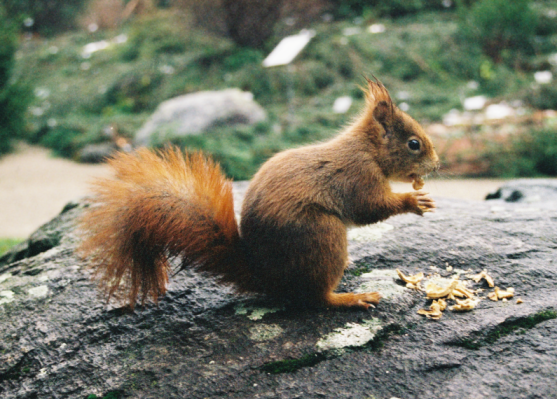
Tiskni
Sdílej:


 Honza Rábik aspoň vraví, aké sú chyby. btw, ja sa v tom nevyznám vôbec, obrázok ako obrázok ... a preto ani foťák nemám
 14.2.2007 20:15
NbS | skóre: 26
| blog: Linux jako Linux ... vsude je neco jako /etc
| Prague
.
 14.2.2007 13:32
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
14.2.2007 15:14
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
14.2.2007 20:10
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
Ale pozadí si v hledáčku kontroluje málokdo.... a kdo si ho kontroluje, tak se z toho zblázní
 chtěl jsem kámošce udělat nějakou dokumentaci když teď byla s psicí na MVP - tož nejdřív měla za sebou blbě okno, tak jsem se pracně probojoval o pár kroků vedle, tam ještě zasahovala hrana zdi, tak jsem se ještě posunul, pak zas měla psice za čumákem pásku vymezující kruh, tak jsem laboroval s výškou, a když už jsem si konečně, zkroucený jak paragraf, našel správný úhel a čekal, až se psice otočí zpátky, neb ji zrovna zaujalo cosi za ní, tak přede mnou vstala ze židle nějaká holka a prdelila se tak dlouho, dokud si rozhodčí nepostavila můj objekt jinam, a tedy celé to martyrium hledání optimálního úhlu přišlo vniveč ... příště to radši vyfotím s tím okenním rámem rostoucím z hlavy než nic :-/
Ale pozadí si v hledáčku kontroluje málokdo.... a kdo si ho kontroluje, tak se z toho zblázní
chtěl jsem kámošce udělat nějakou dokumentaci když teď byla s psicí na MVP - tož nejdřív měla za sebou blbě okno, tak jsem se pracně probojoval o pár kroků vedle, tam ještě zasahovala hrana zdi, tak jsem se ještě posunul, pak zas měla psice za čumákem pásku vymezující kruh, tak jsem laboroval s výškou, a když už jsem si konečně, zkroucený jak paragraf, našel správný úhel a čekal, až se psice otočí zpátky, neb ji zrovna zaujalo cosi za ní, tak přede mnou vstala ze židle nějaká holka a prdelila se tak dlouho, dokud si rozhodčí nepostavila můj objekt jinam, a tedy celé to martyrium hledání optimálního úhlu přišlo vniveč ... příště to radši vyfotím s tím okenním rámem rostoucím z hlavy než nic :-/
 14.2.2007 18:05
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha
Ale musím říct, že je to trochu odvaha, dotýkat se divoké veverky. Tahle zviřátka občas přenášejí různé choroby. Ale roztomilá jsou, to ano.
nebo rezavý flek na ostrém pozadí...
Pravda, s cropem 1,6...
Ale máš pravdu, že pri niektorých som ho použiť mohol.
> Koukni třeba na nějaký klasický obraz,
No jo. Neviem či sa dá "naučiť" vnímať obraz. Nie každý to vie a keď už hej tak nie v rovnakej miere. Vytvoriť obraz/fotku, z ktorej tú dynamiku bude vidno je o to ťažšie. Asi to chce veľa fotiť - práve na to sa ten digitál hodí.
> Z hlavy nemá růst větev,
Na pozadie sa snažím dávať pozor. Viacerí tu spomínali škvrny. Nie som si celkom istý, čo máte na mysli. Ale sú tam v pozadí kosodĺžnikové biele škvrny (sám som ich nevnímal, až kým tie fotky nevidím jednu vedľa druhej). Sú to tabuľky s názvom rastlín - bola to botanická záhrada - a prirodzene boli na každom kroku

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 14.2.2007 12:09
