Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
 14.12.2009 22:12
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
Můžete doporučit nějaký jiný klient? Nejlépe ale multiplatformní, i když to není podmínkou.Mulberry (můj článek o starší verzi; dnes už je to free SW). Vzhled sice nic moc a program se už prakticky nevyvíjí, ale funkcemi je přímo nadupaný a už ta stará verze uměla věci, které většina dnešních klientů neumí.
 14.12.2009 22:32
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
 14.12.2009 22:41
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
 Vyčetl komu/čemu? Mně - třetí pád, tři písmenka. Zachraňte koho/co - čtvrtý pád, dvě písmenka
 15.12.2009 18:08
otula | skóre: 45
| blog: otakar
| Adamov
15.12.2009 19:04
otula | skóre: 45
| blog: otakar
| Adamov
Každopádně tohle pravidlo mi vždy nějak unikalo, raději jsem si pamatoval pády, ale v duchu si občas přeberu, jestli je mi, nebo mne. Samozřejmě, pokud to člověk píše správně, je jen jeho věc, jestli to píše automaticky, nebo používá nějaké pravidlo. :)
16.12.2009 14:36
otula | skóre: 45
| blog: otakar
| Adamov
Nikdy nebude mně analogicky k Tebe. Skoro sis to i sám zdůvodnil. Vidím Tebe je přece 4. pád. A ve 4. pádu se píše vždy mě.
Rozepíšu to jak pro 1. třídu obecné:
Ale i tak díky za doplnění.
16.12.2009 15:04
otula | skóre: 45
| blog: otakar
| Adamov
 16.12.2009 10:26
belisarivs | skóre: 22
| blog: Psychobláboly
Řekl bych, že jsem to napsal správně. To, co zmiňuješ ty, je skutečnost, že někdy můžeš například tam, kam normálně patří "mě/tě" použít "mne/tebe" pro zdůraznění. Je to trochu otázka citu a kontextu.
Ale teď mi došlo, že jsem asi udělal chybku v háčcích:
ti -> mi
tě -> mě
tebe -> mne
tobě -> mně
 16.12.2009 18:35
Amarok | skóre: 33
| blog: blogoblog
Nechapu, proc se v kazde 10. diskuzi musi rozvinout dohadovani o gramatice. Kde to jsme?? Ja bych takove prispevky proste ignoroval.
16.12.2009 18:42
otula | skóre: 45
| blog: otakar
| Adamov
Kde to jsme??Přece v Česku. Takže je nejlepší psát česky

Ja bych takove prispevky proste ignoroval.Proč? Zdenkovi jsem dole odpověděl na jeho útrapy, tak proč nepokecat o češtině?
 14.12.2009 23:36
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
 15.12.2009 09:28
Max | skóre: 73
| blog: Max_Devaine
15.12.2009 18:16
otula | skóre: 45
| blog: otakar
| Adamov
 14.12.2009 23:46
Conyx | skóre: 5
| blog: c-blog
Můžete doporučit nějaký jiný klient?Co treba mutt? "All mail clients suck. This one just sucks less."
 15.12.2009 00:48
the.max | skóre: 46
| blog: Smetiště

 15.12.2009 01:16
hajma | skóre: 27
| blog: hajma
| Říčany
 15.12.2009 07:17
Shadow | skóre: 25
| blog: Brainstorm
taky Claws Mail používám, narozdíl od TB přežil víc než 10tis. zpráv v jedné složce.Tohle bude asi individuální. V jedné složce mám dokonce něco málo přes 65 tisíc mailů a TB s ní nemá problém. Ta prvotní indexace chvilku trvala, ale jinak OK.
15.12.2009 08:56
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
16.12.2009 09:19
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
15.12.2009 15:22
Amarok | skóre: 33
| blog: blogoblog
Doporucuju Alpine, sam jsem zkousel, je to dokonce i pro wokna. Bezi to v textovem modusu, cili to nekomu muze pripadat zvlastni, me ne.
Hlavni minus je, ze nejsou videt (pochopitelne) vlozene obrazky v e-mailech, to byl taky duvod, proc jsem to prestal pouzivat.
15.12.2009 15:23
Amarok | skóre: 33
| blog: blogoblog
Dalo by se to ale mozna vyresit propojenim treba s programkem feh, takovy mini prohlizec grafiky pro X.
15.12.2009 20:41
otula | skóre: 45
| blog: otakar
| Adamov
Jakožto správný linuxák zajisté čteš dokumentaci. A pokud se podíváš na na stránky mozillaZine, dočteš se tam následující:
To suppress the header-pane buttons, you can include the following code into your userChrome.css until toolbar customization becomes available:
.msgHeaderView-button {
  display: none !important;
}
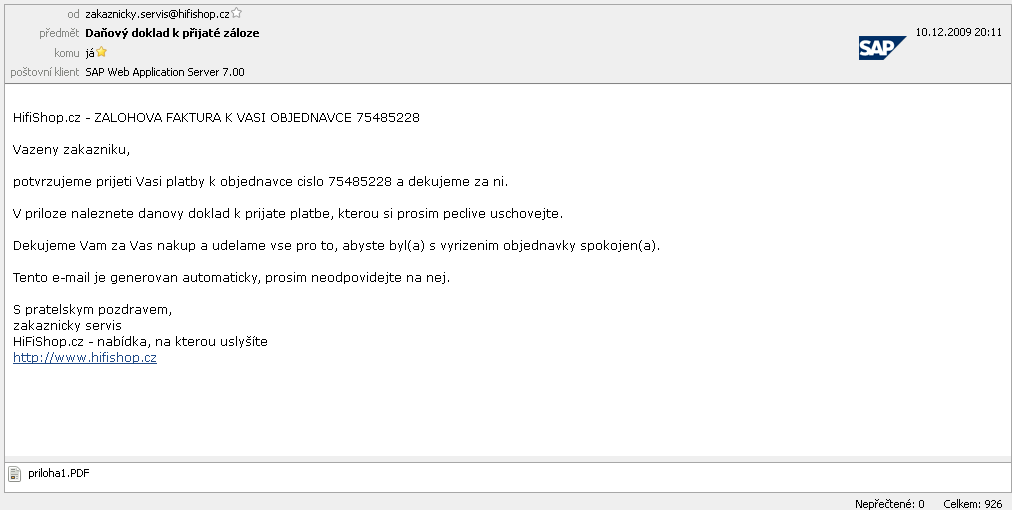
Pro výsledek viz přílohu.
15.12.2009 21:03
otula | skóre: 45
| blog: otakar
| Adamov
jiné = horší ikonkyTak ještě jednou, inspirace ze stejného místa, jako bylo vypuštění tlačítek z hlavičky zprávy (screenshot je z TB 3)

 15.12.2009 23:43
otula | skóre: 45
| blog: otakar
| Adamov
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 15.12.2009 23:13