Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Seriál Stavíme bezdrátovou síť vás v pěti dílech provede kompletní stavbou bezdrátové sítě, kde hlavním prvkem je access point (přístupový bod) pro připojení klientů postavený na operačním systému Linux. V následujícím textu se nebudu jednotlivými problémy zaobírat do detailů, ale jen do takové míry, abych ani úplného začátečníka v tomto oboru nezahltil přílišným množstvím informací a nevypěstoval mu alergii na Linux :).
Při stavbě ascess pointu, tzv. APčka, máme před sebou dvě možnosti. Jedna je klasický stolní počítač, který obsahuje všechny potřebné komponenty (síťové karty, wifi karty atd.) a druhá je použití "hardwarového" AP, což je malá krabička, která obsahuje pouze nezbytné minimum součástek pro funkci přístupového bodu, nezřídka běžící pod speciální verzí operačního systému GNU/Linux. Toto AP se chová jako autonomní počítač a stačí mu připojení k páteřní síti pomocí kabelu UTP a nápájení. Konfigurace se provádí většinou přes webové rozhraní pomocí obyčejného prohlížeče, někdy také po sériové lince. Vypadá přibližně takto:
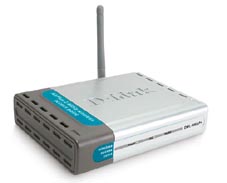
AP D-Link DWL700AP
Tady má před sebou potenciální začátečník velké dilema. Použít malou skladnou krabičku, u které konfigurace zabere slabou čtvrthodinku, či velký hučící počítač s velkou spotřebou energie a mnoho hodin s tím záhadným a nepochopitelným Linuxem? Jak už to bývá, obojí má své pro a proti a vhodnost nasazení jednoho z řešení není jednoznačná a liší se podle konkrétních případů.
V současné době máme k dispozici nepřeberné množství distribucí Linuxu. Od komerčních jako SUSE nebo Mandrake, přes volně vyvíjené (Debian), až po specializované distribuce pro jednotlivá nasazení (disketové, routerové, bootovatelné z CD). Já jsem však vybral u nás v Čechách nejrozšířenější distribuci, Mandrake Linux 9.2. Možná zkušený guru poznamená, že na server s nároky na bezpečnost se musí nasadit nějaká "drsnější" verze, kompilovaná na míru jednotlivému stroji. Tento článek je však zaměřen na začátečníka a volba této distribuce zaručuje, že v celém seriálu nemusí začínající uživatel překládat jádro, nemusí dokonce ani stahovat samostatné programy z internetu, neboť všechny použité nástroje jsou obsaženy v balíčcích na čtyřech instalačních CD. Čili takzvaná cesta nejmenšího odporu :).
Volbou vhodného hardware se nebudu dlouho zabývat. Je to v celku jednoduché. Jděte na půdu a podívejte se, co tam zbylo z dob minulých. Jestliže bude server poskytovat dvě, tři služby a bude obsluhovat do deseti klientů, můžete s klidným svědomým začít někde u Pentia I 133MHz, 32MB RAM, 500MB disk. Zde bych se přiklonil spíš k rozšíření operační paměti, než k rychlejším procesorům. Mějte na paměti, že server nebude vykreslovat různé omalovánky formou oken, ale bude pracovat převážně s daty. Při swapování z disku by se razantně snížil výkon takového serveru.
Dál budeme potřebovat alespoň jednu obyčejnou síťovou kartu. Přiklonil bych se k volbě PCI slotu a 100Mbit. Při volbě bezdrátové Wi-Fi karty dejte ale pozor. Tady si můžete přivodit množství problémů. Projděte si seznam hardware na AbcLinuxu.cz. Nejlepší volbou je si trochu připlatit a použít výrobky firmy ZCOMAX. Já používám kartu XI-325 do PCMCIA slotu a výborná je též XI-626 s regulací výkonu. Jsou to karty o rychlosti 11mbit/s.
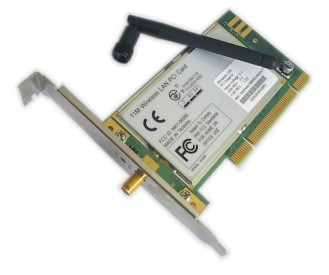
ZCOMAX XI-626
Jedna z vyučovaných elektrotechnických pouček říká, že anténa je nejlepší zesilovač. To platí i v našem případě. Pokud vám jde o velké vzdálenosti, je lepší použít profesionální antény. Na malou vesnici bude stačit nějaká ta sektorovka na koleně udělaná, ale mějte na paměti, že ve frekvenčním pásmu 2,4GHz vám jeden závit o milimetr vedle úplně rozhodí vyzařovací diagram. Další nevýhodou je to, že ve velkých městech, kde je hustý radiový provoz, může vaše anténa zbytečně rušit jiné sítě a zařízení, například kvůli "ujetému" laloku vy vyzařovacím diagramu (u směrových antén).
Tady se dáme na opačnou cestu podle pravidla, kdo šetří, má za tři. Při použití originálních kabelů v cenách okolo 50Kč za metr, pigtail kabelech za 500Kč a konektrorech za 100Kč/kus, by se nám celá akce podstatně prodražila. Tady můžeme klidně použít kvalitnějšího koaxiálního kabelu pro rozvod televize. Jediným podstatným problémem je použití kabelu o stejném odporu, tedy 50 ohmů (RG213/U originál pro WiFi má právě 50 ohmů). Použitý konektor musí být na stejný koaxiální kabel a pro frekvenci vyšší než 2,4GHz. U karty XI-626 jde výborně použít konektor z dodávané anténky. S použitím trošky hrubého násilí ho oddělíme od anténky a použijeme přímo na koaxiální kabel, který vede k našemu serveru.
Za to, že si bez jakýchkoliv poplatků můžeme plánovat, zavádět a používat bezdrátové sítě na kmitočtu 2,4 GHz vděčíme Generálnímu povolení, které vydal Český telekomunikační úřad. Samozřejmě musí být tento provoz korigován, proto je podle ČTÚ maximální povolený vysílací výkon stanoven na 100mW. Po přepočtu na decibely je 100mW rovno 20dB. Proto raději nepoužívejte více jak 20dB antény s kartami bez regulace výkonu. Za porušení těchto norem ČTÚ dává doopravdy "mastné " pokuty.
Napájení vašich zařízení také dokáže zkomplikovat celou instalaci. Při použití hardwarového řešení je situace nejjednodušší. Potřebujete 5 - 12V dostat na střechu a k tomu vám klidně postačí i UTP kabel pro připojení k páteřní síti. Na trhu jsou krabičky, které vám k tomu dopomohou, ovšem nejsou zrovna laciné. Šikovnému kutilovi bude stačit informace, že 2 vodiče v UTP kabelu (piny 4 a 5) počítač vůbec nevyužívá, tudíž je lze použít pro napájení nebo třeba pro telefon :).
Horší je to s 230V pro server. Tady musí každý zvolit nejvhodnější cestu sám. Jen dodávám, že podle platných norem je v ČR zakázáno používat volné kabely po obvodu vnější zdi. Z toho plyne, že všechno musí být taženo vnitřkem objektu a nejlépe zakryto do elektro lišt připevněných na zdi.
Dnešní článek byl spíš takovou úvodní omáčkou a nutným minimem do začátku. V příštím pokračování se už budeme věnovat nastavení sítě, routování, NAT, směrování pomocí bran a vytváření podsítí.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 nemam rad paste and copy, tedy pro presnejsi popis doporucuji
klasicky odkaz .
 už i to je volný kabel na obvodové zdi
. Už tak je těch klacků pod nohy od státu (ČTÚ, ČEZ atd. atd.) až až. A souhlasím s příspěvkem výše že ISP to teda "solí" fest a na nějakých 20dB neberou ohled. To je pak umění to s těma 20dB "prostřelit" vůbec k protějšímu baráku.
) a z jednoho pokoje do druhého není vidět přímo? Odráží se ten signál od zdí, nebo prochází skrz (potom by asi neprošel). Nebo by byl lepší Bluetooth?
Ta vzdálenost je jen pár metrů, ale jsou tam dvě zatáčky kolem té zdi

 18.9.2004 10:32
Jiří Svoboda | skóre: 37
| blog: cat /dev/mind
| Prostějov
Bratr chce spojení se sousedem (maximálně 6 metrů plus docela hodně uvnitř obou stavení) a já nevím jak to řešit. Wi-fi by přeci jen vyšlo na nějaké ty peníze (sice ne tak moc, ale přec). Na druhou stranu ethernetový kabel by znamenal spoustu děr a nevím jak s ním překonat betonový základ plotu.
A tak nevím nenapadá jak to sesíťovat ...
Zdenek
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 4.10.2004 22:33
 17.9.2004 16:30
 17.9.2004 19:54