Edison Design Group po více než 30 letech zveřejnil zdrojový kód svého EDG C/C++ front-endu. Ten proslul širokou podporou standardů C++ a kompatibilitou s dialekty kompilátorů od Microsoftu, GNU, Clangu, Sunu a dokonce i s prehistorickým cfrontem. EDG byl použit například v kompilátoru Intel C++ Classic, kompilátoru NVCC od firmy NVIDIA pro platformu CUDA nebo v našeptávači kódu IntelliSense v produktech společnosti Microsoft. Projekt nyní spravuje organizace The C++ Alliance a kód je dostupný pod licencí Apache 2.0, doplněnou o výjimky projektu LLVM.
Pocket Tank je malé kapesní virtuální akvárium postavené na vývojové desce ESP32-S3-Touch-AMOLED-1.8. Na dvoujádrovém mikrokontroléru ESP32-S3 s 8 MB PSRAM a 16 MB flash paměti běží jak simulace akvária, tak i malý jazykový model určující chování rybiček. Lokální model o velikosti 7,56 MB se 14 miliony parametrů vznikl destilací modelu Gemma 4 26B, tedy učitele s 26 miliardami parametrů. Kromě firmwaru pro skutečný modul s AMOLED
… více »Open-source nástroj Jevstiller vytváří (destiluje) malý lokální model, který se průběžně učí z odpovědí komerční služby Jev. Běžné dotazy vyřizuje přímo na vlastním hardware, čímž může řádově zkrátit čas odezvy a snížit provozní náklady díky menšímu využívání zpoplatněného API. Nejisté požadavky Jevstiller posílá do Jevu, rovněž průběžně kontroluje náhodná dvě procenta dotazů Jevem. Pokud se lokální model začne s Jevem rozcházet,
… více »Konference LinuxDays 2026 proběhne již tento víkend 3. a 4. října v Praze v areálu ČVUT v Dejvicích na FIT. Konference LinuxDays 2026 znamená desítky přednášek a workshopů, zástup zajímavých osobností, místo pro setkání, spoustu nových nápadů a informací a stánky řady různých projektů: Fedora, openSUSE, vpsFree.cz, Mozilla, MacGyver - bastlíři SH, OpenAlt a mnoho dalších. Vstup je volný.
Microsoft oznámil, že WSL kontejnery (WSLC) aneb linuxové kontejnery ve Windows Subsystem for Linux (WSL) jsou již obecně dostupné. Současně popsal jejich architekturu.
openSUSE Leap 16.1 vstoupil do RC fáze. Nově lze instalovat jako standardní systém (Standard) nebo jako neměnný systém s atomickými aktualizacemi (Immutable). Samostatná neměnná distribuce openSUSE Leap Micro končí.
Byl vydán Mozilla Firefox 157.0. S nejvýraznější vizuální proměnou za poslední roky. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 157 bude brzy k dispozici také na Flathubu a Snapcraftu.
Rodina produktů Raspberry Pi se rozšířila o Raspberry Pi Smart Display Module. Deska pro Raspberry Pi Compute Module 5 se zasouvá přímo do displejů dle specifikace Intel SDM. Cena desky je 30 dolarů.
Byla vydána nová verze 2.56.0 distribuovaného systému správy verzí Git. Přispělo 104 vývojářů, z toho 39 nových. Přehled novinek v příspěvku na blogu GitHubu a v poznámkách k vydání.
Hackerská skupina ShinyHunters oznámila průnik do informačních systémů FBI, prostřednictvím zero-day zranitelnosti v platformě Oracle PeopleSoft, kterou úřad využívá mimo jiné pro náborový portál FBIJobs.gov. Útočníci tvrdí, že získali až 3 TB dat o současných i bývalých zaměstnancích a uchazečích o práci. Jako důkaz zveřejnili vzorek přibližně 5 000 záznamů obsahující jména, adresy, telefonní čísla, data narození, čísla
… více »
Různé drobnosti a užitečnosti na které narazím nebo sám vytvořím. Primárně se zaměřuji na věci, které mohou být zajímavé a užitečné pro ostatní uživatele GNU/Linuxu či typografického systému TeX, občas se tu ale určitě vyskytne i něco z úplně jiného soudku, např. z oblasti bezpečnosti apod.

27.3.2009 00:48
| Přečteno: 2922×
| Bezpečnost
| 
Ve třetí verzi webového prohlížeče Mozilla Firefox se změnil způsob vyznačení přístupu na stránky přes zabezpečené spojení (SSL/TLS). Asi hlavním důvodem bylo to, že se zákeřná stránka teoreticky mohla snažit uživatele splést nastavením ikony stránky na zámeček podobný ikonce, která se používala k vyznačení zabezpečené stránky. Zároveň se zavedením tlačítka identifikace stránky však zmizelo i podbarvení adresního řádku. Tuto změnu jsem osobně moc nepřivítal, protože podbarvení celé adresní řádky je hezké výrazné upozornění na stav šifrování. Teprve nedávno jsem se však dostal k tomu, abych tento problém řešil. A musím říct, že výsledek je ještě lepší, než původní stav u Firefoxu 2.
Chvilku jsem googlil a jednoduchým řešením je modifikace souboru ~/.mozilla/firefox/<náhodné_jméno_profilu>/chrome/userChrome.css. Stačí přidat následující kód:
#urlbar[level="high"] > .autocomplete-textbox-container,
#urlbar[level="high"] .autocomplete-textbox-container >* {
  background-color: #D0F2C4 !important;
}

#urlbar[level="low"] > .autocomplete-textbox-container,
#urlbar[level="low"] .autocomplete-textbox-container >* {
  background-color: #FFFFB7 !important;
}

#urlbar[level="broken"] > .autocomplete-textbox-container,
#urlbar[level="broken"] .autocomplete-textbox-container >* {
  background-color: #F7BDA8 !important;
}
Uvedenou úpravou userChrome.css získáte podbarvení adresního řádku podle síly šifrování.
U stránek se silným šifrováním je podbarvení zelené.

Žluté je podbarvení u stránek se slabým šifrováním. (Tato úroveň zabezpečení spojení už je téměř k ničemu, na takto šifrované spojení pohlížejte jako na spojení nezabezpečené!)

Podbarvení je červené u stránek, kde je se zabezpečením spojení nějaký problém (např. směs zabezpečeného a nezabezpečeného obsahu).

Možná vám vrtá hlavou, proč je v kódu každá úroveň specifikována dvěma způsoby. Je to tak trošku „hack“ v zájmu přenositelnosti. První varianta totiž funguje korektně ve Windows (obarví celý adresní řádek), druhá je zase funkční pod GNU/Linuxem. (MacOS X jsem zatím nezkoušel.)
Nepodařilo se mi zjistit, zda (a případně jak) je možné odlišit stránky s extended validation certifikátem. Máte někdo tip, jak na to?

Podstatně více mi však vadí, že pod MS Windows se mi nepodařilo obarvit tlačítko na rozbalení historie adresního řádku. Takto vypadá rušivě. Nevíte co s tím?

Když už jsem u toho šifrování ve Firefoxu, nedám mi to ještě nezmínit také rozšíření CipherFox, které ve stavovém řádku zobrazuje informaci o použité šifře.
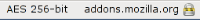
Právě toto rozšíření mi ukázalo, že prohlížeč se ne vždy se serverem dohodne na šifrovacím algoritmu, který bych považoval za optimální. Např. při přístupu na Gmail se použije Triple DES či MD4 před AES, pokud použití těchto algoritmů přes about:config přímo nezakážete. (Což může působit problémy, protože některé servery např. AES nepodporují. Pokud zakážete všechny ostatní algoritmy, nepodaří se zabezpečený komunikační kanál ustavit.) Opět se mi nepodařilo zjistit, jestli je možné někde nastavit pořadí, v jakém Firefox jednotlivé šifry serveru nabízí. Ví to někdo?

Tiskni
Sdílej:


 27.3.2009 07:34
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
Díky, osobně mi ta nepodbarvená historie nevadí.
 27.3.2009 11:36
Nicky726 | skóre: 56
| blog: Nicky726
Vypinat to je blbost. Blbost z pohladu mozneho utoku na ssl:
1. mam nejaky certifikat alebo si ho vygenerujem
2. vytvorim dalsi certifikat pre (napr. PayPal) a podpisem ho
3. MITM utok
vdaka tomu, ze IE, FF, Opera nekontroluju certifikaty spravne (v skutocnosti kontroluju len ci je ta retaz od root CA az po konecny certifikat uplna) ani nedostanes hlasku o zlom certifikate.
dalsim problemom je, ze vacsina uzivatelov pri probleme s certifiatom len klika na "dalej" ci "prijat certifikat" bez toho aby si vobec overila vydavatela certifikatu. Mozilla sa to snazila zmenit a tak pridala tuto "extra page".
Díky za tip, (teď bych nerad rozpoutal nějakou válku prohlížečů či operačních systémů). Všechno funguje i ve Firefox pod Windows. Jediné co bych si ještě přál aby Firefox uměl je následující (nebo jsem to špatně "gůglil"): Pokud přecházím na šifrovanou stránku a stránka obsahuje i nezabezpečené položky, pak se tato sránka podbarví (růžově) a to rozšíření co ukazuje ve stavovém řádku použitou šifru rovněž nic nezobrazí. Nedávno jsem instaloval IE8, a i když IE moc nepoužívám, tak teď mě mile překvapil, protože u takovéto stránky se zeptá jestli má zobrazit pouze zabezpečené položky (což je to co chci), u Firefox jsem tuto volbu nenašel, pouze se dá zapnout následující upozornění "Vyžádali jste si zabezpečený dokument, který obsahuje některé nezabezpečené informace. Informace, které vidíte nebo zadáte na této stránce by mohly být jednoduše přečteny třetí stranou."... Většinou to je právě v případech serverů jako je centrum nebo seznam (když do stránky vložíte nějakou reklamu, která je na http://...) Třeba to bude v některé z příštích vydání Firefox.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz