Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Debilníček sklerotického linuxáka...

V předchozích epizodách jsme měli možnost zjistit, jak to chodí při pokusu bývalého zákazníka nechat vymazat své osobní údaje a účet u O2. Prostým podáním žádosti na provozovně O2 počínaje, papírovým dopisováním konče. Vše ale má svůj konec. Ten nastal až více než tři měsíce po prvním podání žádosti o výmaz osobních údajů...
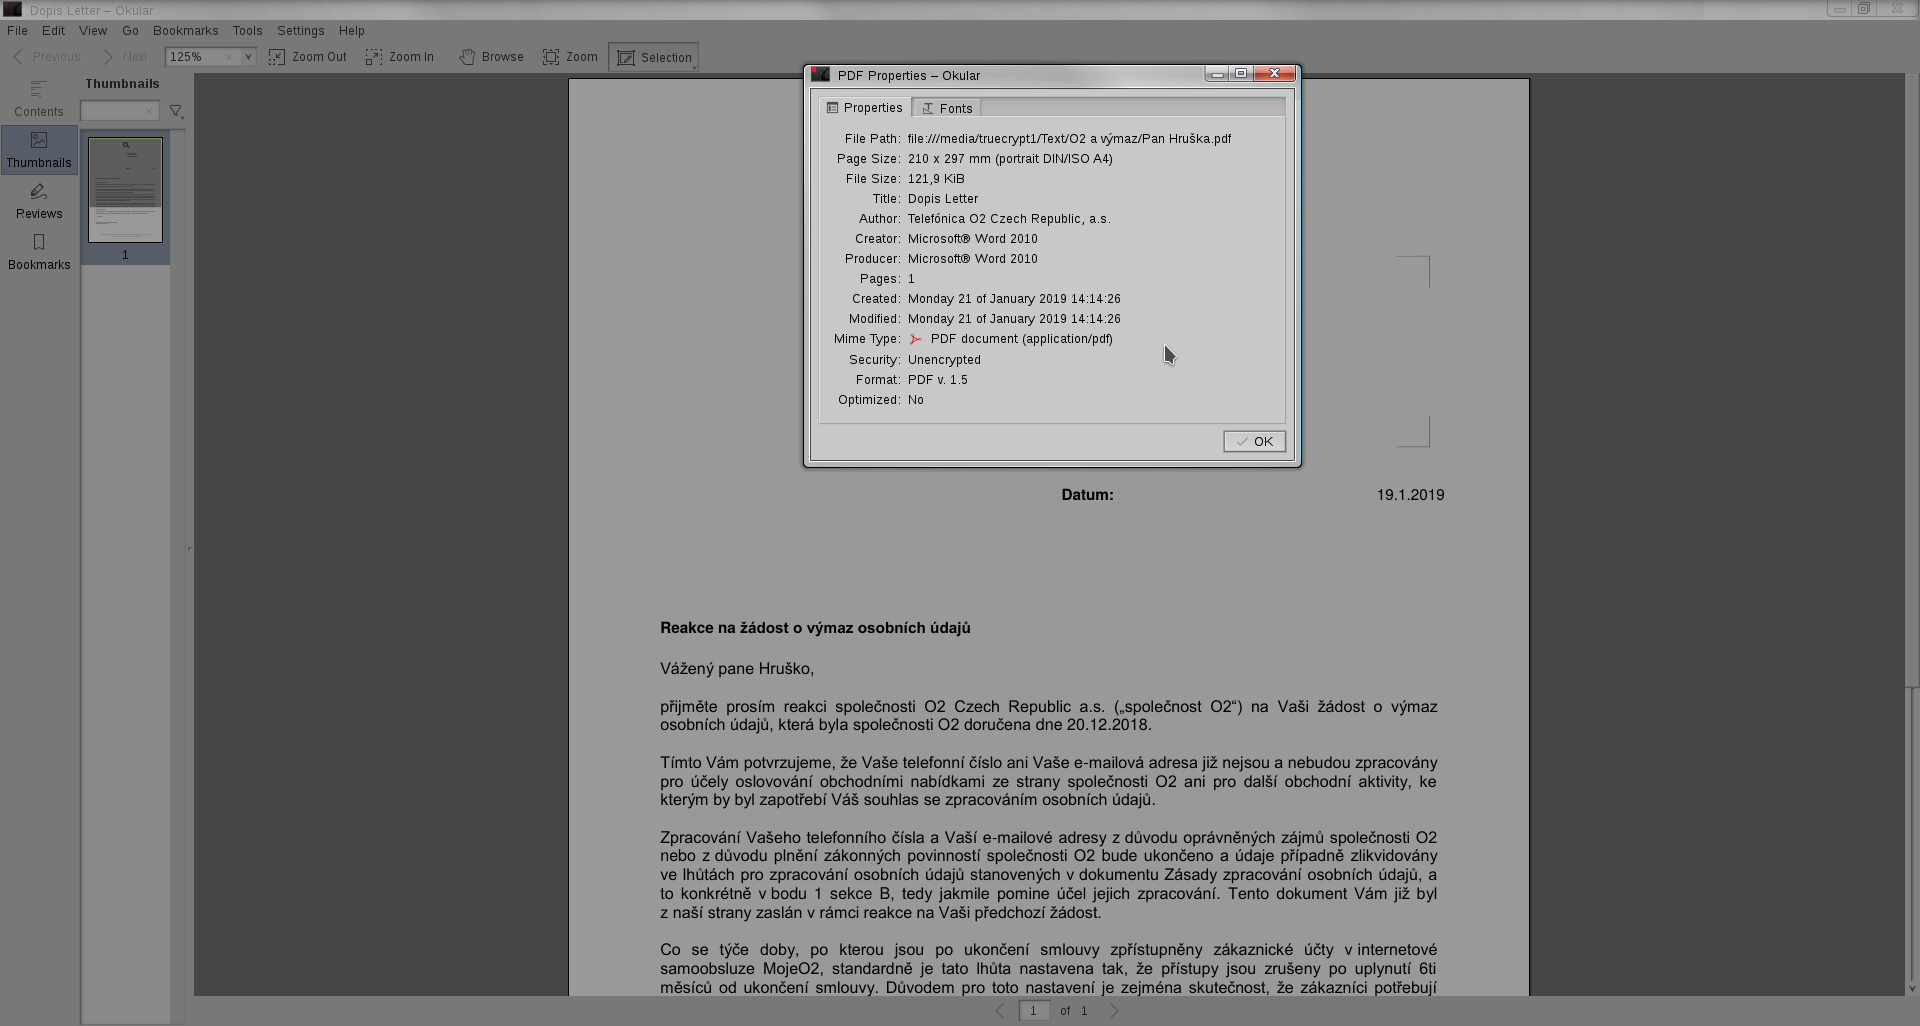
Když jsem v neděli přidával svůj poslední příspěvek do této série, netušil jsem, co se mi octne v e-mailové schránce o den později. K mému překvapení dorazil e-mail od Pověřence pro ochranu osobních údajů O2 (takže nakonec tato osoba skutečně fyzicky existuje a má svou e-mailovou adresu), ve kterém mi zasílá reakci společnosti O2 Czech Republic a.s. na žádost o výmaz osobních údajů. Vše dorazilo v PDF souboru datovaném 19. 1. 2019, dle vlastností dokumentu však vytvořeném až 21. 1. 2019 (viz screenshot; datum v dokumentu by mimojiné znamenalo, že odpověď vznikla o víkendu  ). Jeho text pak uzavírá celý postup k výmazu osobních údajů:
Reakce na žádost o výmaz osobních údajů
Vážený pane Hruško,
přijměte prosím reakci společnosti O2 Czech Republic a.s. („společnost O2“) na Vaši žádost o výmaz osobních údajů, která byla společnosti O2 doručena dne 20.12.2018.
Tímto Vám potvrzujeme, že Vaše telefonní číslo ani Vaše e-mailová adresa již nejsou a nebudou zpracovány pro účely oslovování obchodními nabídkami ze strany společnosti O2 ani pro další obchodní aktivity, ke kterým by byl zapotřebí Váš souhlas se zpracováním osobních údajů.
Zpracování Vašeho telefonního čísla a Vaší e-mailové adresy z důvodu oprávněných zájmů společnosti O2 nebo z důvodu plnění zákonných povinností společnosti O2 bude ukončeno a údaje případně zlikvidovány ve lhůtách pro zpracování osobních údajů stanovených v dokumentu Zásady zpracování osobních údajů, a to konkrétně v bodu 1 sekce B, tedy jakmile pomine účel jejich zpracování. Tento dokument Vám již byl z naší strany zaslán v rámci reakce na Vaši předchozí žádost.
Co se týče doby, po kterou jsou po ukončení smlouvy zpřístupněny zákaznické účty v internetové samoobsluze MojeO2, standardně je tato lhůta nastavena tak, že přístupy jsou zrušeny po uplynutí 6ti měsíců od ukončení smlouvy. Důvodem pro toto nastavení je zejména skutečnost, že zákazníci potřebují podklady pro uplatnění svého práva na podání reklamace, či si chtějí stáhnout vyúčtování za služby např. pro daňové účely.
S ohledem na to, že si přejete, aby byl Váš zákaznický účet v internetové samoobsluze MojeO2 zrušen dříve, tímto Vám potvrzuji, že Váš zákaznický účet bude zrušen ve Vámi požadovaném termínu.
S pozdravem
Pověřenec pro ochranu osobních údajů
O2 Czech Republic a.s.
Konečně se tedy zákazník O2 dozvídá, na jak dlouho se standardně zařizuje účet v Moje O2 a která z řady vágních formulací v Zásadách zpracování osobních údajů platí pro dané osobní údaje. Zde se jako nejzazší termín jeví odstavec:
U zákazníků služeb je společnost O2 oprávněna v případě, že mají splněny veškeré své závazky vůči ní, zpracovávat v zákaznické databázi jejich základní osobní, identifikační, kontaktní údaje, údaje o službách a údaje z jejich komunikace se společností O2 po dobu 4 let ode dne ukončení poslední smlouvy se společnosti O2.
Ostatní lhůty jsou pak již řádově kratší. Závěry jsou tedy následující:
Samozřejmě v celém postupu existuje řada otázek, které nahrávají konspiračním teoriím:
Tiskni
Sdílej:


 23.1.2019 08:13
pushkin | skóre: 43
| blog: FluxBlog
 23.1.2019 10:41
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Trochu konspirace  , že by nemohli ihned mazat?
 23.1.2019 12:15
Petr Tomášek | skóre: 39
| blog: Vejšplechty
antidatován
Jakože že je to bezčasý dopis, který existoval od začátku vesmíru a bude existovat až do konce světa a neexistuje datum jeho sepsání? 
24.1.2019 08:18
pushkin | skóre: 43
| blog: FluxBlog
.
 24.1.2019 11:16
xvasek | skóre: 21
| blog:
| Zlín
 24.1.2019 09:04
Max | skóre: 73
| blog: Max_Devaine
Možná je to chyba vedení, nebo firemního právníka, nebo to tak opravdu má být. Každopádně mně spousta věcí, která přišla s GDPR, přijde prapodivná. To samé teta učitelka, to co kvůli tomu vzniklo (šílený papírování) a zároveň zaniklo ve školách je dost smutné :-/.Správně je a, nebo b. GDPR v podstatě nic nemění, předchůdce GDPR měl vesměs ta stejná omezení. Zvýšila se hlavně vymahatelnost a výše pokut.
 25.1.2019 17:40
ʚĭɞ 🍉 | skóre: 94
| blog:
nemluvě o tom, že chybí nějaký vrchní limit rozsahu a komplexity, protože studovat poctivě úplně všechno nejsou schopni ani právníciJo, tak tohle veřejně kritizoval akorát jeden soudce od nejvyššího(?) soudu, jinak to nikoho netankuje. Při doktríně, že neznalost zákona neomlouvá, je to docela hloupé.
25.1.2019 20:15
ʚĭɞ 🍉 | skóre: 94
| blog:
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 2.2.2019 16:48