Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Když se potřebuji odreagovat, všechno mě štve, pracovat se mi nechce... tak většinou vypnu počítač. Ale když mi v hlavě hlodá, co všechno bych měl ještě dodělat, co všechno už dlouho odkládám, a že bych vlastně ten počítač vůbec vypínat neměl, tak se snažím najít nějakou činnost, která sice nijak nepohne s prací, jíž se snažím vyhnout, ale zato mám aspoň dobrý pocit z toho, že se tak úplně neflákám.
Jedním z takových pracovně zástupných koníčků je překládání malých prográmků a utilitek pro KDE. Malých proto, že na větší si netroufám, pro KDE proto, že jej používám nejčastěji. Vybírám si samozřejmě podle toho, které utilitky se mi samotnému hodí. Ale protože tomu až tak moc času nevěnuji, každou chvíli objevuji nějaké drobnůstky, které už mají zkušení lokalizátoři dávno v malíku. Například dnes jsem konečně využil Dr. Kolizňáka, aka Dr. Klash.
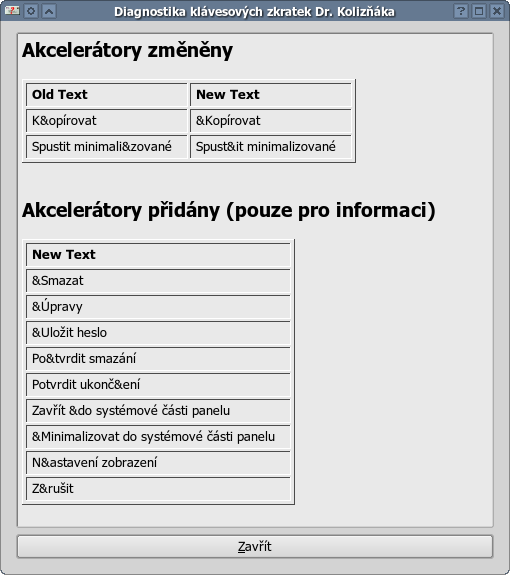
Doktor Kolizňák je malá funkcička schovaná přímo v kdelibs. Umožňuje kontrolovat kolize akcelerátorů (klávesových zkratek v menu a dialogových oknech - ta podtržená písmenka usnadňující pohyb po menu/okně). Při překladu totiž samozřejmě nelze zachovávat stejné akcelerátory jako v originále. Zapnout Dr. Klashe můžete buď pro celé KDE v souboru /.kde/share/config/kdeglobals nebo v konfiguračním souboru testované aplikace. Stačí přidat např. následující:
[Development]
CheckAccelerators=F12
AutoCheckAccelerators=false
AlwaysShowCheckAccelerators=true
Po stisknutí F12 se pak objeví okno s navrhovanými změnami. Vysvětlení funkcí dalších dvou parametrů najdete v KDE Programmer's i18n howto.
Včera a dnes jsem opět po dlouhé době aktualizoval překlady programů KShutDown a KShowmail.
KShutDown už od čtenářů abclinuxu.cz kdysi dostal pěknou sodu (teď tu zprávičku nemohu najít, šlo o to, jak může někdo s čistým svědomím napsat program, jehož zdrojáky mají několik stovek kilobajtů, a přitom vlastně provede jen shutdown -h :-)), ale mně to nevadí... . Používám ho na desktopech své přítelkyně a rodičů, pro které je ideální. Jednoduchý, intuitivní a klikací. S takovým bumbrlíčkem dokáže vypnutí počítače načasovat i... no, prostě i oni.
KShowmail používám i já - připadá mi ideální pro systémy bez vlastního MTA.
A protože mám zase dnes nanicovatou náladu, pustím se asi ještě do aktualizace překladu katalogového programu Bookcase/Tellico (ten to pro změnu schytal za to, že nevyužívá nějaký databázový backend... nutno podotknout, že záměrně... autor k tomu napsal: I started developing it when I couldn't find a personal database program for KDE which didn't using a SQL backend.). Také už by ten nový překlad potřeboval jako sůl.
Tiskni
Sdílej:


A pak se třes!Jak to "třes"? Stane se mi něco?
Proboha! Oni učitelé češtiny nemají zakázáno překládat programy?A ti, kteří češtinou nevládnou vůbec, to povoleno mají? Když tak někdy koukám, co mi lokalizované programy říkají, nestačím se divit...
 30.11.2005 19:40
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
Když tak někdy koukám, co mi lokalizované programy říkají, nestačím se divit..."Smrtelná chyba aplikace" (přítomno před časem v KDE)

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

