Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
16.3.2008 01:29
| Přečteno: 2918×
| Linux
|  | poslední úprava: 16.3.2008 01:37
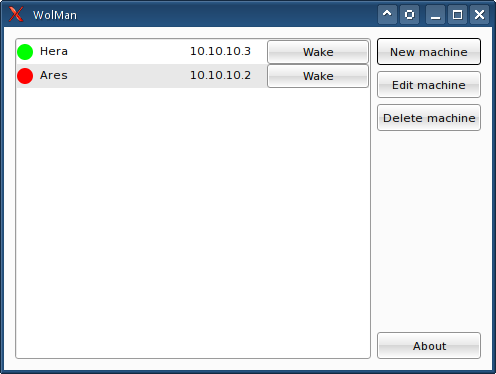
Sháněl jsem nějaký GUI nástroj pro spouštění počítačů přes Wake-on-LAN a pro Linux jsem nic nenašel (čímž nevylučuju, že něco existuje).
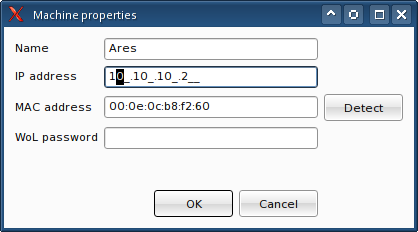
Napsal jsem proto vlastní program (jako obvykle pro Qt 4). Sám najde odchozí rozhraní*, detekuje MAC z IP adresy a ukazuje, zda daný stroj odpovídá na ARP požadavky zelenou/červenou "diodkou". Podrobnosti na projektové stránce. Kód je narychlo zplácaný - ještě ho nějak pročistím.
*) Na to využívá /sbin/ip, zatím jsem byl líný tuto konkrétní věc řešit bez spuštění podprocesu.
Tiskni
Sdílej:


 16.3.2008 01:56
David Watzke | skóre: 74
| blog: Blog...
| Praha
 16.3.2008 02:00
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
$ su
# wake home
Strasne tezky. hrozne moc. fakt narocny. moje maminka bezne probouzi pocitace a ta by tohle nenapsala.
 16.3.2008 14:43
xkucf03 | skóre: 50
| blog: xkucf03
16.3.2008 02:13
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 16.3.2008 12:09
andree | skóre: 39
| blog: andreeeeelog
 omgwtflol...
 16.3.2008 02:31
Jardík | skóre: 40
| blog: jarda_bloguje
16.3.2008 02:32
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
Sháněl jsem nějaký GUI nástroj pro spouštění počítačů přes Wake-on-LAN a pro Linux jsem nic nenašel (čímž nevylučuju, že něco existuje).Uzivatelia openSUSE maju k dispozicii YaST2 wol
 16.3.2008 10:13
Cohen | skóre: 21
| blog: Drobnosti
| Brno
GUI wake-on-LAN psaný v Javě, tedy univerzální pro libovolnou platformu, pro kterou existuje JVM.
16.3.2008 15:18
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
16.3.2008 15:52
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 16.3.2008 13:19
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Existuje vůbec nějaký systém jak dát echo pakovačům velkých dister o takovýchto malých, ale užitečných projektech?
Existuje vůbec nějaký systém jak dát echo pakovačům velkých dister o takovýchto malých, ale užitečných projektech?O hromadné cestě nevím, cesta pro každou distribuci je bugzilla..
16.3.2008 21:35
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
O hromadné cestě nevím, cesta pro každou distribuci je bugzilla..To jsem si myslel. Snad se toho jednotného balíkovacího systému dožiju.
16.3.2008 21:49
David Watzke | skóre: 74
| blog: Blog...
| Praha
16.3.2008 21:53
David Watzke | skóre: 74
| blog: Blog...
| Praha
16.3.2008 21:54
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Já doufám, že se takového jednotného systému, který by jen brzdil vývoj nikdy nedožiju.Inu, to by mě docela zajímalo. Rozveď prosím.
17.3.2008 16:14
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Je to jednoduché. Každá větší distribuce dělá ve svém balíčkovacím systému nějaké úpravy.A ještě větší bordel než v tom vůbec je,
A to jak v balíčkovacím systému tak v samotných balíčcích.Proč proboha kvůli nějakým featurám instalovat jiné distro? Proč musí mít každé distro na nastavení jedné věci jiný způsob? Proč…
Ve chvíli, kdy bychom chtěli tento systém sjednotit tak nutně musíme odstranit tyto diferenceCož je ještě větší plus než samotný jednotný balíčkovací systém.
a každá změna by se musela tlačit přímo do nějakého upstream cross-distribučního repositářeCo to je?
čímž by celý koncept několika distribucí ztratil smysl a mohli bychom mít jednu univerzální distribuci.Řekl bych, že v současné době je to čím se distribuce odlišují je jen jiný software(a teda ještě ten jiný způsob nastavování). Co by bylo špatné na tom mít třeba Gentoo(a jeho CLI utility na nastavování defaultně nainstalované) a přitom v repositářích dostupné GUI klikadla třeba z Ubuntu?
19.3.2008 15:19
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 19.3.2008 11:33