Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
25.1.2007 01:55
| Přečteno: 4036×
| 
Musím se s vámi podělit o zajímavou příhodu, která se stala minulý čtvrtek v pozdním večeru. A překvapivě bude i o Linuxu, ba co více o Debianu.
V šerém dávnověku jsme si založili malé sdružení, abychom dostali k nám na vesnici Internet, protože veškerá jednání s, v té době ještě Českým, Telekomem o osazení DSLAMu na ústřednu ztroskotala. Shodou okolností máme rok 2007, ve kterém nám slíbili, že přijdeme na řadu. Sdružení od té doby roste, byť nijak zvlášť rychle, O2 tu má nyní 4000 telefonních linek, takže by tu mělo být 1000-2000 ADSL přípojek (je to skoro Praha), což nemáme ani náhodou, ale pokrýváme asi pět vesniček, takže úplně malí nejsme.
Ve čtvrtek u nás, jako leckde jinde, postupně nastala tma. To je samozřejmě mrzuté, ale jednou za rok se dá krátkodobý výpadek Internetu přežít. Pravda abstinenční příznaky jsou značné, ale vichřice očesávající tašky ze střechy vás přeci jen zabaví. Nebo uspořádáte černou hodinku, která není úplně černá, protože máme agregát na zálohování AP, ale jen jeden, takže zálohovat celou síť nemůžeme, ale na nabíjení mobilů a přátelské posezení na jednom místě stačí.
V této, bezmála idylické době, nám volá jeden z členů sdružení, přes kterého vede jeden z hlavních páteřních spojů, že máme problém se sítí. Tak ho uklidňujeme, že všechno víme, ale že není sám komu nejde proud a že se to jistě za chvíli vyřeší. Ukázalo se ale, že jeho hlavní problém není v tom, že by mu nešel proud, potažmo Internet, ale že má o něco málo zásadnější komplikaci, že mu spadl komín a poničil střechu.
Pád komína sám o sobě je mrzutý, ale představte si, že na komíně byly namontovány naše antény. A držely v komíně pevně. Tuze pevně, šly s komínem k zemi. A na pečlivě zašroubovaných kabelech táhly router, který se vznesl z půdy, trochu se proletěl a skončil zaražený mezi střešními latěmi. A že to nebyl jen tak nějaký router, jednalo se o server na kterém byl někdy před 10 a možná i více lety provozován ftp.cz.debian.org. Svůj důchodový věk tráví nyní u nás jako páteřní router, což osazen dvěma Atheros kartami s přehledem zvládá, jen se na něm nesmí povolit conntrack, to už přeci jen pro jeho procesor není při tocích okolo 30 Mbit to pravé ořechové.
Tady je jeden obrázek, jak vypadala střecha a padlý komín.
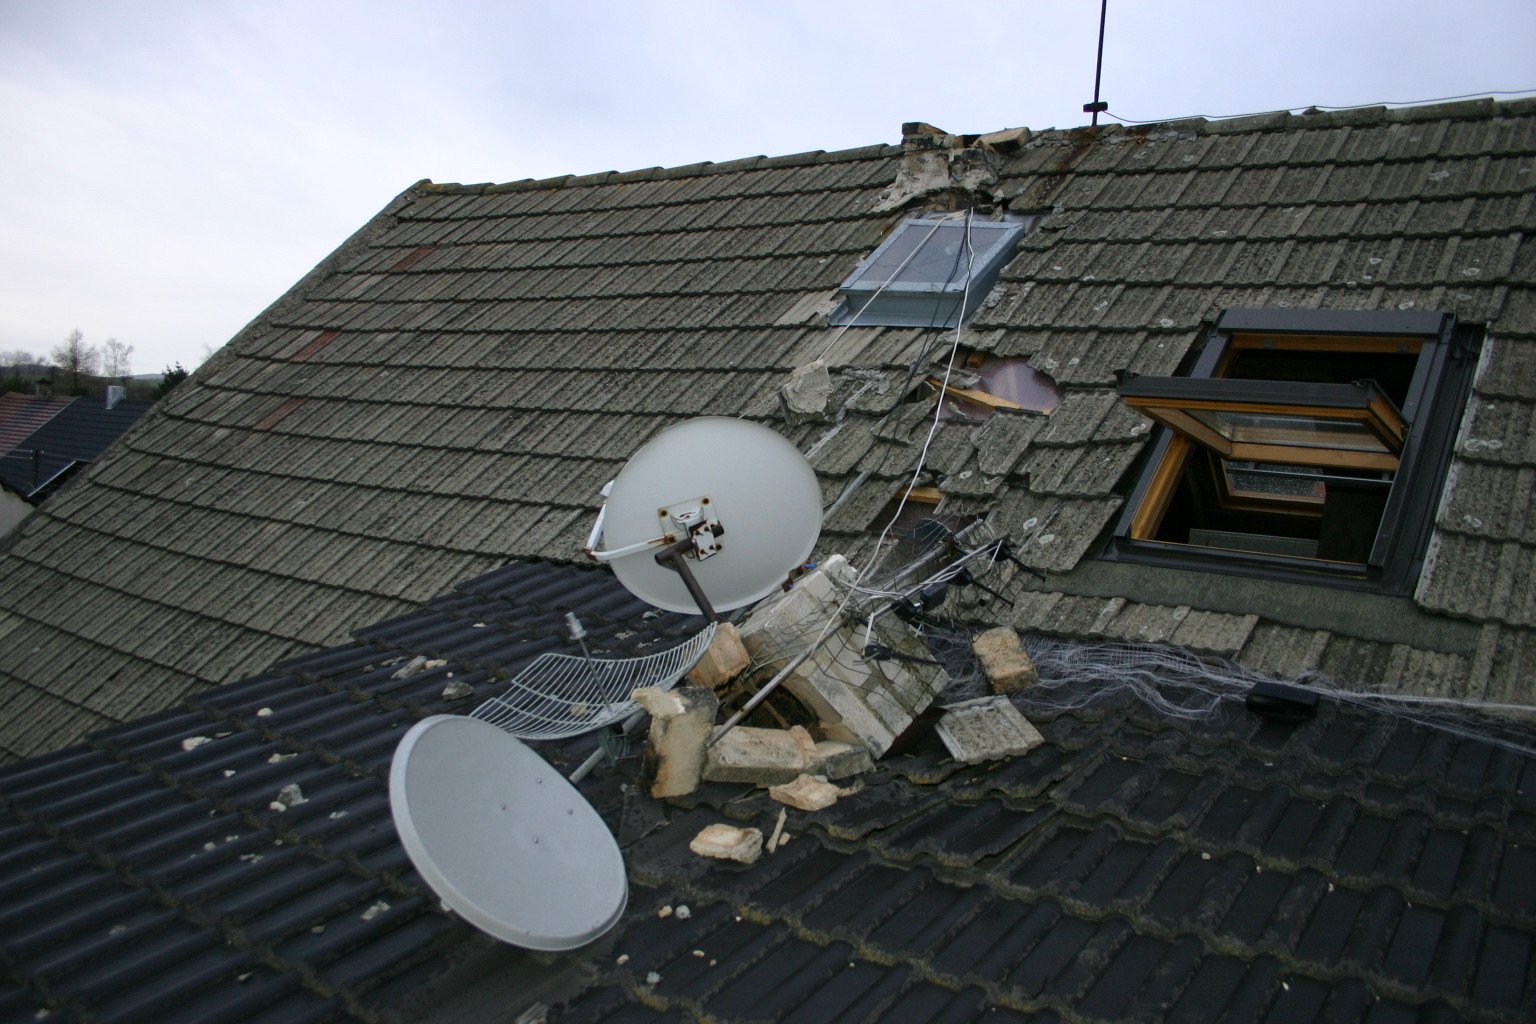
Jeden z talířů je satelitní anténa, jeden naše 5GHz anténa, přeci jen spoje jsou tu dlouhé a potřebujeme vysoké rychlosti, proto musíme používat vysoce ziskové antény. Antény byly pádem zničeny.
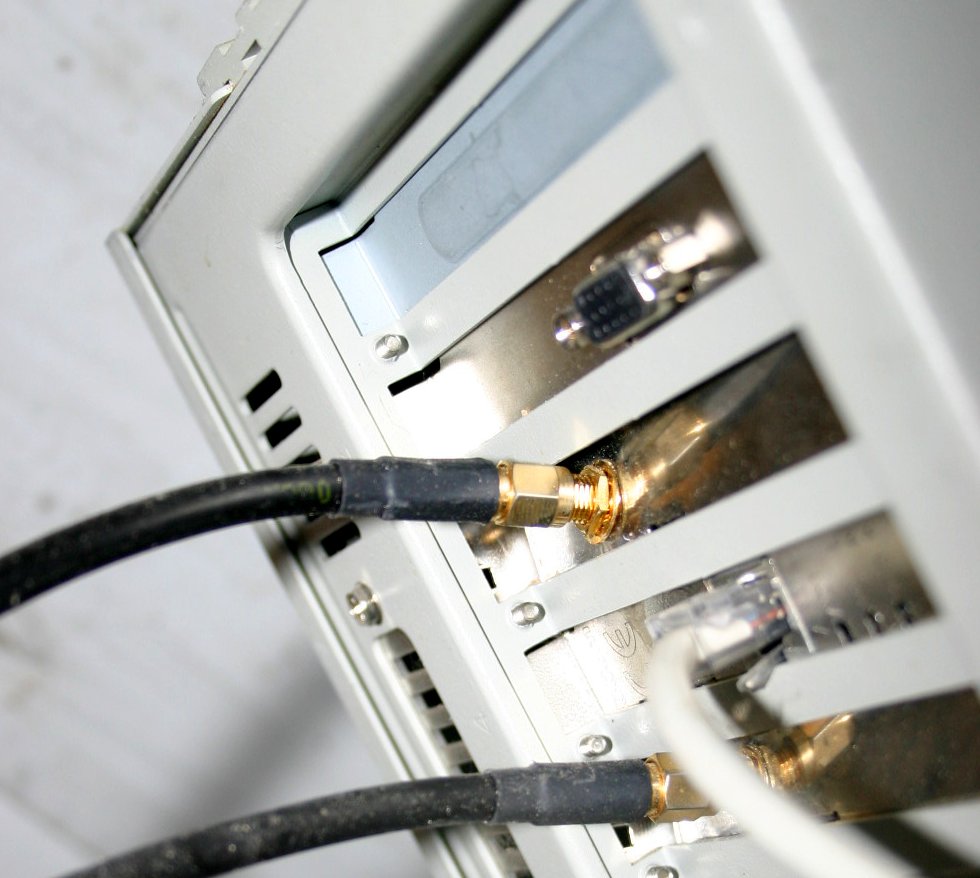
A vyprávění se nám pomalu dostává do finále. Počítač byl snesen, vyměnili jsme dvě karty, které měly přeci jen trochu zkroucené pigtaily:
A stroj běží dál. Vůbec nic mu nechybí, není uražený, že s ním takto zacházíme, routuje jako by se nic nestalo. Naštěstí ochotní lidé ze vsi pomohli postavit obratem nový stožár, takže celý systém byl obnoven dříve, než se podařilo zapnout proud.
Až vám někdo bude vyprávět, že mu počítač spadl, můžete mu říct, že linuxové počítače naopak létají.
Tiskni
Sdílej:


 25.1.2007 12:34
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E
 25.1.2007 15:27
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E


 26.1.2007 00:06
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha
Chvíle, kdy všechno funguje, neděje se nic hrozného, jsi v teple, pohodlí a bezpečí, to je jedna z nejhezčích věcí, jaké může náš pochmurný lidský život nabídnout. Příliš, až příliš často se člověk nachází v přesně opačné situaci.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 25.1.2007 21:13