Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
15.10.2016 18:11
| Přečteno: 4758×
| Expresivní zabručení
| 
Bohužel, jak jsem předpovídal, jednoho dne k tomu dojít muselo. U novějších počítačů už není zbytí a možnost vyhnout se UEFI v podstatě není.
Doposud nebyl problém vedle sebe v poklidu a míru Windows a Linux provozovat. GRUB se s EFI umí vypořádat bez problémů. Takto jsem nějaký čas bootoval jak Windows Boot Manager, tak GRUB. Nemám ponětí co se stalo a aniž bych si byl vědom nějaké chyby z mé strany, prostě mi včera vyskočila při snaze nabootovat GRUB tato nádherná obrazovka:
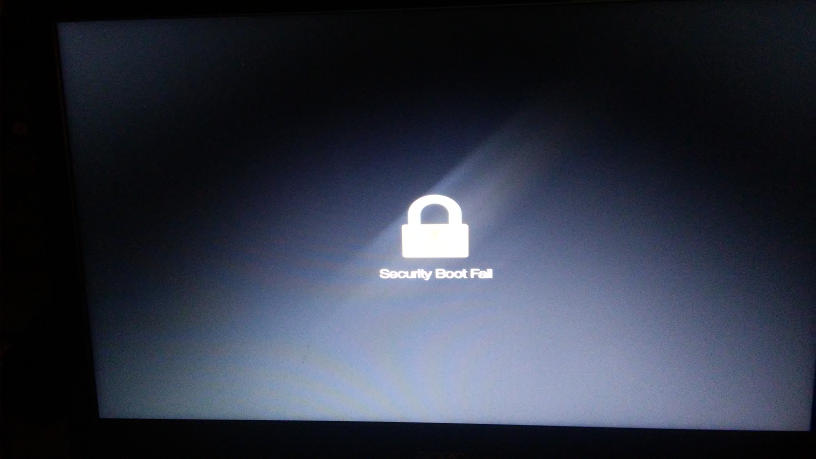
Klíček s popiskem „Security Boot Fail“. Toť vše. Dál se počítač nehnul ani o instrukci a vysvětlení žádné. Po restartu mi zůstal Windows Boot Manager jako jediná možnost kterou nabootovat.
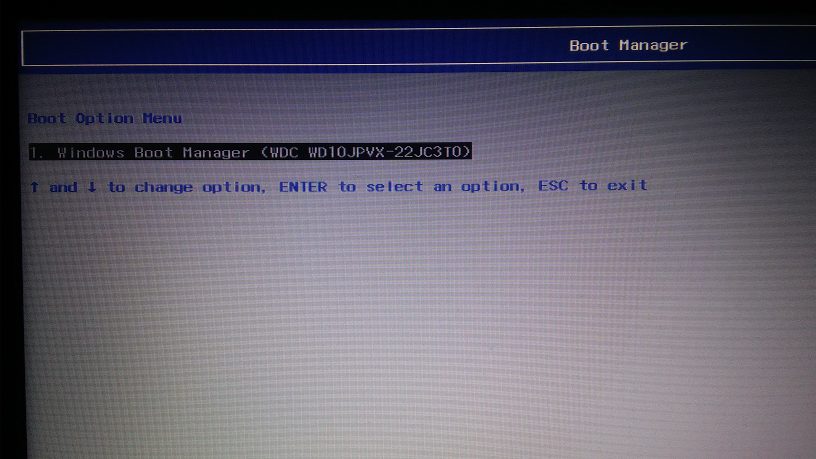
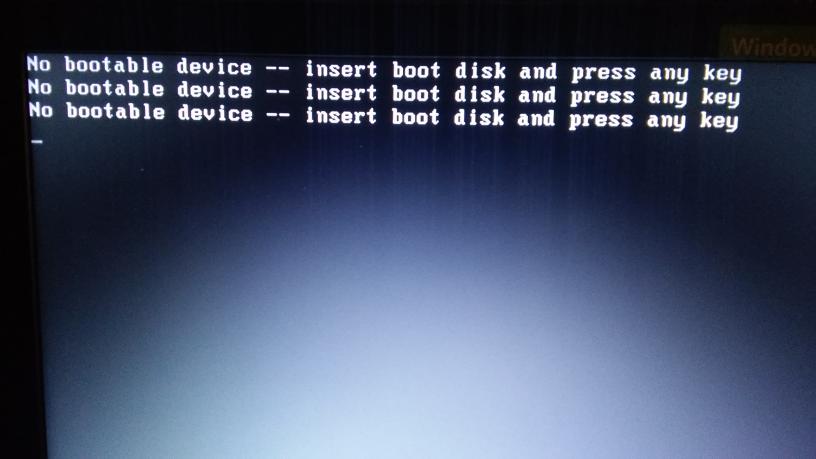
Vypnutí UEFI a navrácení se ke standardní metodě mělo za následek, že nabootovat můžu pouze pomocí DHCP:
Secure Boot dle výchozího nastaven zapnutý a zašedlý, takže možnost deaktivovat ho žádná:
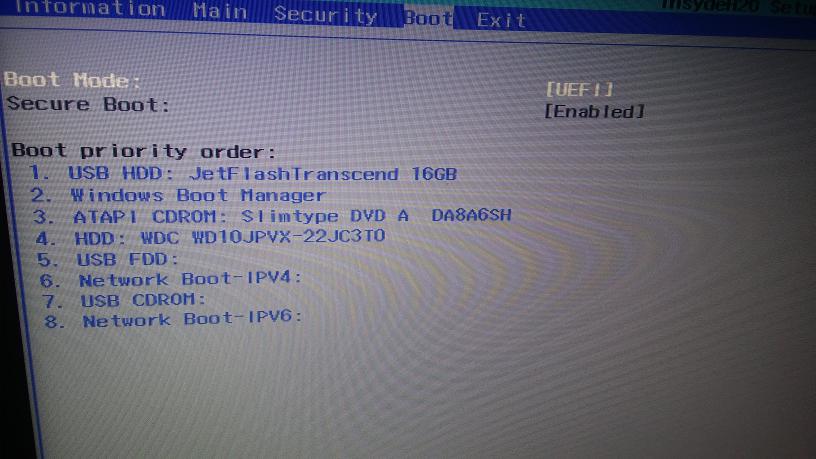
V tento moment jsem začínal být mírně řečeno zoufalý.
Za celý svůj život jsem nenastavil jediné heslo do BIOSu. Důvodem je pragmatičnost a taky trochu vlastní ideologie. Hesla mám tendenci zapomínat a hrozba, že zapomenu jaké heslo jsem nastavil do BIOSu je prostě veliká. Nemožnost spravovat BIOS poté velmi nemilá. Navíc jsem prostě toho přesvědčení, že kdokoliv sedí fyzicky před strojem by měl mít možnost ho spravovat včetně svobodné volby který systém chce nabootovat a heslo by mu v tom mohlo bránit. Prostě stroj je toho kdo před ním sedí, ten ho zároveň dost pravděpodobně spravuje a zároveň vlastní poslední bajt ve vlastní paměti. Takový člověk také rozhoduje co bude a nebude spouštět. Tak nějak to vidím já.
Bohužel jsem si zároveň všiml, že možnosti vlastnosti Secure Bootu jsou v menu do kterého se jinak než bez nastaveného hesla nedostanete. No nedá se nic dělat:
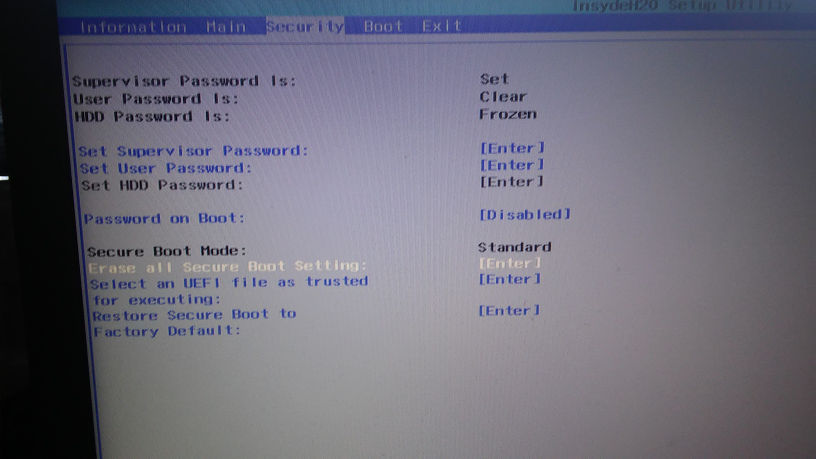
Nyní je možné spravovat klíče a možná ještě nějaké parametry Secure Bootu. Ovšem také zpřístupní jinou položku:
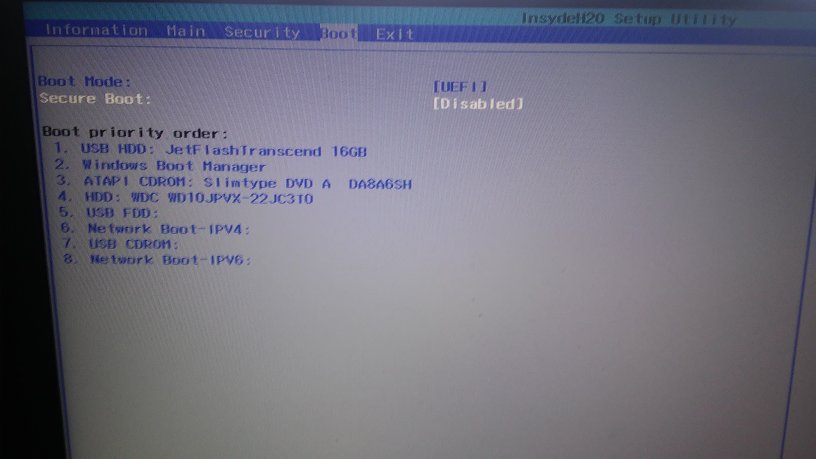
kterou každému soudnému člověku doporučuju nastavit na jedinou myslitelnou hodnotu:
[Vypnout, zničit, znárodnit a rozsekat na cucky!!!]
Na závěr dodám že nyní bootuji co uznám za vhodné já a už mi nezbývá nic jiného než obávat se dne kdy mi nějaký „Security patch“ i tuto možnost z BIOSu odebere.
Tiskni
Sdílej:


 16.10.2016 12:04
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Řekl bych že ty "náhlé kolapsy" typu secure boot fail na dualboot mašině budou nejspíš mít na svědomí aktualizace Windows. Doporučuju se tímto jednoduše vyhnout spouštění Windows na železe úplně.Též něco takového podezřívám. Sám si nejsem vědom že bych změnil nějaké nastavení a prostě tohle začalo ze dne na den. Pokud vypnu Secure Boot, GRUB nabootuju bez nejmenšího problému. Problém je že pokud se oken zbavím a nepůjde nabootovat z jakéhokoliv důvodu Linux, z počítače zbude cihla. Licenci oken jsem si poctivě zaplatil, není k tomu instalačka, nic. Prostě by to byly vyhozené peníze z okna.
Virtualizace je jediná rozumná volbaTohle jak funguje? Co když začne WBM ten Secure Boot ke svému startu vyžadovat, jak se vlastně bude spouštět ve virtuálu?
Tohle jak funguje? Co když začne WBM ten Secure Boot ke svému startu vyžadovat, jak se vlastně bude spouštět ve virtuálu?Podle me neni duvod aby nejaky otevreny UEFI firmware ten secureboot nemohl podporovat, verejne klice MS jsou volne dostupne (a i kdyby nebyly jsou v kazdem BIOSu).
 16.10.2016 12:46
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
16.10.2016 17:14
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Ne. To první se jmenuje UEFI Capsule, to druhé Windows Platform Binary Table.
První umí Linux od verze 4.2, s druhým mělo aféru Lenovo asi tak před rokem, kdy lidem, co si odinstalovali z Windows nějaké pitominy od Lenova, je znovu nainstalovalo při bootu.
17.10.2016 07:08
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
17.10.2016 11:05
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Po nejakých aktualizáciách WIN10Popravdě též podezřívám aktualizace, protože WIN10 aktualizuje jako zběsilé, furt to něco mění…tak mě napadá, dá se to nějak rozumně vyřadit z provozu?
16.10.2016 12:05
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Nešel by coreboot?Na nějakém Acer spotřebním zboží? Těžko.
 16.10.2016 14:22
Agent
| blog: Life_in_Pieces
| HC city
 .
 17.10.2016 08:08
Max | skóre: 73
| blog: Max_Devaine
 16.10.2016 14:12
⧠ A = 0 | skóre: 11
| blog: Technokratovo_zrcadlo
| 上海
16.10.2016 16:09
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
 16.10.2016 21:37
pavlix | skóre: 54
| blog: pavlix
17.10.2016 08:00
⧠ A = 0 | skóre: 11
| blog: Technokratovo_zrcadlo
| 上海
 18.10.2016 19:12
JiK | skóre: 13
| blog: Jirkoviny
| Virginia
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 16.10.2016 23:57