Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Centreon má velice přehledné ovládání, ač se to někomu zpočátku nemusí zdát. Veškeré nastavení se ukládá do databáze MySQL. Když máme vše nastaveno, tak se nastavení exportuje do konfiguračních souborů Nagiosu, které se pak znovu načtou. V základu se ovládání rozhraní Centreon dělí na 7+1 položek:
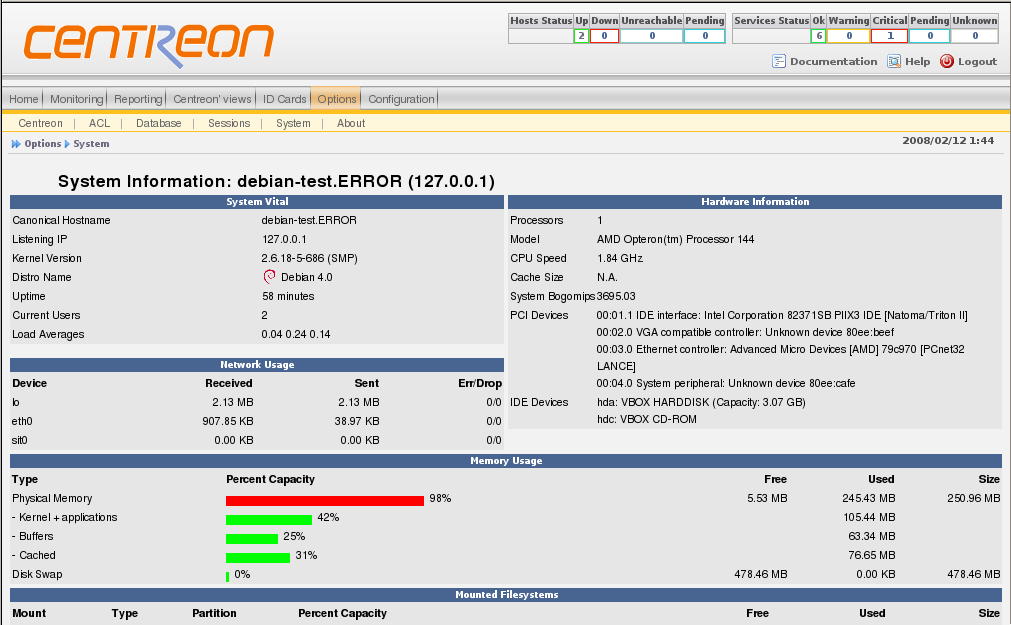
Nyní si popíšeme, jak monitorovat, zda je seznam.cz online a zda na něm běží HTTP server. Ještě než začneme, tak malý slovníček pojmů:
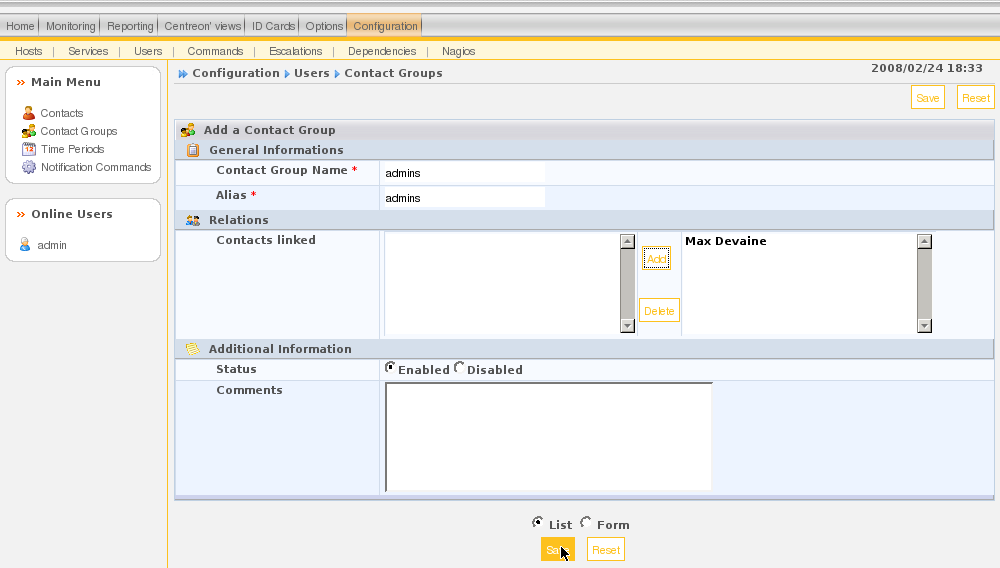
V základu máme vytvořeného jednoho uživatele, ale zprávy můžeme zasílat jen skupinám kontaktních uživatelů (contact groups), proto musíme nejdříve vytvořit skupinu a stávajícího uživatele (Full Name: Max Devaine; Alias: admin) do ní zařadit:
Configuration -> Users -> Contact Groups
Ještě nám ovšem chybí nastavit kontaktního uživatele tak, aby mu byly zasílány emaily v případě různých typů událostí:
Configuration -> Users -> Contacts
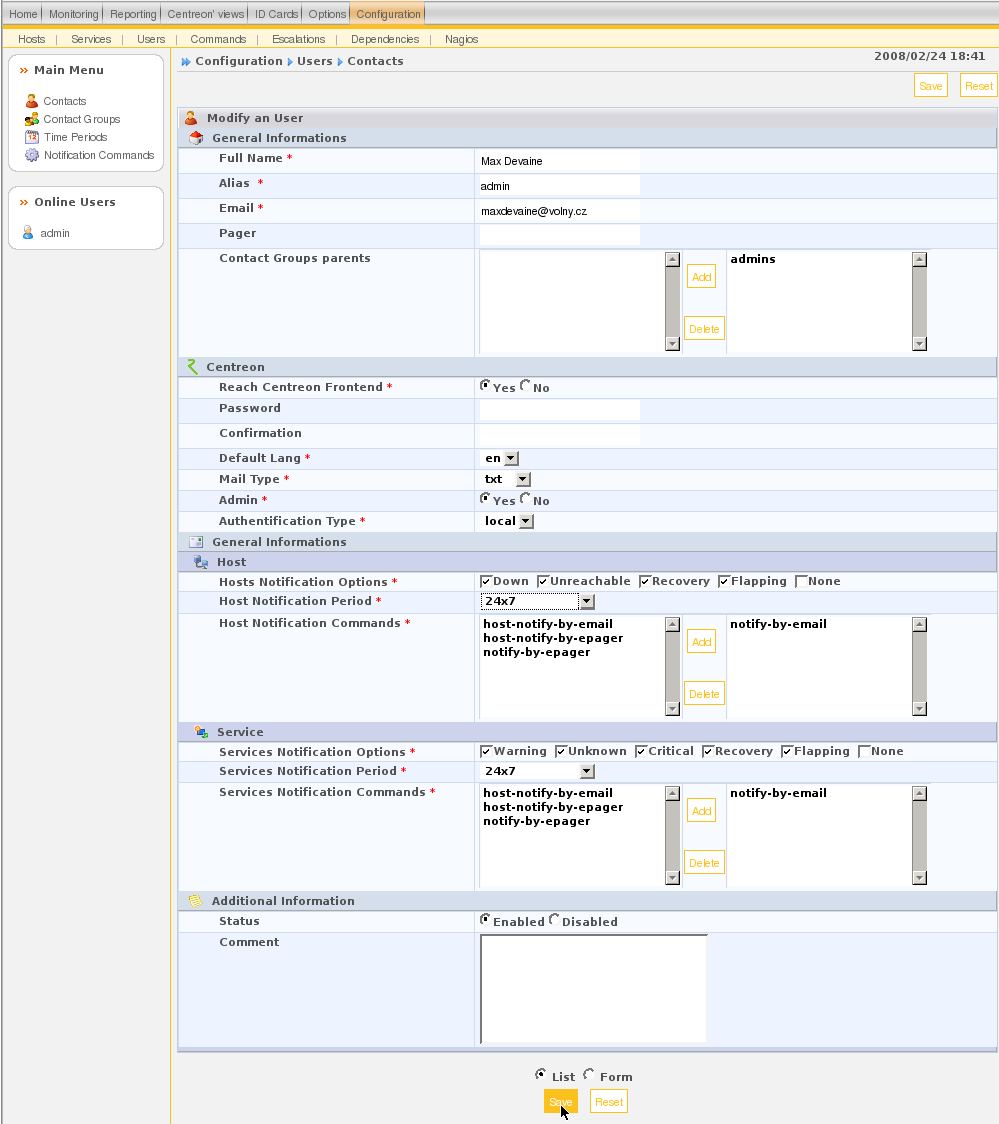
Hosts Notification options (zasílat zprávy o):
Host Notification period (kdy se mají zasílat zprávy). Tyto časy lze lehce naklikat v:
Configuration -> Users -> Time Periods
Standardně jsou přednastaveny tyto:
Services Notification options (zasílat zprávy o):
Dále je na obrázku nastaveno, aby se zasílaly pouze emaily (notify-by-email), jak ohledně hlášení stavu hostů, tak služeb.
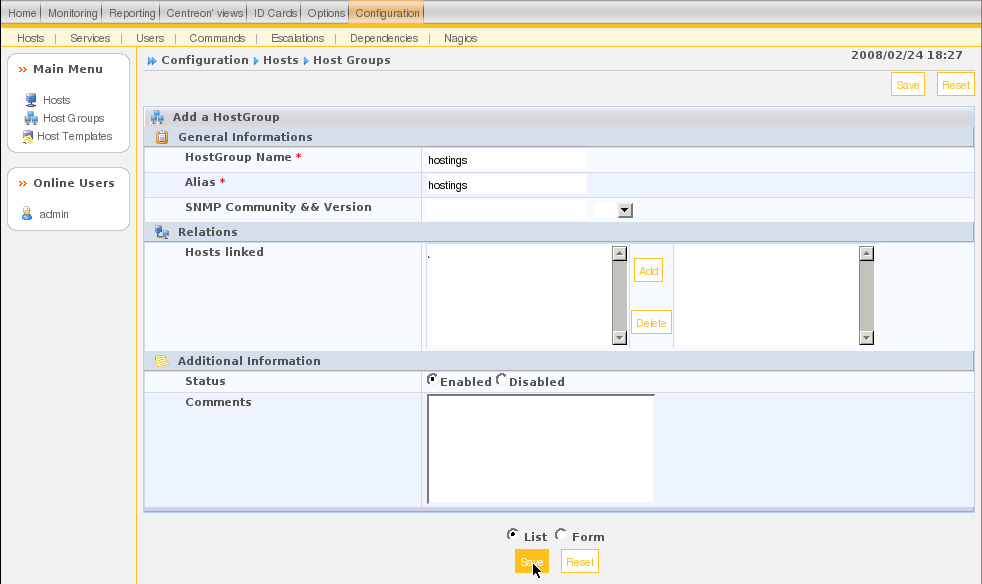
Nejdříve si vytvoříme hostgroup, skupinu, které budeme přiřazovat jednotlivé hosty:
Configuration -> Hosts -> Host Groups
Dále host template, který poté budeme moci použít např. na všechny další podobné monitorované počítače.
Configuration -> Hosts -> Host Templates
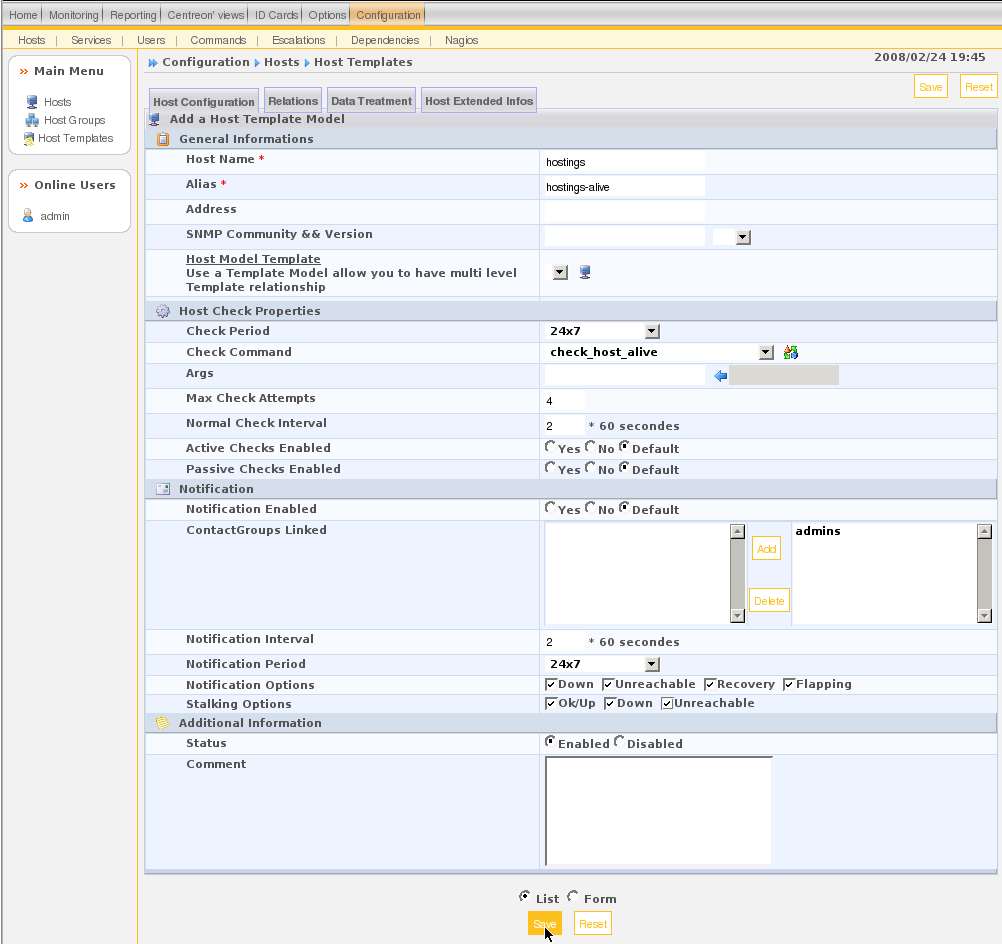
Na obrázku je šablona nastavena následovně:
Můžete si všimnout položky "Host Model Template". Tato položka umožňuje použít tzv. multilevel template. Což znamená, že si můžete vytvořit jinou šablonu, kterou použijete při vytváření druhé šablony, a tu poté přířadíte hostu. Takže finále může vypadat tak, že host bude nastaven ve třech položkách (šablona1, kterou bude částečně využívat, šablona2 a v hostu, který načte šablonu2, si nějaké další nastavení můžeme také upřesnit).
Nyní konečně vytvoříme hosta, přiřadíme mu šablonu "hostings" a zařadíme ho v záložce "Relations" do skupiny "Hostings". Nic víc nevyplňujeme, protože o ostatní údaje se nám stará ona šablona. Pokud nepoužijeme šablonu, tak musíme vyplnit všechny údaje, u kterých je červená hvězdička.
Configuration -> Hosts
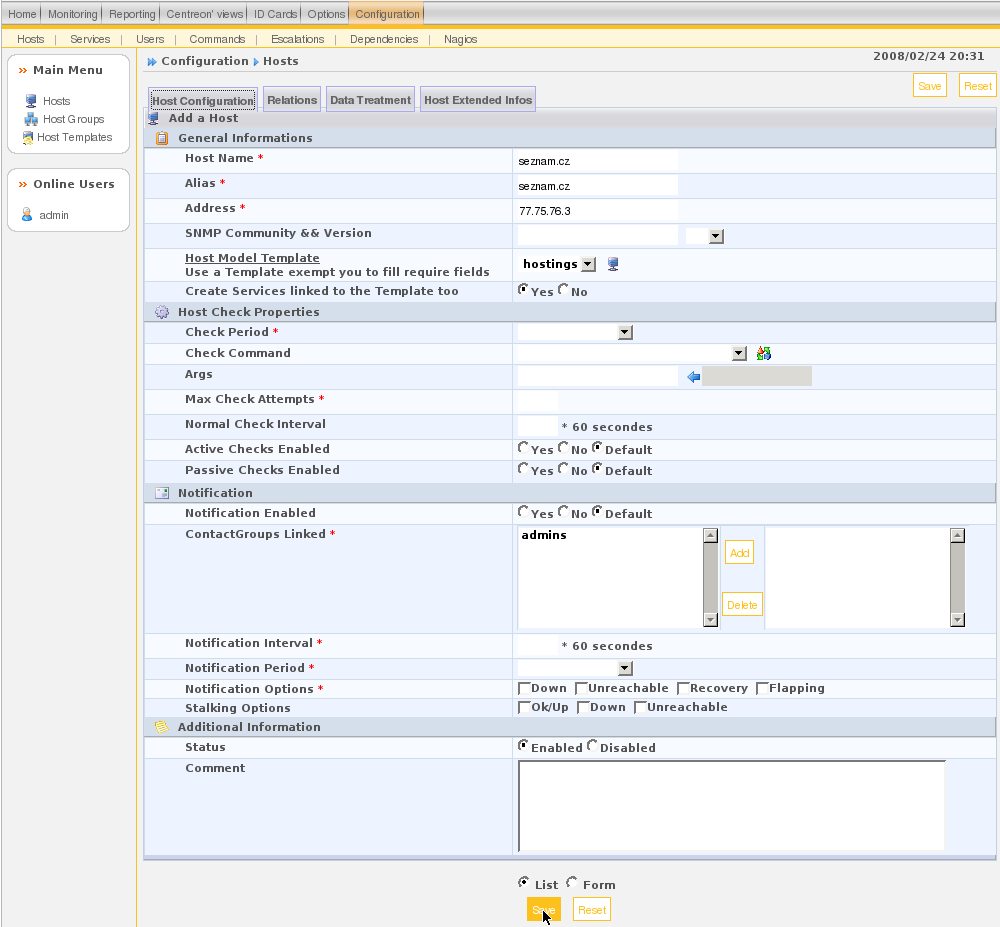
Při vytvoření monitorovací služby (v našem případě budeme kontrolovat dostupnost webu) budeme postupovat podobně jako u vytváření hosta. Vytvoříme si šablonu služby, poté samotnou službu, kterou přiřadíme k hostu. Nic víc.
Vytvoření šablony služby:
Configuration -> Services -> Service Templates
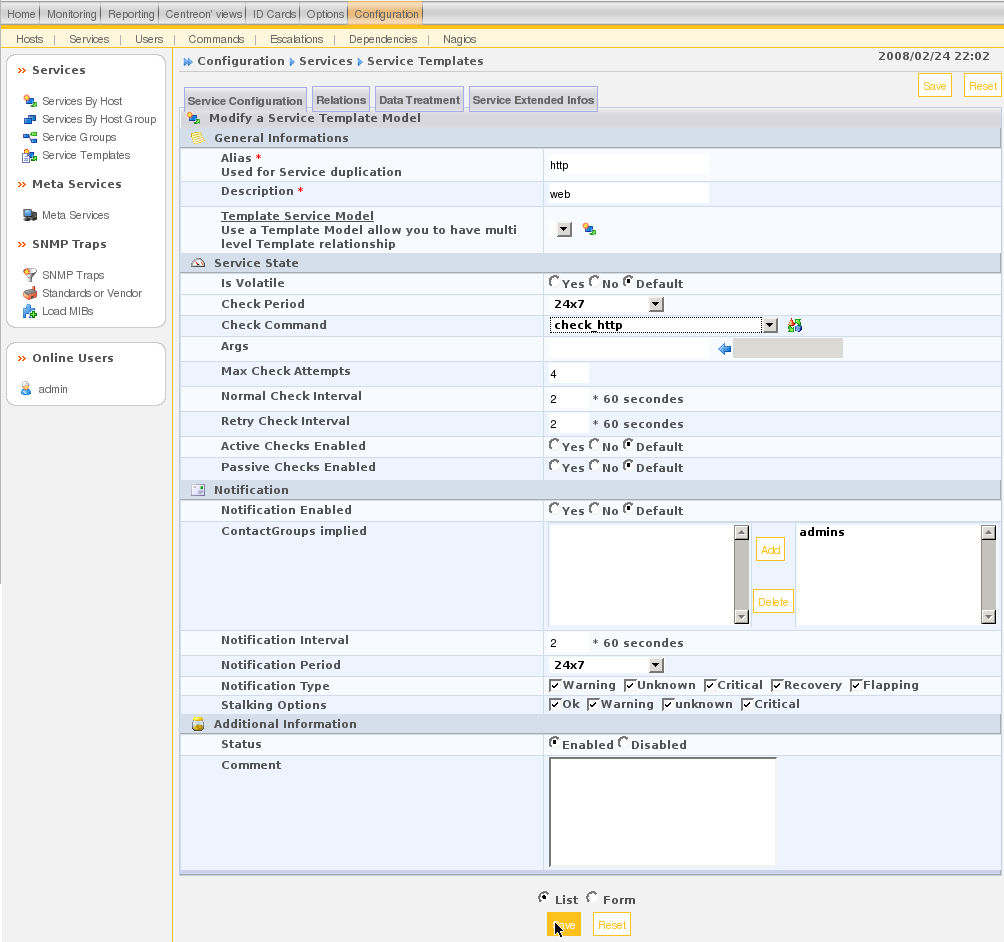
Myslím, že zde už komentáře netřeba - vše je jasné z nastavování hosta.
Nyní si vytvoříme službu, přiřadíme jí jméno (třeba: seznam-http), šablonu ("web") a hosta ("seznam.cz" - opět záložka "Relations"). Nic víc nenastavujeme, jelikož se nám o vše opět stará šablona.
Teď už nám jen chybí celé nastavení promítnout do Nagiosu. Nejdříve bychom si měli zazálohovat stávající nastavení:
cd /etc/nagios2

tar cvf nagios2-etc.tar *
A jelikož nikdo není dokonalý a neomylný, tak jsem minule udělal drobnou chybičku (která je tam již opravena). Pokud jste však podle návodu postupovali někdy v době mezi vydáním prvního a druhého dílu, opravte si ještě nastavení cesty k init skriptu Nagiosu. Provedete to takto:
Options -> General Options -> Nagios
Položku "Init Script" změňte z:
/etc/init.d/nagios
na:
/etc/init.d/nagios2
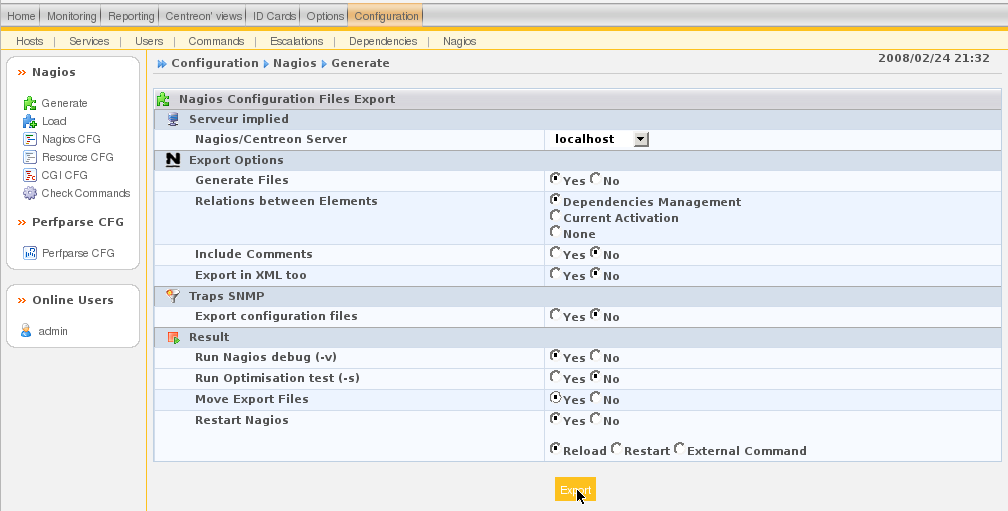
a uložte. Nyní už stačí v Centreon přejít do záložky
Configuration -> Nagios
Tam zaškrtnout položky "Move Export Files" a "Restart Nagios" a poté potvrdit tlačítkem "Export", viz obrázek:
Pokud bude vše v pořádku, tak vám Centreon vypíše toto:
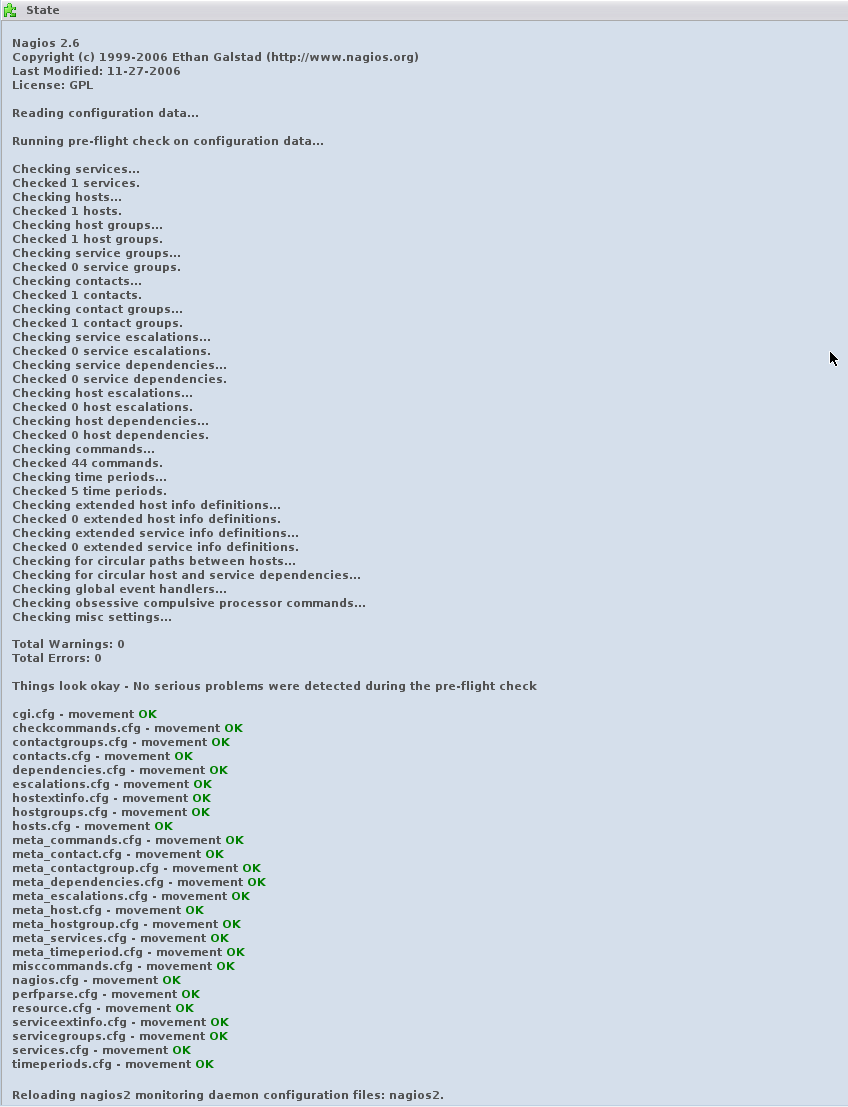
Nyní se můžete podívat do konfiguračního adresáře Nagiosu a kochat se tím množstvím konfiguračních souborů, které nám tam najednou vykvetly :).
Tento způsob třídění a přiřazování hostů a služeb není jediný, můžeme používat "Services Groups", "Services By Host Group" a další různé kombinace. Podle toho, jak chceme, aby se ve výsledku Nagios choval.
Access Control List nám umožňuje nastavit práva přístupu k jednotlivým položkám Centreonu. Jednoduše řečeno: chtěl bych, aby se Franta mohl přihlásit do Centreonu a aby viděl jen ty položky, které já mu povolím (třeba jen sekci Monitoring). Jak na to?
Vytvoříme si kontaktní skupinu, třeba s názvem a aliasem "users". Dále si vytvoříme nového uživatele (položka Contacts):
Full Name: Franta od vedle

Alias: Franta

Email: franta@gmail.com

Cotact Groups parent: users

Reach Centreon Frontend: Yes

Password: kopr

Confirm: kopr

Mail type: txt

Admin: No

...

Zbytek nastavení znáte z obrázků na začátku článku.
Nyní si vytvoříme skupinu, které přiřadíme ACL práva:
Options -> ACL
Pojmenujeme si ji třeba "users", přiřadíme do kontaktní skupiny "users" a teď to nejdůležitější: v záložce "Resources" přidáme hosty či skupiny hostů, které chceme, aby skupina users viděla. Dále v záložce "Topology" zaškrtneme všechny položky, ke kterým chceme povolit přístup skupině users.
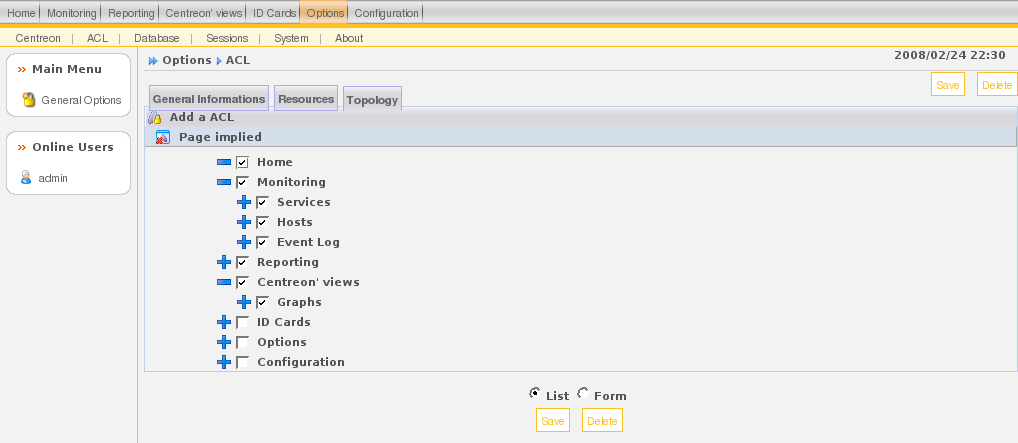
Nyní, když se odhlásíme a přihlásíme jako "franta" s heslem "kopr", tak se nám naskytne následující pohled:
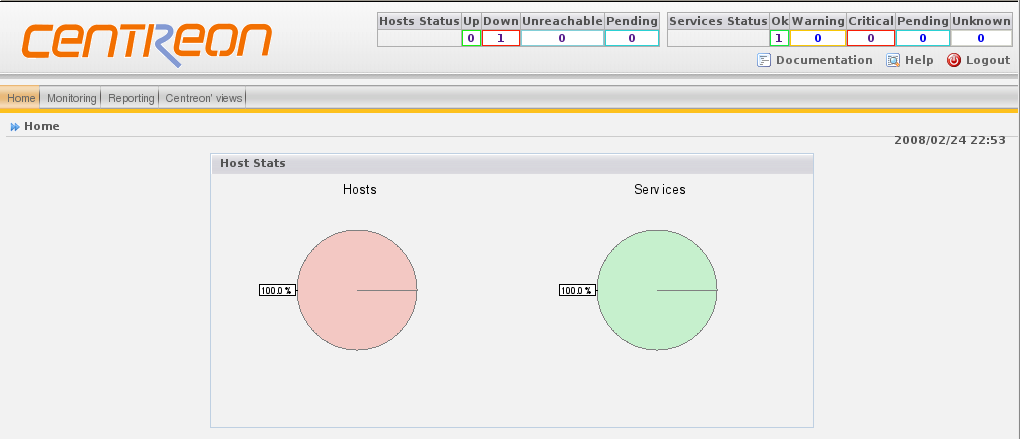
Ve vašem případě byste měli vidět obě položky zeleně a v pořádku. Já mám nedostupného hosta "seznam.cz" z prostého důvodu. Nagios mi běží ve VirtualBoxu a ještě jsem si ho nestačil nastavit tak, aby mi propouštěl i pingy.
Jak vidíte, Centreon je celkem jednoduchá klikačka, pomocí které Nagios lehce nastavíte. Za domácí úkol se podívejte, co umí položky "Dependencies" a "Escalations". Příště si řekneme něco o skriptech a o tom, co dokáží moduly pro Centreon, plus pár dalších drobností - např. proč se vám nyní z Nagiosu neodesílají e-maily apod.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 28.2.2008 08:07
Max | skóre: 73
| blog: Max_Devaine
28.2.2008 08:56
Max | skóre: 73
| blog: Max_Devaine
monitor nagios # /etc/init.d/nagios restart

Nagios 2.10
Copyright (c) 1999-2007 Ethan Galstad (http://www.nagios.org)
Last Modified: 10-21-2007
License: GPL

Reading configuration data...


***> One or more problems was encountered while processing the config files...

     Check your configuration file(s) to ensure that they contain valid
     directives and data defintions.  If you are upgrading from a previous
     version of Nagios, you should be aware that some variables/definitions
     may have been removed or modified in this version.  Make sure to read
     the HTML documentation regarding the config files, as well as the
     'Whats New' section to find out what has changed.

 * Configuration Error. Please fix your configfile
Vypada to, ze export z centreonu se nema rad s nagiosem, lze to nejak bezbolestne vyresit??
Ondra
21.4.2008 00:06
Max | skóre: 73
| blog: Max_Devaine
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
