Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Debilníček sklerotického linuxáka...
Psal se rok 2006 a tehdy ještě velmi nedokonalá KDE 3 mne donutily k přechodu na Fluxbox, po kterém jsem i pojmenoval tento blog. S vydáním KDE 3.5.x jsem ale přešel na KDE, na kterých jsem vydržel až do tohoto týdne - jejich úlohu opět převzal Fluxbox. Proč k tomu ale došlo?
Jednou z možností, jak oživit speciální tlačítka multimediálních klávesnicí je LinEAK. Zkusme jej nakonfigurovat a propojit s xmms pomocí xmmsctrl.
6.2.2007 08:29
| Fluxbox
|  | Anketa
| Přečteno: 3041×
| Komentářů: 8, poslední 6. 2. 2007
| Hodnocení: 100 % (6 hlasů)
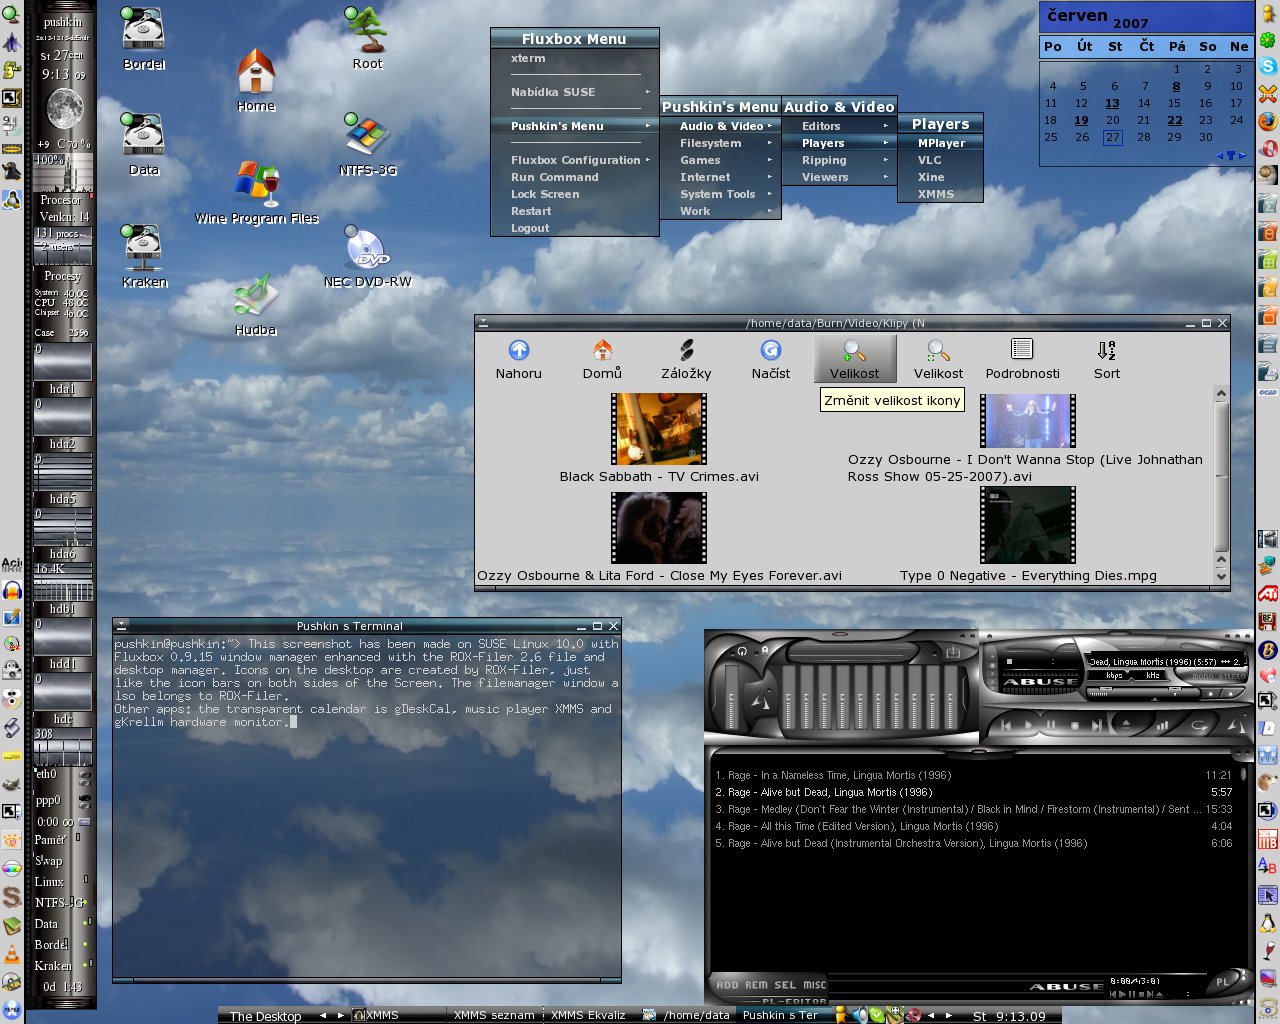
V záverečném dílu série o Fluxboxu a utilitách, které umí zpříjemnit život ve Fluxboxu, se budeme zabývat instalací a konfigurací ROX-Fileru, na plochu Fluxboxu přidáme transparentní gDeskCal a naučíme Fluxbox přepínat plochy s 3D efekty.
30.1.2007 08:15
| Fluxbox
|
| Přečteno: 2890×
| Komentářů: 5, poslední 31. 1. 2007
| Hodnocení: 100 % (6 hlasů)
V minulém dílu jsem představil základní možnosti konfigurace Fluxboxu jako takového, bez použití zvláštních utilit. V tomto dílu se zaměřím právě na utilitky, které přímo souvisejí s Fluxboxem, a mocný nástroj pro pozvednutí Fluxboxu na něco mocnějšího, než je jen window manager, ROX-Filer.
On ten tip nemusí být vůbec provozován na Fluxboxu, ale velmi dobře se integruje do jeho menu. Jde vlastně o odpověď na otázku: jak spustit X aplikaci s právy roota aniž bych musel do konzole?
Fluxbox je jedním z mnoha window managerů pro X. Jeho výhodou jsou široké možnosti konfigurace a ještě větší možnost volby programů. Jak ale udělat z tohoto toto?
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz