Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
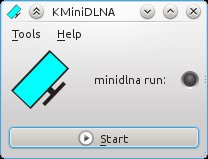
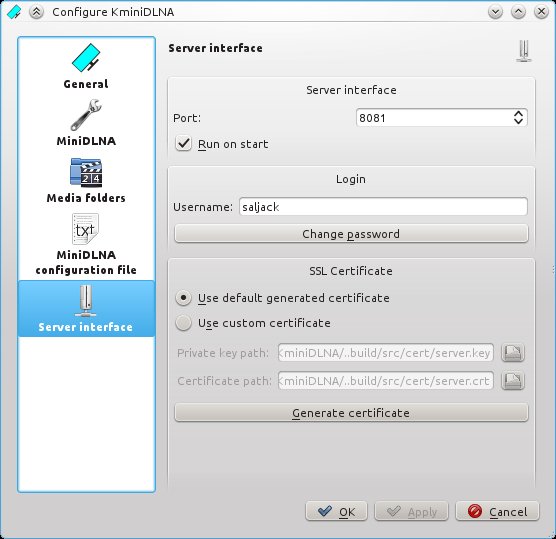
Chtěl jsem přidat možnost vzdáleného ovládání tak, abych mohl z obýváku zapnout DLNA server z mobilního telefonu. Pro toto vzdálené ovládání jsem vytvořil REST rozhraní aplikace. Vše jsem zabezpečil pomocí SSL resp. TLS. Celá desktopová aplikace je vyvinuta za pomocí Qt, KDE a OpenSSL. Aby desktopová aplikace fungovala je třeba mít nainstalovanou aplikaci MiniDLNA.Jako klient KMiniDLNA Mobile Client pro mobilní telefony s Android jsem zvolil využít Necessitas tedy port Qt pro Android. Vytvořil jsem také klient pro desktop KMiniDLNA Client. Veškeré podrobnosti o implementaci se můžete dočíst v mé bakalářské práci. Pokud chcete aplikaci vyzkoušel založil jsem projekt na SourceForge odkud můžete stáhnout všechny možné aplikace (pro Android je připraven apk balík, pro desktopové aplikace jsou připraveny archivy). Instalace ze zdrojových kódů probíhá pomocí příkazů:
mkdir build

cd build

cmake ..

make

sudo make install
Připravil jsem také balíčky pro Ubuntu 12.04 bohužel jsem nenastavil (čti nevím jak) závislosti na ostatních balíčcích. Vše je licencované pod GNU GPL v3.
Budu rád za vaše názory, připomínky a postřehy. Přidávám také screenshoty desktopové aplikace.
Update:Úplně jsem zapomněl vysvětlil, k čemu tato aplikace slouží. KMiniDLNA je grafická nástavba pro MiniDLNA, což je DLNA server. Můžete si tak na svém počítači pomocí KMiniDLNA nastavit, jaké složky chcete pomocí DLNA sdílet. Poté již tyto složky můžete procházet a přehrávat například na svém televizoru (tyto televizory nesou značku DLNA Certified) nebo pomocí DLNA klienta například v chytrém telefonu. Pak jsem ještě vyvinul KMiniDLNA Client, který slouží pro vzdálené ovládání právě aplikace (serveru) KMiniDLNA. Existují dva klienti, první je určen pro systém Android a druhý pro desktop.
Doufám, že jsem nějak přiblížil, k čemu tato aplikace je. Pokud by bylo něco nejasného nebojte se to napsat do diskuze, rád doplním.
Tiskni
Sdílej:


 nevím sice na co to je, ale super práce!
 21.5.2012 16:47
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha

 21.5.2012 16:52
Rezza | skóre: 25
| blog: rezza
| Brno
 21.5.2012 17:19
Saljack | skóre: 28
| blog: Saljack
| Praha
21.5.2012 17:33
Saljack | skóre: 28
| blog: Saljack
| Praha
 21.5.2012 17:50
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 21.5.2012 17:59
rADOn | skóre: 44
| blog: bloK
| Praha
21.5.2012 18:16
Saljack | skóre: 28
| blog: Saljack
| Praha
 21.5.2012 18:32
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
21.5.2012 18:56
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
21.5.2012 19:16
Saljack | skóre: 28
| blog: Saljack
| Praha
 21.5.2012 21:17
stativ | skóre: 54
| blog: SlaNé roury
22.5.2012 09:42
Saljack | skóre: 28
| blog: Saljack
| Praha
21.5.2012 19:21
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
22.5.2012 09:18
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
A online překódovávat FullHD taky není jen tak.Není to tak zlé. Obvykle se to pak rekomprimuje do MPEG-2 a to už jde dělat v reálném čase i na postarším HW.
Pak je DLNA třeba v Android telefonech. Teoreticky to má fungovat tak, že mi telefon nabídne televize, které "vidí" přes wifi, a já si vyberu album fotek nebo video z telefonu, co chci poslat na tu televizi. Nebo dokonce lze z telefonu vybrat nějaké video na DLNA serveru, a vybrat na kterém zobrazovacím zařízení se má přehrát. Reálně mám zkušenost takovou, že to funguje v 1 z 10 případů a v těch ostatních to neudělá nic, napíše nějakou chybu, nebo to celé vytuhne.Zrovna tohle mi naštěstí funguje na 100 %.
21.5.2012 19:13
Saljack | skóre: 28
| blog: Saljack
| Praha
 21.5.2012 19:08
lukve | skóre: 30
| blog: lukolve
| Slovensko
si macher....... dokaze to streamovat len hudbu? je to nieco kao PS3Media Server? ale ten nemam rad lebo je v Jave
21.5.2012 19:17
Saljack | skóre: 28
| blog: Saljack
| Praha
21.5.2012 19:17
Saljack | skóre: 28
| blog: Saljack
| Praha
 .
21.5.2012 19:23
lukve | skóre: 30
| blog: lukolve
| Slovensko
tak potom mas +1 .. skoda no uz som predal pred rokom xbox ale vtedy som riesil udlna.. mozno bude v plane nejaky stream klient k telke nieco ako ASUS O!Play Plus
.
22.5.2012 14:23
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
22.5.2012 14:36
Saljack | skóre: 28
| blog: Saljack
| Praha
. )
23.5.2012 20:20
Saljack | skóre: 28
| blog: Saljack
| Praha
$ ./src/kminidlna --nogui
kminidlna: cannot connect to X server
Jinak se zda ze to funguje dobre.
24.5.2012 12:44
Saljack | skóre: 28
| blog: Saljack
| Praha
.. odstranit kompletně závislost na KDE.To je vskutku to jediné co opravdu dává smysl.
22.5.2012 15:12
stativ | skóre: 54
| blog: SlaNé roury
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
