Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
Tiskni
Sdílej:


Také kadejaké šifrované, anonymné a decentralizované p2p veci existujú, ale ako každá šifrovaná a anonymná vec môžu veľmi úspešne slúžiť nielen warezovaniu najnovších hitov od Lady GáGá, ale aj kadejakých temnejších súborov.
No a keďže akosi stále nevidno hranice protipirátskych tlakov, nie je jediný dôvod, prečo by tou hranicou mali byť šifrované, anonymné a decentralizované p2p veci. Nakoniec môže všetko skončiť na nejakom nešifrovanom a neanonymnom štátnom cloude...
 25.1.2012 06:46
GeoRW | skóre: 13
| blog: GeoRW
| Bratislava

truecrypt, openssl, openvpn a podobné přátelské nástroje
 24.1.2012 22:16
otula | skóre: 45
| blog: otakar
| Adamov
 24.1.2012 14:31
mirefek | skóre: 8
| blog: proc_dalsi_nazev
 24.1.2012 20:56
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
25.1.2012 08:41
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
25.1.2012 20:43
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
 25.1.2012 10:31
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Jde taky o princip - kolik % ze zaplacené částky uvidí autor díla? Uživatel má naprosto mizernou kontrolu nad tím, kam ty prachy vlastně jdou
Přesně tak a vidím to i kolem sebe. Lidé nemají problém platit přímo autorovi (po koncertě si ještě na místě koupí placky - za rozumné ceny), není problém si koupit software, kde platba jde přímo autorům nebo soft. společnosti. Osobně to takto dělám pokud možno vždy - platba autorovi, bez prostředníka.
Ale mám obrovský problém dávat peníze lidem, kteří pouze parazitují na věci, na které nemají žádný podíl. Distribučním společnostem a "ochranným" svazům, které chrání tak akorát vlastní zisk. Tyto společnosti dnes pouze škodí.
 25.1.2012 12:09
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
Kdybych si to nestáh tak to nemam nikdy. Navíc šlo o starý český filmy, který už dávali v televizi někdy před 20 lety (myslim že sem to měl kdysi i na vhs nahraný z tv, ale ty už budou tak deset let vyhozený v kontejneru).
 25.1.2012 09:59
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E

 26.1.2012 11:53
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
24.1.2012 15:10
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
24.1.2012 16:01
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
24.1.2012 15:57
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
 24.1.2012 16:20
kyknos | skóre: 18
| blog: Quid novi?
| Ranša Rosa
Filipínách kde si pude kluk sednout na 5 let za to že napsal na Facebook že bůh neexistujehuh?
24.1.2012 16:27
kyknos | skóre: 18
| blog: Quid novi?
| Ranša Rosa
24.1.2012 17:08
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
24.1.2012 17:12
kyknos | skóre: 18
| blog: Quid novi?
| Ranša Rosa
24.1.2012 20:43
kyknos | skóre: 18
| blog: Quid novi?
| Ranša Rosa
24.1.2012 22:05
kyknos | skóre: 18
| blog: Quid novi?
| Ranša Rosa
 jako by čekali že po tomhle zapomenou na punk a dají se na modlení...
24.1.2012 17:07
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
24.1.2012 18:05
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
24.1.2012 18:56
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E
24.1.2012 23:12
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E
Ale samozřejmě, že se sdílení zastavit nedá.
Ostatně, omezení internetu nakonec může vést i ke vzniku alternativních sítí a větší decentralizaci. A výsledek bude přesně opačný :DTakové sítě už jsou, jen, pokud vím, poněkud upadají. Jestli díky takovýmto zákazům vzmůžou budu jen rád :)
Toto je týždňová štatistika pre populárny diskusný program Frost, ktorý funguje ako usenet v rámci siete Freenet:
Board Name - Number of messagesKeď prezradím, že cl pre 3. miesto je odvodené od child love, tak vidíš, že prvá štvorka v najpopulárnejšom diskusnom programe v sieti Freenet je čistá detská pornografia. A aj na tom piatom mieste, _jp_anime sa určite nájde dostatok grafiky, ktorá je v niektorých krajinách nelegálna.
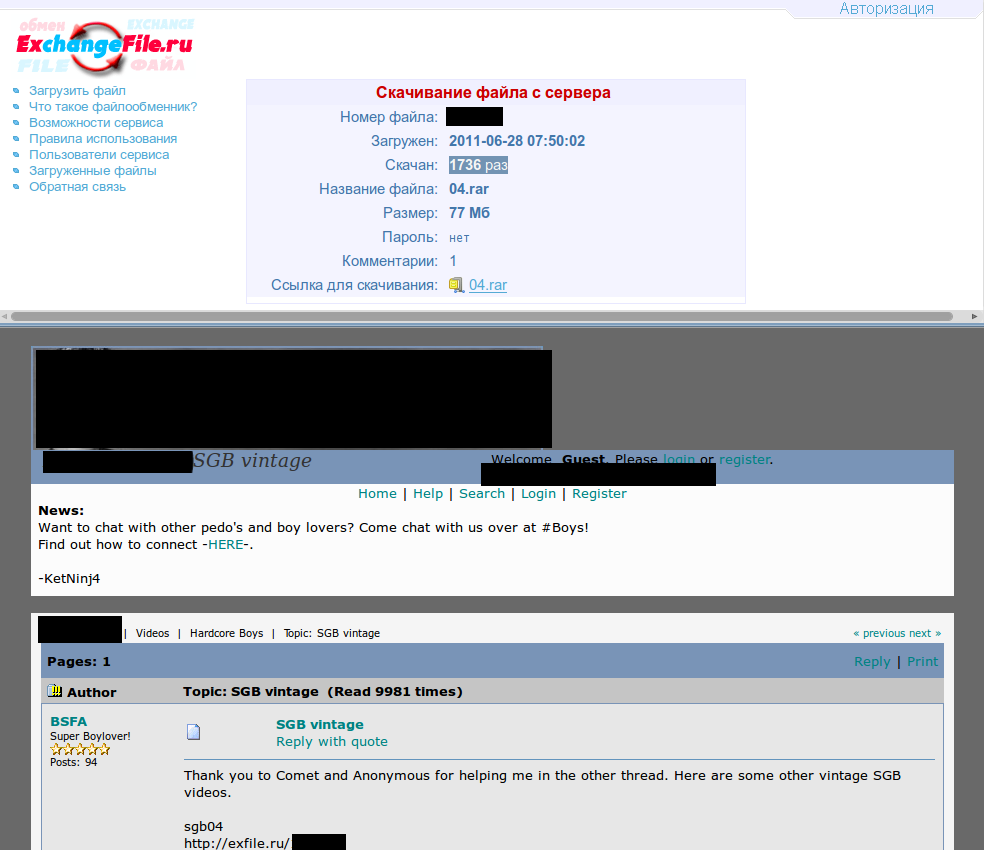
K sieti Tor je trocha zložitejšie zistiť podobne výpovedné čísla, ale pre ilustráciu prikladám kombináciu screenshotov (scenzúroval som údaje, ktoré by mohli viesť k získaniu súbora) z jedného fóra v sieti onion, ktoré odkazuje na súbor s detskou pornografiou na jednom warez servery a pozri si tú zvýraznenú časť na tom servery. Ten súbor bol stiahnutý 1736 krát. A to bolo prosím pekne len porno s chlapčekami. Ak by to bolo nejaké video s chlapčekom aj dievčatkom, tak by to bolo násobne väčšie číslo.
Takže Freenet aj Tor sú veľmi jednoduchý terč, vďaka ktorému sa podobné siete a šifrovanie stanú nelegálnymi. V mene boja proti znásilňovaniu úbohých detí.
A celá pirátska strana sa môže aj o stenu hodiť, CENZÚRA A ŽIADNE SÚKROMIE sú naša BUDÚCNOSŤ. Takže si dovolím svoj pravicový názor -> volením českej pirátskej strany podporujete socialistov, ktorý budú schopný splniť svoje vyhrážky len v ekonomickej oblasti. V oblasti IT budú prevalcovaný bojovníkmi proti detskej pornografii.
 24.1.2012 22:56
Saljack | skóre: 28
| blog: Saljack
| Praha
 25.1.2012 00:48
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
25.1.2012 01:23
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E
Pokiaľ sa k pozvánke dostane iba nejaká warez elita, tak budeme v podstate tam, kde to chcú mať autorské zväzy. Tých pár tisíc ľudí po celej planéte nikto riešiť nebude, dôležité bude, že kadejaké tie ľudové megauploady nebudú existovať.
Pokiaľ sa k pozvánke dostanú aj obyčajnejší ľudia, tak sa k nej dostanú aj ľudia z autorských zväzov.
25.1.2012 15:01
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
25.1.2012 20:51
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
25.1.2012 15:00
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
25.1.2012 17:20
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E
25.1.2012 20:56
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
25.1.2012 10:30
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E
25.1.2012 15:03
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 26.1.2012 11:00
 24.1.2012 20:34