Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Nedávno jsem v sympatické knížce Konec záhady hlavolamu objevil zajímavý rébus pojmenovaný Písmenkové bludiště od sovětského autora Močalova. Přestože je myšlenka již takových 30 let stará, nevybavuji si, že bych kdy na takový rébus narazil například v nějakém luštitelském plátku. Přitom tento rébus nabízí podobnou zábavu jako louskání Sudoku – jste-li příznivci podobných číselných rébusů, pojďte se seznámit s BobbleMaze, jak jsem si pojmenoval svou lehce modifikovanou verzi.
Úkolem rébusu je najít cestu v bludišti obsahující – a to právě jednou – všechna čísla od jedničky po maximální číslo, které se v bludišti vyskytuje. Jednička a maximální číslo představují koncové body cesty, ostatní čísla se v cestě mohou vyskytovat v libovolném pořadí. Cesta vede přes sousední čísla v bludišti, přičemž se počítá pouze sousedství „přes hranu“, nikoliv po úhlopříčce.
Vše nejlépe vysvětlí příklad. Mějme například následující rébus v podobě matice 4×4. V ní máme najít cestu obsahující čísla od jedničky do desítky; z celkového počtu šestnácti čísel tak zde bude šest čísel „falešných“ – do cesty nepatřících.
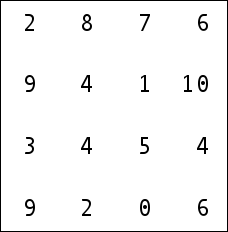
Koncové body cesty jsou zadány jednoznačně – čísla 1 a 10 se tak v bludišti vyskytují pouze jednou a můžeme si je zakroužkovat.
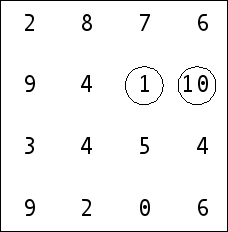
Nula je vlastně původem falešná jednička nebo desítka – do cesty nikdy nepatří a můžeme si ji rovnou vyškrtnout.
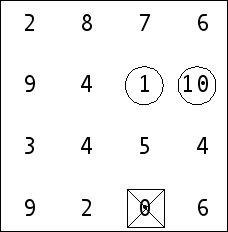
Šestka v pravém dolním rohu se nám tak stává sirotkem – číslem, které již nemůže být průchozím prvkem cesty, neboť do něj již vede pouze jeden platný směr shora. Sirotek nemůže být součástí cesty a proto jej též škrtáme.
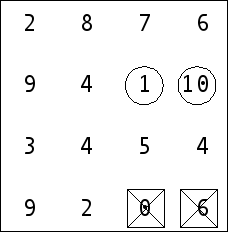
Jediná zbylá šestka v pravém horním rohu se tak zákonitě stává součástí cesty. Jelikož má pouze dva sousedy, stávají se i tato sousední čísla součástí cesty – o desítce jsme to již věděli, nově získáváme číslo sedm.
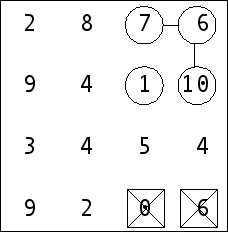
Jelikož je desítka koncovým bodem cesty, tak i čtyřka nacházející se pod ní je sirotkem, kterého vyškrtneme.
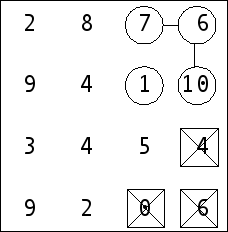
Číslo pět se v bludišti vyskytuje pouze jednou a musí tedy být součástí cesty. Jelikož okolní nulu i čtyřku vpravo jsme vyškrtli, budou pro pětku sousedními prvky v cestě jednička nahoře a čtyřka vlevo.
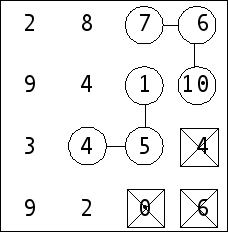
Poslední neoznačená čtyřka v bludišti již do cesty patřit nemůže, a proto ji také škrtáme.
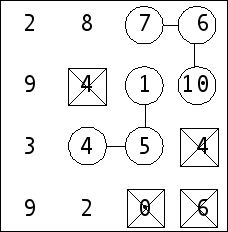
V tuto chvíli již je jasné, že zbytek cesty se „obtočí“ okolo naposledy vyškrtnuté čtyřky. Falešnou devítku a dvojku v posledním řádku matice můžeme pro úplnost vyškrtnout též.
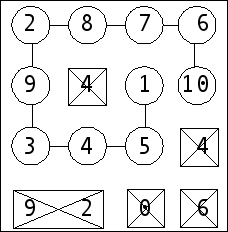
A rébus máme vyřešen!
Pokud vás BobbleMaze zaujalo, můžete si zkusit hledat cestu sami v jednom z dvanácti „dospělých“ bludišt, které nabízím ke stažení.
Tiskni
Sdílej:


 8.10.2008 13:17
hikikomori82 | skóre: 18
| blog: foobar
| Košice
 9.10.2008 11:21
Jiří Poláček | skóre: 47
| blog: naopak
| Sivice
9.10.2008 20:39
Jiří Poláček | skóre: 47
| blog: naopak
| Sivice
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 8.10.2008 16:30