V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
Nové číslo časopisu Raspberry Pi zdarma ke čtení: Raspberry Pi Official Magazine 170 (pdf).
Dnes v 16:00 (14:00 UTC) budou opraveny 2 kritické zranitelnosti s CVSS 9.2 v PHP.
Nizozemská policie 13. října 2026 zabavila v datacentru Amsterdam Science Park server italského poskytovatele internetových služeb Autistici/Inventati (A/I), a to na základě americké žádosti o mezinárodní právní pomoc.… více »
29.1.2011 23:20
| Přečteno: 3920×
| 
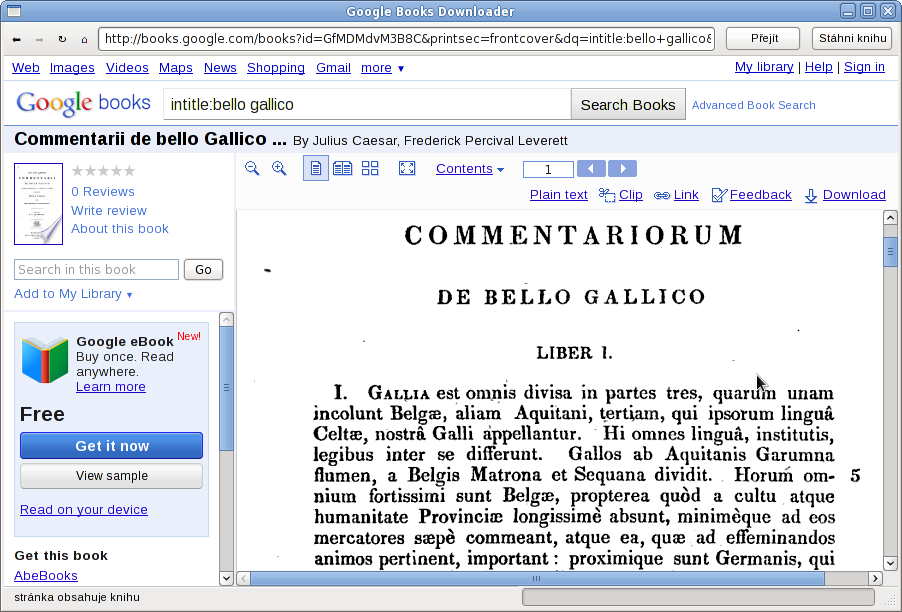
Funguje jednoduše, v okamžiku, kdy zjistí stránku s knihou, nabídne její stažení, při kterém je automaticky posouvána posuvná lišta s obsahem a nově nahrané stránky se uloží jako PNG obrázky do zvoleného adresáře. Díky tomuto primitivnímu principu fungování by měl být snad poměrně odolný vůči změnám, kterými se Google proti stahování může bránit.
K fungování vyžaduje XULRunner, ten dost možná již máte nainstalován v rámci základní instalace vaší distribuce, případně jej lze stáhnout zde. Tomu se předhodí soubor examples/googleBooksDownloader/application.ini z aktuální verze projektu XULJet.
Tento prográmek je napsán v JavaScriptu. Základ tohoto příkladu také může posloužit jako alternativa ke Greasemonkey v případech, kdy toto rozšíření nemusí dostačovat.
Tiskni
Sdílej:


Přidal jsem tam ještě lištu, pomocí které se dá (i během stahování) měnit rychlost posouvání, což se může hodit, pokud u některé knihy Google omezuje počet zobrazených stránek za určitý čas.
Také doplním, že před stahováním je lepší si přepnout zobrazení na maximální zvětšení a že se během stahování dá v knize pohybovat, takže lze přeskočit třeba na stahování až od druhé poloviny.
Na spojení PNG do jednoho PDF lze použít třeba imagemagic (příkaz convert)
 31.1.2011 18:54
otasomil | skóre: 39
| blog: puppylinux
>>>Funguje jednoduše, v okamžiku, kdy zjistí stránku s knihou, nabídne její stažení, při kterém je automaticky posouvána posuvná lišta s obsahem a nově nahrané stránky se uloží jako PNG obrázky do zvoleného adresáře. Díky tomuto primitivnímu principu fungování by měl být snad poměrně odolný vůči změnám, kterými se Google proti stahování může bránit.
Kdy uz autori konecne pochopi, ze nemaji sanci.
jakmile se najde nadsenec tak neexistuje zpusob jak zamezit kopirovani.
Proc teda zbytecne bojovat ?
 23.3.2011 12:09
Jiří Poláček | skóre: 47
| blog: naopak
| Sivice
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

