Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
 3.9.2013 12:41
Salamek | skóre: 22
| blog: salamovo
4.9.2013 11:52
Salamek | skóre: 22
| blog: salamovo

Handspring VisorTo jsi ho měl nového? nebo second hand?
 Do 5550 se dal dostat nativně bohužel jen systém 2003. Linux na tom chodil celkem slušně, ale bohužel všechno jen přes Haret. Na to aby se tam dostal nějaký nativní systém tak byl nutný flesh-board a tehdy tam myslím šla dostat nějaké verze Linuxu, která na tom byla hůř než CE (špatně fungoval Sleep a spolupráce s ARMem byla taky o ničem) V republice tehdy to dělala nějaká firma co to dělala, tehdy to stálo kolem 1500.
Všechny IPAQy těch řad tím trpělo, že se dal použít systém bez nic moc aktualizací. Teprve až ty novější uměly pomocí nějakého hacku flash z karty.
No tehdy se do reflashu nikdo moc nehrnul, protože chybou se z něj stala cihlička a HP si za oživení tehdy účtoval cca 100-200€.
4.9.2013 14:43
Salamek | skóre: 22
| blog: salamovo
No jistě, lepší je šmatla-patla rejdit po displeji zmrzlinou v kornoutu nebo párkem v rohlíku s hořčicí. To tlačítko „Poslat peníze korporaci“ nebo „Souhlasím s vaší pojebanou licencí“ bude vždy dost velké, aby se dalo trefit.
 3.9.2013 12:46
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
jak uloupit firmu co nejlevněji.V tom má Microsoft bohatou tradici. Jen by mě zajímalo jestli to někdy k něčemu bylo.

 3.9.2013 11:59
Milan Lajtoš | skóre: 22
| blog: /blog/babraq
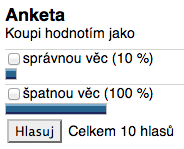
V prílohe anketa v čase keď som prišiel – matematika už nie je to čo bývala... :)
Checkboxy, checkboxy…
3.9.2013 12:13
Milan Lajtoš | skóre: 22
| blog: /blog/babraq
 3.9.2013 14:18
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
A Microsoft ide kúpiť obe. Dáva to niekomu zmysel?Dává. Windows budou i v těch obyčejných

Ak to nie je fotografia (ku ktorej má veľmi blízko) tak kam sa rozhodne ísť?
Pneumatiky.
.
 4.9.2013 21:41
the.max | skóre: 46
| blog: Smetiště
 3.9.2013 12:07
Jiří Němec | skóre: 22
| blog: BluPix
| Horní Smrčné
3.9.2013 12:14
Milan Lajtoš | skóre: 22
| blog: /blog/babraq
 3.9.2013 12:40
Gilhad | skóre: 20
| blog: gilhadoviny
who would license Windows Phone now that it's seen as a loser in the market AND Microsoft would be competing with you?To by imho mohl být kámen úrazu... Na druhou stranu je pravda, že Google taky vyrábí vlastní telefony a zároveň dodává OS jiným výrobcům...
 4.9.2013 14:56
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
 4.9.2013 16:34
xkucf03 | skóre: 50
| blog: xkucf03
Mně to přijde docela vtipné. Myslel jsem, že je to ultimátní trolling – někdo napíše zápisek o politice a ostatní se mu pod ním začnou bavit o IT jako by se nechumelilo. Obráceně se to přece dělá běžně taky, ne?
Ale podle URL asi jen autor změnil obsah zápisku. Ta anketa je každopádně zajímavá
 4.9.2013 23:23
Agent
| blog: Life_in_Pieces
| HC city
4.9.2013 23:30
xkucf03 | skóre: 50
| blog: xkucf03
A tohle je co? Změnit text blogu o Nokii na nějakou politickou úvahu? Omyl, nebo úmysl?Spíš diagnóza. Autorovi se o hlavu přetahují dvě různé osobnoti, jedna chtěla psát o Nokii, druhá o politice. Proto asi taky to zvláštní jméno - jeden je Vašek a druhej Vlasta, dohromady Dvojité Wéčko
 4.9.2013 22:32
Petr Tomášek | skóre: 39
| blog: Vejšplechty
 4.9.2013 15:12
coder | skóre: 4
| blog: lINUKS
paní Němcová, která nemá širší stranickou podporu, ale zase je to příjemná tvářička,šedá byrokratická myš
4.9.2013 17:14
coder | skóre: 4
| blog: lINUKS
4.9.2013 22:30
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Napíšu článek, přidám k němu anketu a ve chvíli, kdy na ni dost debilů klikne, tak článek totálně nahradím úplně jiným textem, ovšem anketa sketa zůstane...
Je to opravdu dost nedomyšlené. Ale je zajímavé, že zatímco zápisek se přejmenoval, u diskuse zůstal původní název, viz cesta nahoře:
AbcLinuxu:/ Blogy / zivot / Předvolební - Jak vidíte politickou situaci v ČR? / Microsoft koupil Nokii (diskuse)
 5.9.2013 03:27
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
 4.9.2013 22:50
gtz | skóre: 27
| blog: gtz
| Brno
 4.9.2013 23:48
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 7.9.2013 08:48
Dreit | skóre: 15
| blog: Dreit a jeho dračí postřehy
| Královehradecký kraj
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 4.9.2013 11:27
 3.9.2013 12:40