Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Jako první měl přednášku (nazvanou Úvod do síťování) Ondřej Caletka. Seznámil nás se základy fungování Internetu – zejména jak funguje směrování v IP síti. Druhá část přednášky byla orientována o něco praktičtěji; uživatelům, které již nebaví klikání, představil nástroje z balíku iproute2, jejich syntaxi a nejčastější použití. Stručně také zmínil, jak hledat chyby na síti, a nakonec pozval zájemce na odpolední workshop.
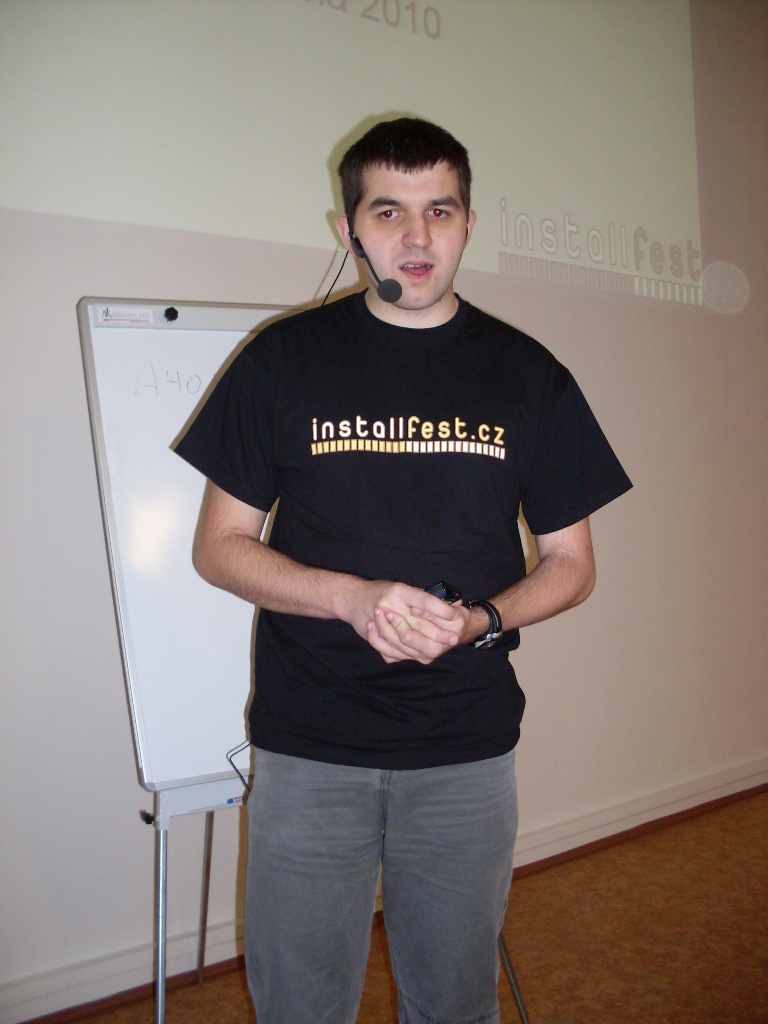
Michal Medvecký s kolegou po vyřešení drobného problému s WiFi začali svou přednášku o monitorování sítí a serverů scénkou o babičce a vnoučkovi. Potom následoval úvod o tom, co, jak a proč monitorovat (než stihne rozzuřený klient zavolat do firmy, že mu něco nefunguje, už by měl na poruše pracovat technik) a přehled monitorovacích systémů. Princip architektury „monitorovací systém – agent“ byl opět demonstrován scénkou.
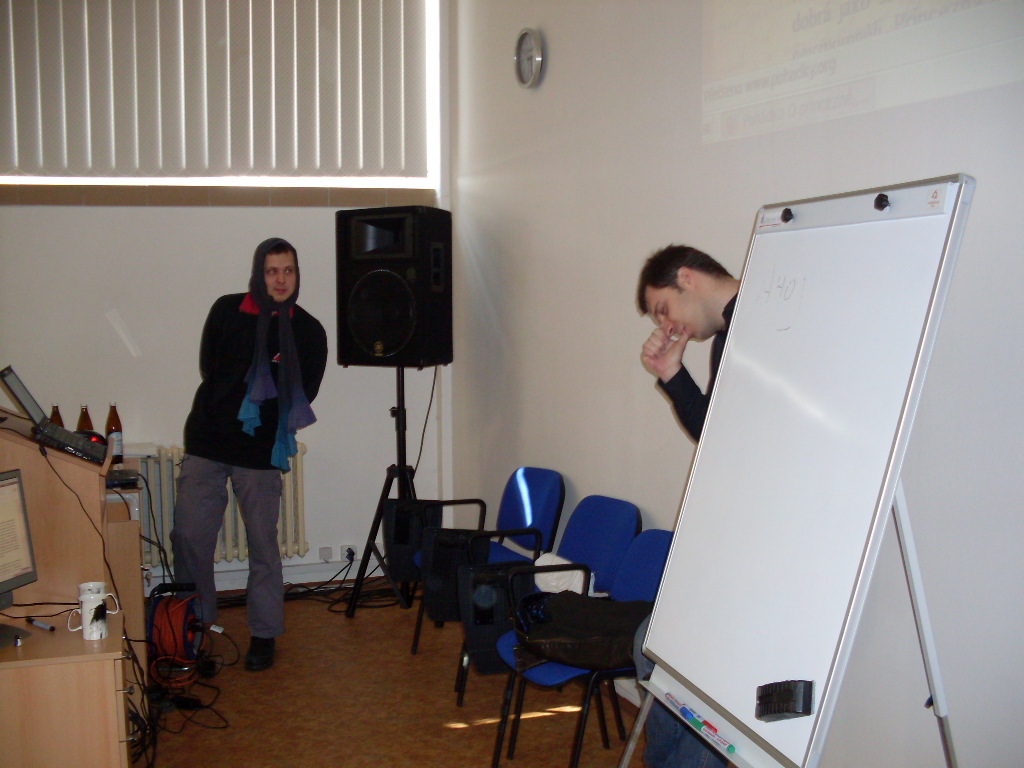
Matěj Cepl z Red Hatu měl velmi zajímavou přednášku o SELinuxu. Po úvodu o tom, proč jsou dnes klasická UNIXová práva nedostatečná (včetně příkladů – Flash má práva uživatele, pod kterým byl spuštěn, takže může do ~/.ssh/id_rsa) a historické vložce (Fedora Core 2 měla ve výchozím nastavení strict policy, takže byl celý systém sice velmi bezpečný, ale těžko použitelný) následovalo zhodnocení současného stavu (nejpřísnější omezování především u aplikací s pohnutou historií (BIND)) a jeho výhody – chrání před největšími hrozbami, ale zároveň neomezuje uživatele vynucováním neodladěné bezpečnostní politiky.
Na konci proběhla praktická demonstrace využití SELinuxových značek (labels) u každého souboru. Přednášející také ukázal seznam projektů, které se snaží implementovat myšlenku jemného nastavování práv i do jiných oblastí, například databází.
Osobně tuto přednášku řadím mezi ty nejpovedenější a doufám, že pomohla posluchačům plně pochopit principy SELinuxu.
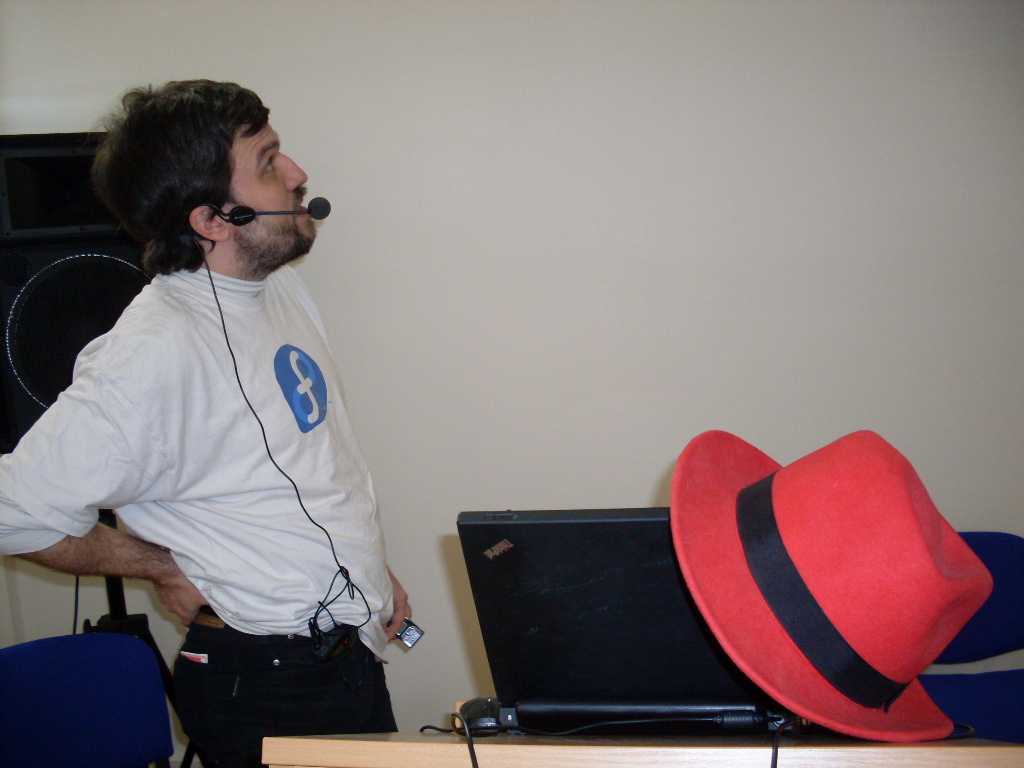
Tomáš Hála z Active24, sponzora InstallFestu, pomocí ilustrací popsal, jak funguje hierarchie v DNS a kde všude může útočník útočit (možností má opravdu hodně). Popsal současné známé útoky na DNS a obranu proti nim, která riziko úspěšného útoku ovšem pouze zmenšuje. Pak se již věnoval otázce v názvu přednášky, „Co může udělat webhoster pro bezpečnější internet“.
Nejdříve přednášel o DNSSEC. Podle statistik jej lidé moc neřeší, a to, že jsme světová špička v rozšíření této technologie, je dílem Active24, která automaticky podepisuje všechny domény registrované u ní.
Druhá část, která bohužel musela být kratší, protože docházel čas, pojednávala o týmech CSIRT/CERT. Jedná se o navzájem propojené skupiny odborníků, obvykle na úrovni národa nebo velkých společností, které se snaží řešit urgentní bezpečnostní problémy. Například pokud banka v Austrálii zjistí, že někdo v Česku provozuje phishingovou stránku, tak než by kontaktovala policii, která by zahájila vyšetřování, než by se to dostalo k českým úřadům atd., tak už by důvěřiví klienti měli peníze na Seyschellách. Proto banka kontaktuje australský tým, který ihned předá zprávu českému a ten se pokusí řešení na místě co nejvíc urychlit.
Český národní tým CSIRT.CZ funguje zatím jen v pilotním provozu, ale již se blýská na lepší časy. Naráží však i na nezájem některých subjektů. Pracovní skupiny CSIRT.CZ se Active24 účastní jako jediný webhoster a registrátor domén.
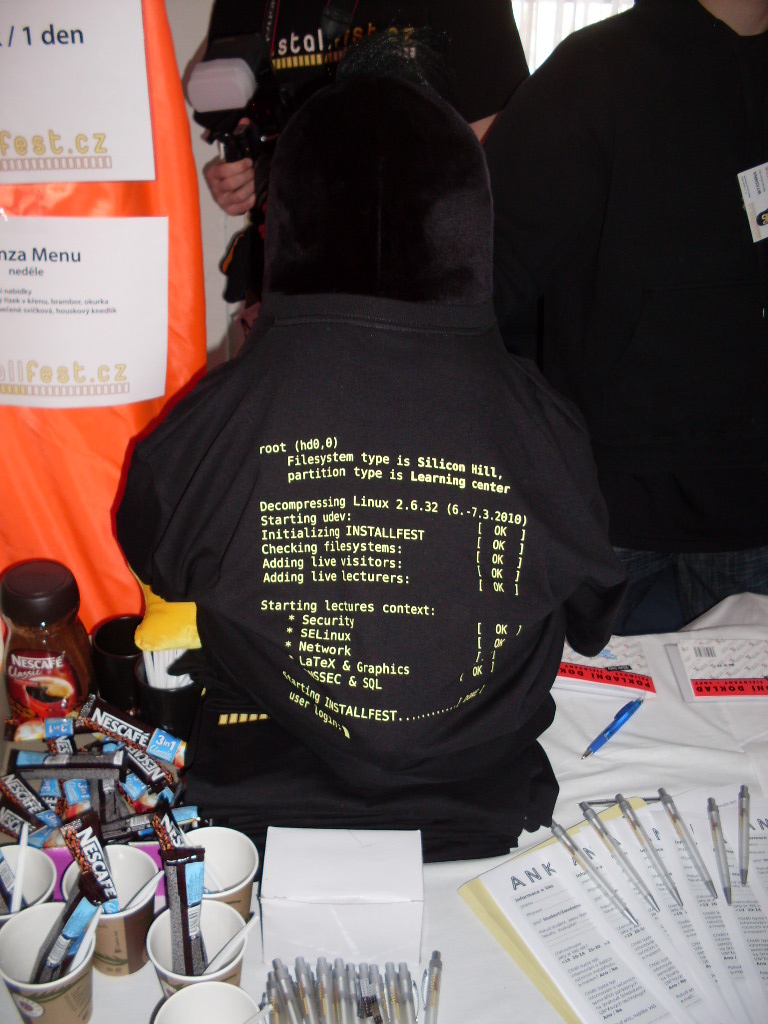
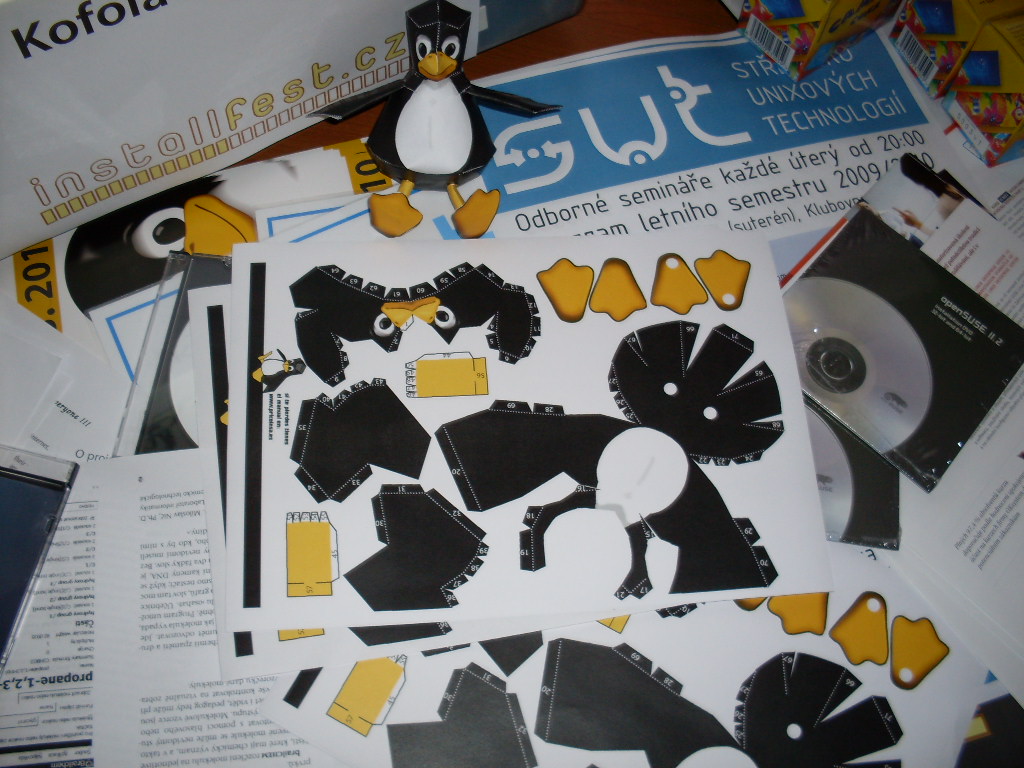
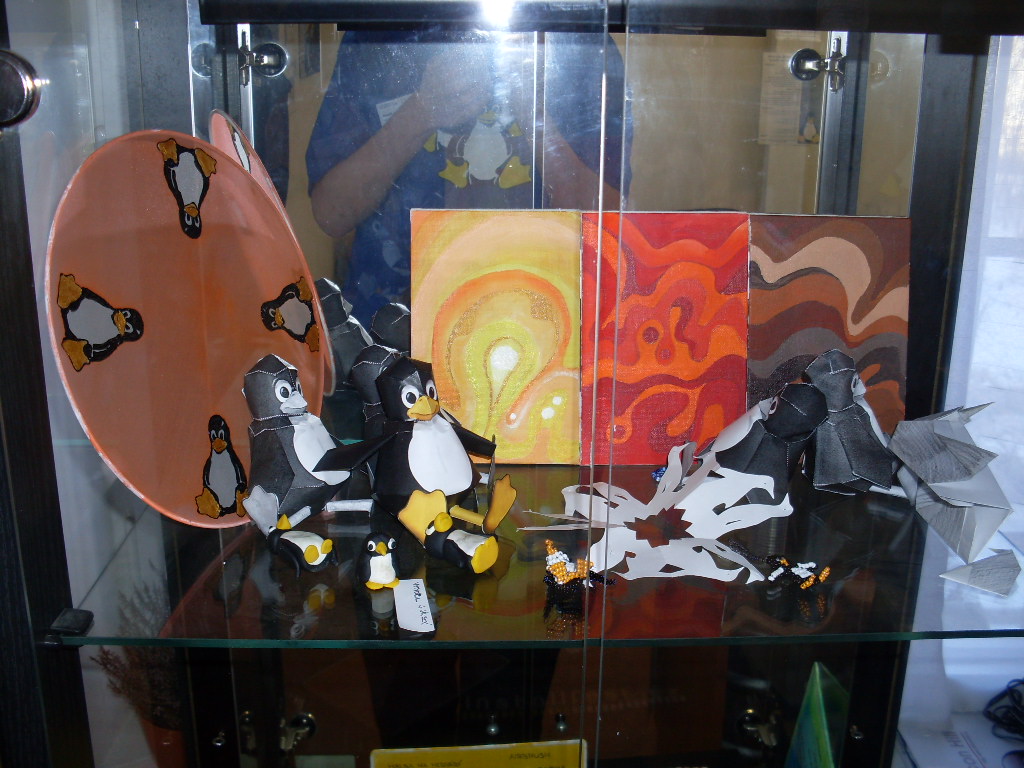
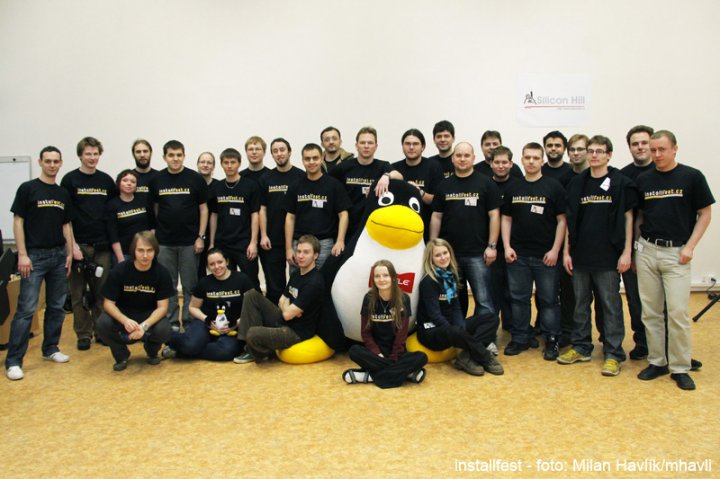
Potom se šlo – stejně jako v sobotu – na oběd. Ve vstupní místnosti byla uspořádána výstavka tučňáků v trochu odlehčenějším duchu, každý si mohl dokonce vzít vystřihovánku a slepit si vlastního. Na fotografii vidíte potisk na zádech letošního trička, které nosili organizátoři a přednášející.
Po obědě jsme se s Ondrou Caletkou (Oskarem) přesunuli do místnosti, kde měl probíhat workshop, a začali se připravovat. Ve 14:00 to vypuklo.
Oskar nejdříve se všemi přítomnými vyzkoušel specialitu místní sítě – pokud na switch přijde paket s jinou zdrojovou MAC adresou, než je povoleno, port se na půl minuty odpojí. Potom se pokusil z počítačů udělat řetěz, přičemž každý se promění v router a cílem je poslat paket z krajního počítače přes všechny ostatní na druhý krajní počítač. To se bohužel nepovedlo, nicméně přítomní se alespoň trochu procvičili v používání nástroje ip.
Potom jsem nastoupil já s prezentací o DNS tunelování. Díky pomoci Oskara se mi snad celkem podařila, nicméně sám sebe je těžké hodnotit.
Z prezentace, stejně jako z ostatních přednášek a workshopů, byl pořizován záznam, takže i ti, kteří tam nebyli, se mohou těšit.
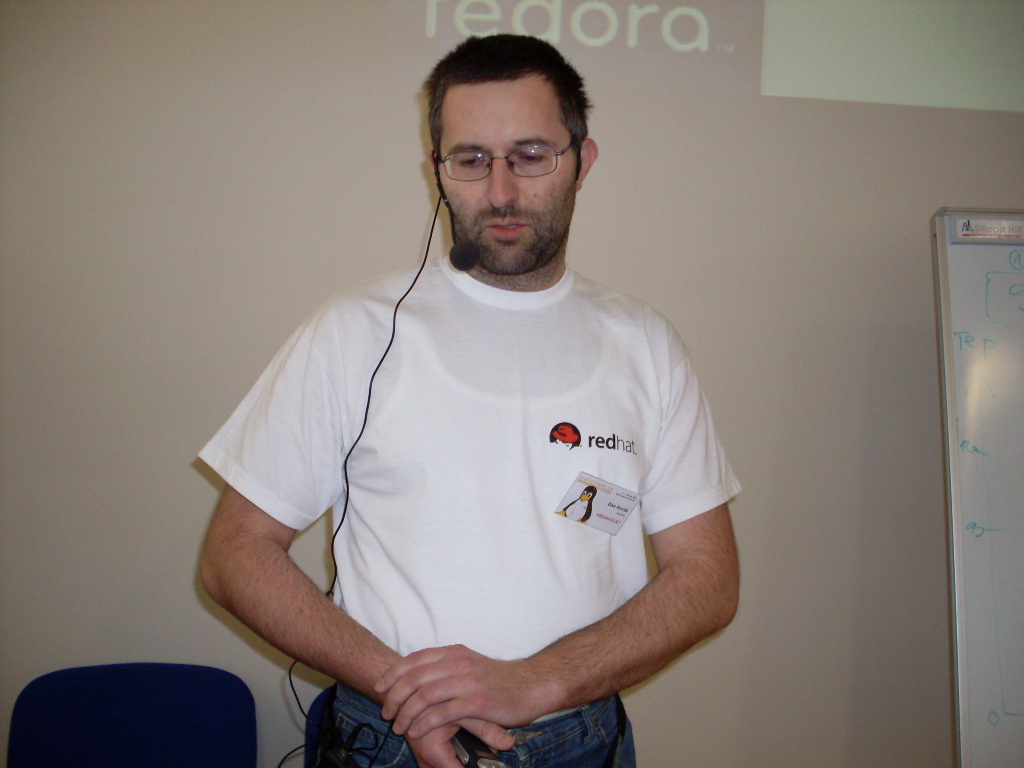
Jako poslední měl přednášku o vývoji softwaru, životních cyklech distribucí, backportování oprav a vývoji Fedory Dan Horák. Bohužel jsem ji kvůli workshopu neviděl celou.
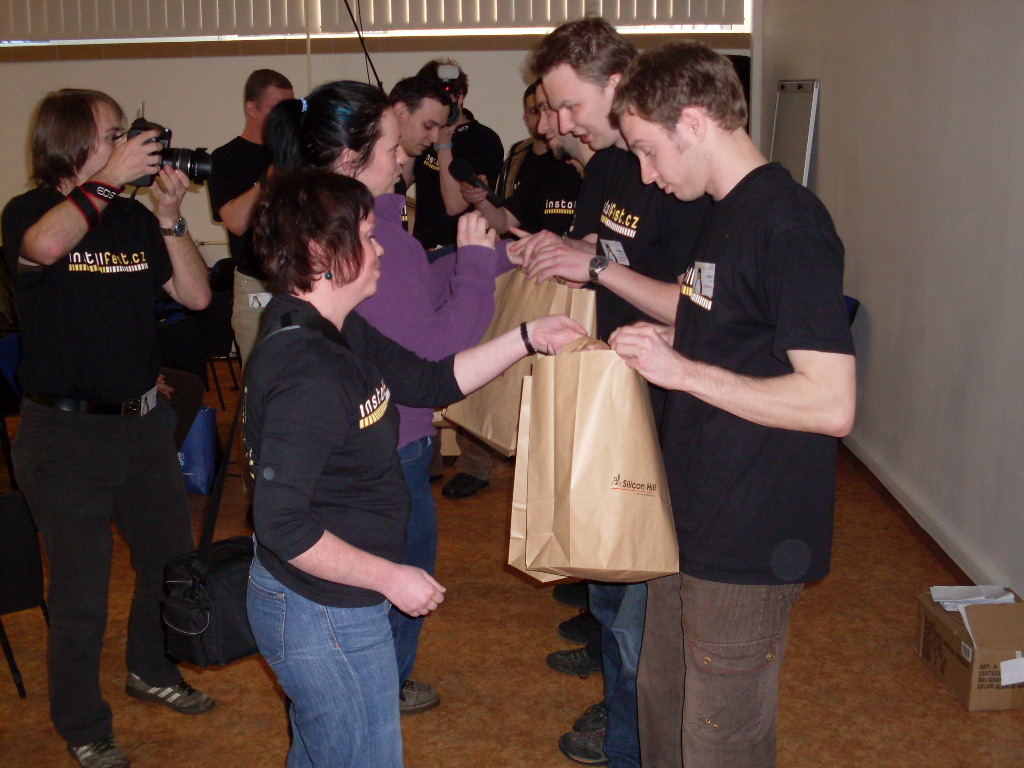
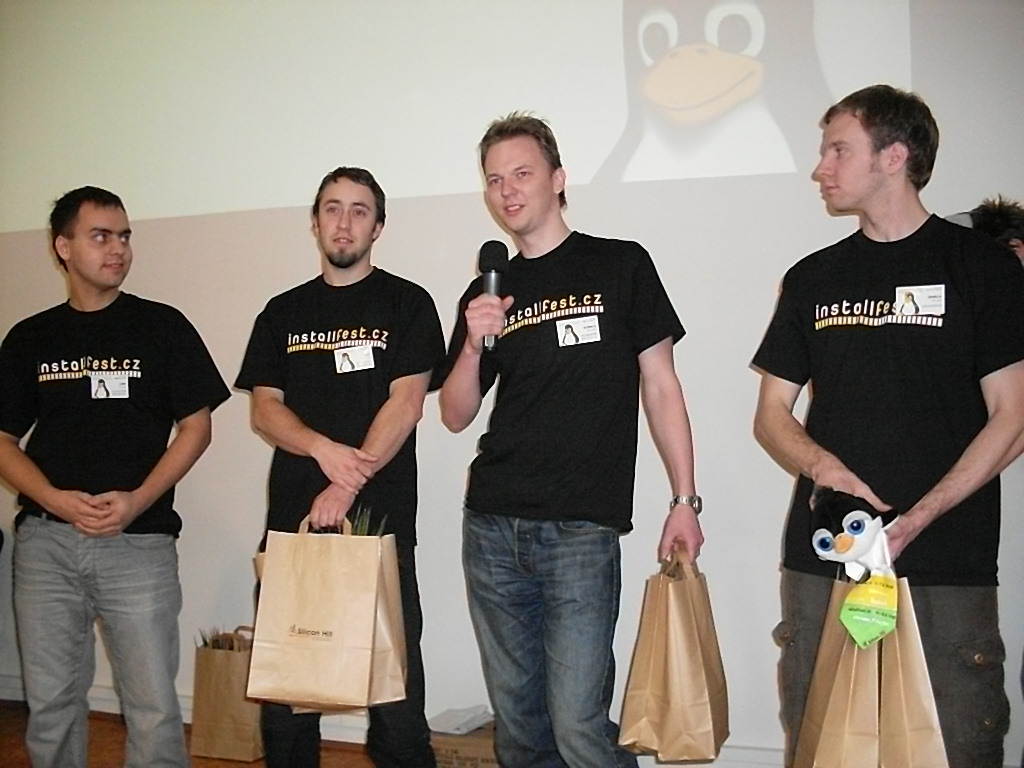
Následovalo opět krátké slosování vyplněných anket, poděkování organizátorům, dlouhý potlesk a letošní InstallFest byl skončen.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 15.3.2010 10:22
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 15.3.2010 10:47
Oskar | skóre: 18

 16.3.2010 16:57
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 16.3.2010 20:55
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 16.3.2010 00:04
the.max | skóre: 46
| blog: Smetiště
15.3.2010 11:24
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
15.3.2010 11:33
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 15.3.2010 12:01
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
15.3.2010 12:19
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
