Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
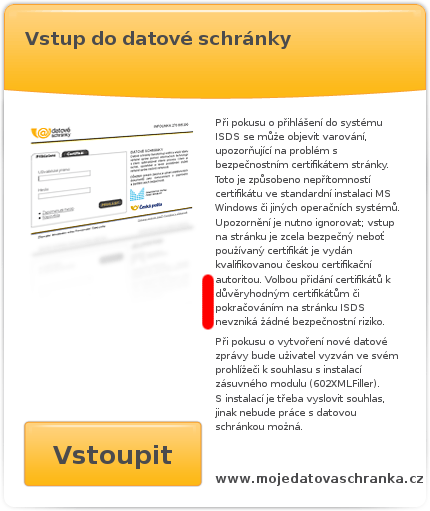
Pomineme takové drobnosti, jako že propagovaný informační web leží v TLD .info (kdyby její správce nastavil A záznamy na phishing, tak se ČR bude dohadovat s nějakou Tramtárií) a budeme se věnovat zajímavějším věcem.
Pro přístup do datové sránky přes webové rozhraní je potřeba plugin do prohlížeče. Tento plugin zastává jistě velmi důležitou úlohu - podle toho, zda podpis datové zprávy (ne)sedí, zobrazí zelenou nebo červenou ikonku. Na zobrazování ikonek už sice máme HTML značku <img>, ale 86 MB velký zásuvný modul zastane tuto práci určitě lépe.
Pozn.: Někdo by mohl namítnout, že plugin ověřuje platnost podpisu na klientovi, kdežto o ikonce by rozhodoval server ISDS. Jenže podpis, který plugin ověřuje, je generován - hádejte kým - ISDS. Druhé ověřování je již zbytečné, protože komunikujeme přes SSL, které integritu a autenticitu zajišťuje jaksi z principu samo.
U pluginu ještě chvilku zůstaneme. Provozovatel ISDS nabízí verze pro různé operační systémy a dokonce i pro různé architektury (x86_32 a x86_64). Avšak zdrojový kód nikde. Čím to? Že by byl takovýto software uzavřený? To snad ne!
Jsme tedy připojeni k modernímu počítači osazenému procesorem x86_64. Stáhneme si proto příslušnou verzi balíku. Podíváme se dovnitř.
> ar -x 602XML_Filler.deb
Co to? Oni nečíslují verze? Mno, i Mr. Tesař se někdy utne, tak to nahlásíme (nahlášeno 15. 1. 2010, 29. 6. 2010 stále neopraveno).
> tar --numeric-owner -tvf data.tar.gz
…
drwxr-xr-x 0/1000            0 2009-09-10 15:28 ./opt/602filler/share/wine/
…
Že by ta linuxová verze nebyla zas až tak linuxová? A WINE na x86_64?
A proč mají všechny soubory GID 1000? A některé mají dokonce UID 1000, takže je neprivilegovaný uživatel na našem systému může přepsat? No, furt lepší, než když měly UID 1000 binárky spouštěné Firefoxy všech uživatelů; to tři měsíce po nahlášení opravili.
Ještě to WINE na x86_64 mě zaujalo. Podíváme se mu na zoubek.
opt/602filler/bin/wine: ELF 32-bit LSB executable, Intel 80386, version 1 (SYSV), dynamically linked (uses shared libs), for GNU/Linux 2.6.8, stripped
opt/602filler/.wine/drive_c/Program Files/Software602/602XML/Filler/filler602.exe: PE32 executable for MS Windows (GUI) Intel 80386 32-bit
Dost bylo zkoumání 602XML Filleru, jdeme dál.
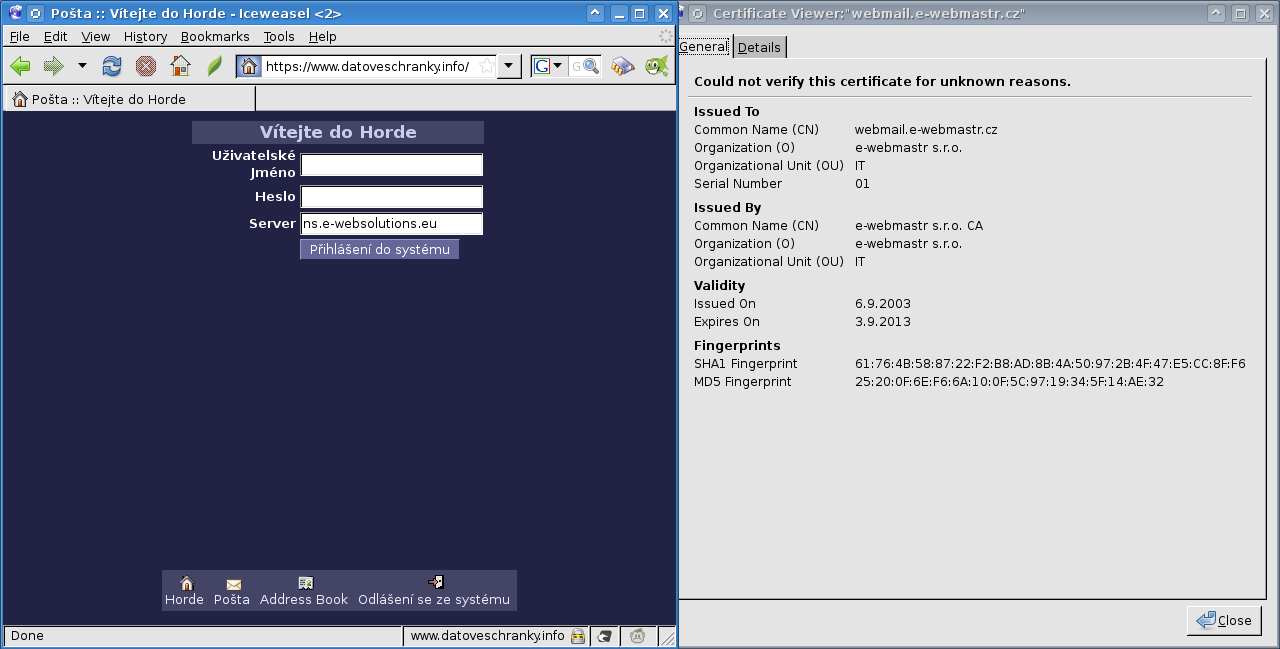
Přístup je pochopitelně přes HTTPS (ovšem proč není na HTTPS i informační portál je mi záhadou, no, furt lepší, než když tam běželo Horde), nicméně certifikát je podepsaný CA PostSignum, která není dostatečně známá na to, aby byla předinstalována v operačních systémech a webových prohlížečích. Proto doporučíme přistupujícím stížnost webového prohlížeče odliknout 0 1 2 3 4 5, na dotazy odpovídáme úplně offtopic, a když se přecijen najde nějaký paranoik a chce si ověřit fingerprint osobně, nevíme, vo co go. Na suppotu vám zase potvrdí smyšlený fingerprint. Člověk by řekl, že projekt s rozpočtem 900 000 000 Kč si může dovolit takový ten základní certifikát od Thawte nebo alespoň natisknout fingerprinty na dopis, ve kterém posílali přihlašovací údaje.
Po chvíli se zjistilo, že po zadání pěti chybných hesel se účet na hodinu zablokuje. Protože ID účtů jsou sekvenční, některé lidi to svádělo k tomu, aby si napsali robota. Proto byla zavedena CAPTCHA. Sestávala se z řady dvanácti čísel uvedených v plaintextu a mělo se opsat číslo v pořadí 2., 4., 6., 9. a 11. CAPTCHA se nám dochovala i se skriptem k jejímu vyřešení. Opravdu to stojí za to.
Ještě tu byl jeden drobný problémek: CAPTCHA se měla vyřešit až po odeslání přihlašovacích údajů.
Bohužel tato implementace CAPTCHA neměla dlouhého trvání a byla nahrazena obrázkovou. Barevným kontrastem byl obrázek opravdu dobře čitelný, přitom robotovi je jedno, jestli řeší #BCE2E4 písmenka na #C4C2C4 pozadí, nebo nějakou jinou barevnou kombinaci.
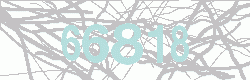
Naštěstí to stvořitelům Sránek brzy docvaklo a my se už několik měsíců můžeme těšit z relativně čitelné CAPTCHA, i když si myslím, že ta tmavě šedá pavučina vzadu je tam zbytečná a jen snižuje čitelnost, protože její odfiltrování je otázkou jednoho řádku kódu. Mno, stejně mi přijde požadování CAPTCHA na tomto místě jako nesmysl…
Dalším bonusem je povinná změna hesla po 90 dnech. Ještě mi nikdo nebyl schopen vysvětlit, jak zvyšuje pravidelné vynucené měnění hesla bezpečnost, nicméně těžko bychom hledali lepší motivaci k tomu, aby si uživatel napsal heslo na monitor. Tím víc, že přihlašovací formulář má autocomplete="off", takže heslo nejde uložit do prohlížeče (naštěstí to jde ve Firefoxu obejít rozšířením Web Developer Toolbar → Formuláře → Povolit automatické doplňování).
Když už jsme u toho formuláře, tak má na onKeyUp pověšenou událost, kterou se zkontroluje, jestli je v každém políčku něco, a pokud ano, tak se aktivuje přihlašovací tlačítko. V době, kdy ještě nebyla CAPTCHA, proto nešlo nakopírovat testovací přihlašovací údaje z e-mailu, respektive potom bylo odesílací tlačítko neklikatelné. Poprvé jsem kvůli tomu zkoumal zdroják, než mi to došlo.
Krátce po publikaci tohoto textu (ale těžko říct, jestli je mezi tím nějaká souvislost; návštěvníky blogu si (bohužel) neloguju) byl z webu datoveschranky.info odstraněn rozcestník, ze kterého se dalo do přihlašovacího formuláře přímo prokliknout, a byl nahrazen textem
Vítejte na webu o datových schránkách. Dne 1. 11. 2009 byl spuštěn Informačních systém datových schránek (ISDS) do ostrého provozu. Stalo se tak podle zákona 300/2008 Sb. o elektronických úkonech a autorizované konverzi dokumentů a následujících vyhlášek. Pokud chcete vstoupit do aplikace ISDS přepište do adresního řádku svého webového prohlížeče adresu www.mojedatovaschranka.cz
(ta URL není hyperlink, pozn.; citováno včetně chyby, pozn2.; ještě je tam lež, ostrý provoz byl zahájen už 1. 7. 2009, pozn3.)
Pokud si dobře pamatuji, tak předtím tam bylo něco ve smyslu „z bezpečnostních důvodů je nutné přepsat adresu ručně“.
Toto zcela nové, kreativní, komplexní a inovativní řešení sice vůbec, ale opravdu vůbec neřeší útok popsaný ve výše uvedeném blogpostu, ba naopak do celého procesu vnáší rizoto přelkepnutí se při přepisování domény a tak, no.
Autorizovaná konverze vám klidně zkonvertovala dokument s neplatným elektronickým podpisem.
No a nakonec bychom se mohli zamyslet nad tím, co se stane s našimi elektronicky podepsanými dokumenty po prolomení současných algoritmů. Pravděpodobně budeme muset zařídit arbitra.
Děkuji za pozornost 
Tiskni
Sdílej:


 29.6.2010 18:25
belisarivs | skóre: 22
| blog: Psychobláboly
 29.6.2010 23:09
Jendа | skóre: 78
| blog: Jenda
| JO70FB
nic ve zlem... toto jsou technicke drobnosti a hromadou nedostatku trpi treba i ,,konvencni posta''Ale na elektronickou komunikaci přecházíme právě proto, že těmito nedostatky netrpí - když se správně implementuje, může být o dost lepší než snailpost.
 29.6.2010 20:17
otasomil | skóre: 39
| blog: puppylinux
>>> Na zobrazování ikonek už sice máme HTML značku <img>, ale 86 MB velký zásuvný modul zastane tuto práci určitě lépe.
Takto sem se uz dlouho nezasmal. Velmi pekne napsana veta. 1+++
Naštěstí to stvořitelům Sránek brzy docvaklo ...je překlep nebo záměr?
29.6.2010 23:11
Jendа | skóre: 78
| blog: Jenda
| JO70FB
BTW: To slovo Sránky v textuJe to tam víckrát, takže záměrNaštěstí to stvořitelům Sránek brzy docvaklo ...je překlep nebo záměr?
.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 29.6.2010 19:38